ドメインのなりすましとブランドスプーフィング:偽ドメインを検知して止める方法(2026年版)
ドメインのなりすましとブランドスプーフィングを検知し、止める方法を解説する2026年版ガイドです。タイポスクワッティング、削除、保護戦略まで扱います。
 Christopher ChaeHead of Marketing4分で読めます
目次12
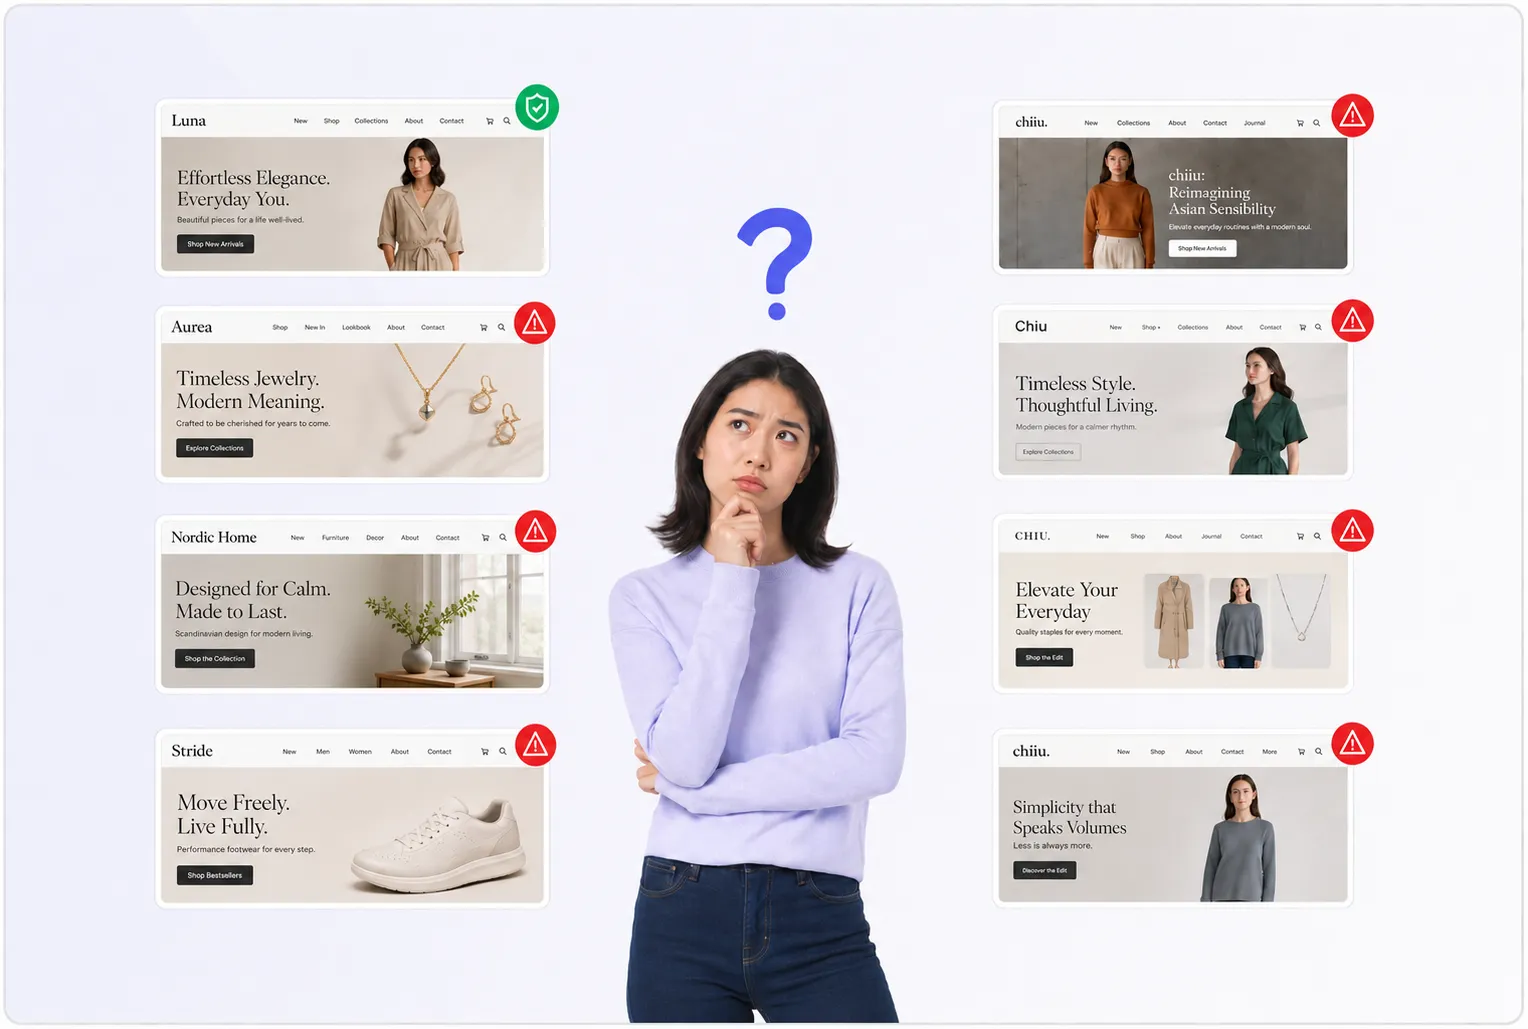
DMARCを公開し、送信インフラを固めればメールセキュリティは解決済みであるかのように語られがちですが、その設定は、攻撃者が明日にでもブランドを狙って登録できる何百ものドメインに対しては何の役にも立ちません。ドメインのなりすまし対策は、偽造されたヘッダーを止めることとは違います。誰かが類似ドメインを登録するとき、自社のドメインを偽造しているわけではありません。新しいドメインを作っているのであり、そのドメインは自分自身としてメールを送るため、認証を問題なく通過します。DMARCのポリシーは、自社が所有していないドメインには何の判断も下しません。だからこそ、メールの衛生管理が完璧なブランドでも、タイポスクワッティングのドメインを使ったフィッシングキャンペーンの被害を受けるのです。メールボックスのインテリジェンスによるなりすまし検知ツールやユーザーのなりすまし対策の機能は、あとから疑わしい送信者を検知するのに役立ちますが、本当の防御はもっと早い段階から始まります。
必要なのは、新規の登録を公開前にとらえるドメインのなりすまし対策を導入し、リスクをリアルタイムでスコア化するなりすまし対策のインテリジェンスを有効にし、確認された脅威を削除へと直接回す、なりすましドメインの保護のワークフローを実装することです。このガイドでは、攻撃者が登録から悪用までキャンペーンをどう組み立てるのか、標準的なメールセキュリティの死角はどこにあるのか、そして類似ドメインがまだ駐車中のうちに表面化させる監視をどう有効にするのかを解説します。
要点:
- ブランドのなりすましは2020年以降360%急増しており、フィッシングは侵害の16%を占め、1件あたり440万ドルのコストがかかっている。
- ドメインのなりすましは、タイポスクワッティング、コンボスクワッティング、ホモグラフ攻撃によって人の知覚を狙う。
- SPF、DKIM、DMARCはスプーフィングを止めるが、攻撃者が登録する類似ドメインには何の効果もない。
- 登録の段階で脅威を検知するコストはほぼゼロ。認証情報が盗まれるまで待てば、侵害への対処を迫られる。
- MarqVisionは、毎日1億の新規ドメインをスキャンし、削除のスピードは中央値5.3時間、検証の精度は90%以上を誇る。
ドメインのなりすまし攻撃がビジネスに与える影響
IBMのCost of a Data Breachレポートによると、フィッシングは依然として攻撃者が最初のアクセスを得る主な手段であり、侵害の16%を占めています。1件あたりの平均コストは440万ドルです。偽ドメインはそうしたキャンペーンの多くの中心にあります。顧客や従業員に、そもそも認証情報を差し出させる決め手となるのが、信頼できそうなウェブドメインだからです。
こうした攻撃の量は着実に増えています。ブランドのなりすましは2020年以降360%急増しており、自社ブランドのなりすましの双子がすでに出回っている可能性は、もはや仮定の話ではありません。
法務・知財・ブランド保護のチームにとって、その影響は帳簿の複数の欄に及びます。
- 直接的な金銭的損失。 偽の決済ページを経由した認証情報の窃取や決済詐欺は、売上を流出させ、チャージバック、返金、詐欺の補償義務を引き起こします。
- ブランドの評判へのダメージ。 自社のロゴを掲げたサイトで顧客が詐欺にあえば、責められるのは自社です。攻撃者の姿は見えません。看板に出ているのは自社の名前です。
- 顧客の信頼の低下。 なりすましの被害者は取引を完全にやめてしまうことが多く、それが顧客生涯価値を静かに押し下げ、再獲得にかかるコストは最初の詐欺による損失よりはるかに高くなります。
- 規制上・法的なリスク。 金融サービス、ヘルスケア、医薬品など、データ保護の要件が適用される業界では、なりすましドメインを起点とする侵害によって、GDPR、CCPA、業界固有の報告義務に巻き込まれ、それにともなう監査と開示のコストも発生しかねません。
- 対応のコスト。 確認されたインシデントのたびに、調査、削除、顧客への通知、復旧の作業が発生し、チームは先回りの権利行使から引き離されます。
こうした項目の裏には、戦略的なポイントが隠れています。IBMは、フィッシングによる侵害の平均コストを440万ドルとしています。なりすましドメインの検知と削除のプログラムにかかるコストはその数分の一にすぎず、まさにこの計算こそが、ドメインの保護を法務のコストセンターから取締役会レベルのリスクの議論へと押し上げるのです。
この非対称性こそが、投資の根拠になります。なりすましドメインを検知して解体するのに必要な支出は、たったひとつのキャンペーンが生みうる侵害のリスク、詐欺の責任、信頼の低下と比べれば、わずかなものです。
ドメインのなりすましとは
本質的に、ドメインのなりすましとは、HTMLをまとった信用詐欺です。攻撃者は、顧客、パートナー、あるいは自社の従業員が正規のものだと読み取るほど自社のドメインに似たウェブドメインを登録します。欺瞞は、その類似性に宿っています。1文字を入れ替える、ハイフンを加える、ブランド名に「secure」や「login」を付け足す。それだけで、会社とは何の関係もないのに、ちらっと見ただけでは通ってしまうドメインができあがります。
仕組みは単純です。類似ドメインが公開されると、攻撃者はそれを欺くために作られたコンテンツに向けます。そのコンテンツには、よくある形がいくつかあります。
- ログインページを複製し、被害者が入力した瞬間に認証情報を盗み取るフィッシングポータル。
- 決済フローをまねて決済情報を盗んだり、自社の名前で偽物を売ったりする模倣品のストア。
- 詐欺的なプロモーション、偽のサポート窓口、マルウェアのダウンロードを押しつける、複製されたマーケティングページ。
これらをつなぐのはURLバーです。被害者はURLを信頼しているため、その下に読み込まれるものすべてを信頼してしまうのです。
この攻撃が何であり、何でないのかを正確に理解しておくと役立ちます。このカテゴリーは、技術的な何かを破ることではなく、人の知覚と誤りに頼っています。攻撃者は、サーバーを侵害したり、メールシステムを破ったり、ファイアウォールを突破したりする必要はありません。ドメインを登録し、説得力のあるページを作り、誰かがURLを読み違えるのを待つだけです。突かれている脆弱性は、インフラではなく注意力です。
この違いは、防御のしかたにとって重要です。なりすましは見た目の類似性で動くため、脅威の領域は膨大です。ひとつのブランドが、何百もの綴りの派生形、別のトップレベルドメイン、サブドメインの仕掛けで狙われる可能性があり、そのそれぞれが別々のインフラ上にある別々の登録です。正規のドメインは手つかずのまま完全に安全である一方、並行して存在する偽物の網が、そこからトラフィックを奪っていきます。
実務上の結論として、ドメインのなりすましは、セキュリティの問題になる前に、ブランドの悪用の問題です。被害は境界の外、つまり自社が所有していないドメインとパッチを当てられないサーバーの上で起きます。自社のシステムを固めるだけでは、このすき間は埋められません。これに対抗するには、自社の名前を利用するドメインがないかより広いウェブを見張り、顧客がクリックする前に行動することが必要です。
ドメインのなりすましとドメインスプーフィングの違い
この2つの用語は同じ意味で使われがちで、そのあいまいな使い方が、チームが防御を組み立てる際に実際のすき間を生んでいます。2つは異なる攻撃の仕組みを表しており、それぞれに別の対策が必要です。
ドメインスプーフィングは、攻撃者が何も登録することなく、メッセージが自社のドメインから送られたように見えるよう、メールヘッダーを操作するものです。送信者の欄には、自社のドメインがそのまま表示されます。見つけるべき偽ドメインはありません。攻撃者は、自分のインフラから送ったメールの「差出人」の行を偽造しているからです。欺瞞が狙うのは、メールサーバーと、それが伝える信頼のシグナルです。
ドメインのなりすましは、その逆です。攻撃者は、人がちらっと見ただけなら通るほど自社のドメインに似た、本当に新しいウェブドメインを登録し、それを使ってメールを送ったり、ページを公開したり、広告を出したりします。そのドメインは実在し、誰かが所有しており、追跡して異議を申し立てられるインフラ上にあります。
わかりやすい捉え方があります。スプーフィングはシステムをだますために作られ、なりすましは人をだますために作られている、ということです。この違いが、それぞれに実際に効く対策を決めます。
この違いは、防御に実際に表れます。スプーフィングはプロトコルのレベルで止められます。正しく設定された認証レコードが、自社のドメインを偽造したメールを拒否するよう受信サーバーに伝えるからです。こうしたレコードを公開して適用すれば、なりすましのメッセージは受信箱に届く前に跳ね返されます。
なりすましは、同じ対策をすんなりすり抜けます。類似ドメインは、自らの検証済みのレコードからメールを送る正規の登録であるため、認証を問題なく通過します。ヘッダーには何も偽造されていません。DMARCのポリシーは、自社が所有していないドメインには何の判断も下さないのです。
だからこそ、メールセキュリティに合わせて調整された仕組みは、ひとつの脅威を止められても、もうひとつの脅威はまったく見えません。認証はスプーフィングの扉を閉めます。しかし、攻撃者がブランドを狙って登録できる何百もの類似ドメインには何の効果もなく、そのひとつひとつに、ヘッダーのチェックではなく、能動的な発見と削除が必要です。
攻撃者がよく使うドメインなりすましの手法
ドメインのレポートが届くと、検知された項目はたいてい、いくつかのよく知られたパターンに分類されます。それぞれの仕組みを知っておけば、本物の脅威とノイズをより速く選り分けられます。
タイポスクワッティング
タイポスクワッティングは、打ち間違いと見間違いに賭けるものです。攻撃者はよくある入力ミスを映したドメインを登録するため、ブランド名を1文字間違えた訪問者は、攻撃者が管理する場所にたどり着いてしまいます。その派生形は、3つの手口にまとまります。
- 文字の置き換え:1文字が入れ替えられるもので、gooogleがgoggleになったり、小文字のlが大文字のIの代わりになったりします。
- 文字の省略:1文字が完全に抜け落ちるもので、marqvisionがmarqvisonになります。
- 文字の追加:余分な文字が付け足されるもので、amazonn.comのようになります。
コンボスクワッティング
コンボスクワッティングは、ブランド名を正しく綴ったまま、公式らしく聞こえる単語を付け足します。amazon-onlineshop.com、paypal-secure.com、yourbrand-support.netのようなドメインは、もっともらしいサービスのページに見えるため、ログインや返金の窓口を探している顧客にまさに効いてしまいます。商標そのものはそのまま残っているため、綴りの誤りだけに合わせて調整されたフィルターをすり抜けることがよくあります。
ホモグラフ攻撃
ホモグラフ攻撃は、ラテン文字以外のアルファベットの文字が、ラテン文字とまったく同じに見えることを悪用します。キリル文字の「a」は、人の目には英語の「a」と同じに表示されるため、攻撃者は一文字一文字正しく見えながら、実際にはまったく異なる文字を指すドメインを登録できます。「apple.com」と読める登録が、実はキリル文字の母音を含み、URLバーでは見分けがつかないまま詐欺的なサーバーに接続しているかもしれません。文字が人の目には同じに見えるため、目視での確認だけでは見抜けません。根底にある文字コードを読み取る自動検知だけが、その違いを確実に見つけられます。
サブドメインの悪用
最後のパターンは、そもそも類似ドメインを登録する必要がありません。攻撃者は、正規のホスティングサービスや無料のサイト作成ツールにサブドメインを立ち上げ、yourbrand.weebly-host.comやlogin-yourbrand.firebaseapp.comのようなURLを作ります。親ドメインは信頼された事業者のものなので、ページはある程度の信憑性を受け継ぎ、新しいトップレベルの登録だけを見張る通常のドメイン監視では見逃されることがあります。共有インフラ上のサブドメインの動きを確認すれば、その死角を埋められます。
実際に最も大きな被害をもたらすキャンペーンは、こうした手法を重ね合わせています。ひとつの作戦が、ホモグラフを土台にコンボスクワッティングの接尾語を組み合わせ、悪用したサブドメインでコンテンツを公開することで、ひとつの手口しか見張っていない防御をすべて突破するのです。
ドメインなりすまし攻撃のしくみ:登録から悪用まで
どのなりすましのキャンペーンも同じ流れをたどり、それぞれの段階に、被害者がページを開く前に見張っているチームが介入できる窓があります。その流れを理解することが、事後の後始末を早期の阻止へと変える鍵です。
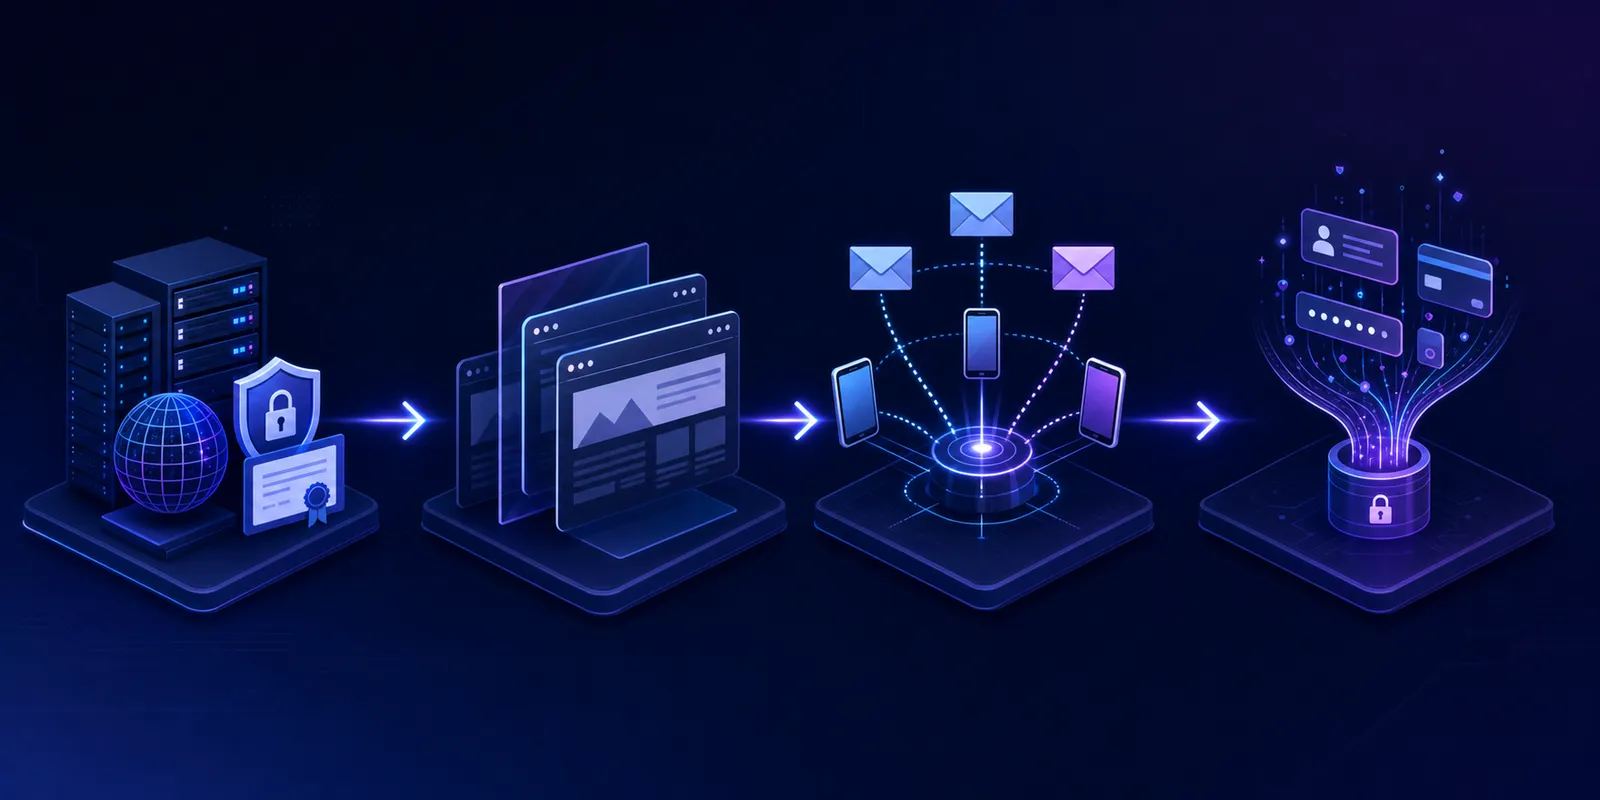
始まりは登録です。攻撃者は低価格のレジストラを通じて類似ドメインを大量に購入し、多くの場合、不正利用の苦情を無視して運営者の身元を守る防弾ホスティング事業者に駐車させます。その規模は、どれだけ強調してもしすぎることはありません。あるキャンペーンでは、20日間で約20万の詐欺的なウェブサイトが立ち上げられていたことがわかっており、これらが単発の手作業ではなく、自動化された登録のパイプラインで動いていることを証明しています。ここが最も早く、最も安く介入できる瞬間です。登録されたばかりでまだ公開されていないドメインなら、コンテンツが現れる前にウォッチリストで検知できるからです。
次は有効化です。攻撃者は自動のスクレイピングツールを使って本物のウェブサイトを丸ごと複製し、ロゴ、レイアウト、文章、決済フローをピクセル単位で正確なレプリカに取り込みます。偽物は数分で立ち上がります。昨日駐車されていたドメインが、今日には動作するログインページを公開していることもあり、検知までの遅れが日単位なら、大きな穴が開いたままになるのはこのためです。
その次が配信で、ドメインは複数のチャネルで同時に被害者の目の前に押し出されます。
- 類似ドメインや関連する送信者から送られるフィッシングメール。
- 配送のお知らせやアカウントのアラートを装って、複製されたサイトにリンクするSMSキャンペーン。
- ブランド名の検索結果の最上位をお金で買う、悪意のある有料広告。
それぞれのチャネルが別々の検知の領域であり、配信の段階でドメインをとらえるほうが、顧客がパスワードを入力したあとでとらえるより、それでもはるかにましです。
最後の段階は悪用で、ここでは時計が最も速く進みます。被害者が認証情報や決済情報を入力したり、悪意のあるファイルをダウンロードしたりすれば、攻撃者は目的を果たします。盗まれた認証情報は自動化されたシステムに流し込まれ、被害者が異変に気づくずっと前の数分以内に、ほかのサービスで試されます。決済詐欺やマルウェアの配布も、同じように短い時間軸で進みます。
教訓は、この流れの後ろで行動するほど、介入の価値が急激に下がるということです。登録の段階でドメインを止めるコストはほぼゼロです。認証情報が盗まれたあとで止めるなら、もはや攻撃を防いでいるのではなく、侵害に対処していることになります。
ドメインのなりすましを検知する:監視の戦略とツール
検知こそが、偽ドメインをまだ駐車中のうちにとらえるか、顧客がすでに詐欺にあったあとで見つけるかの分かれ目です。フィッシングドメインの監視とは、新規のドメイン登録や証明書のログを継続的にスキャンし、類似ドメインを現れた時点で表面化させることです。受け身のアプローチは攻撃が表に出るのを待ってから対応しますが、監視は悪意のあるドメインが登録された瞬間に検知します。再現性のあるプログラムは、複数の情報源を同時に使い、それぞれがほかの情報源の見逃しをとらえます。
Certificate Transparencyログ
詐欺師が類似ドメインのTLS証明書を発行するたびに、その発行は公開の追記専用ログに記録されます。証明書の透明性(Certificate Transparency)は、誰でも証明書の発行を監視・監査できるように作られたもので、自社の名前を利用するドメインのために発行された証明書を見つける力を大きく高めます。攻撃者は準備の段階で証明書を取得することが多いため、このログでブランドのキーワードを見張っていれば、偽物のコンテンツが公開される前に見つかることもよくあります。
新規登録ドメインのフィード
レジストリや集約業者が継続的に公開する大量の登録データを使えば、ドメインがゾーンファイルに載ってから数時間以内に、新規の登録から商標の派生形を選び出せます。前述のタイポやコンボのパターンと組み合わせれば、こうしたフィードは、毎日あふれ出す登録の洪水を、確認する価値のある候補の短いリストに変えてくれます。
DNSクエリの分析
名前解決の動きは、それ自体が物語を語ります。突然クエリが増え始めたドメインや、既知のフィッシングの活動とすでに結びついたインフラに解決されるドメインは、キャンペーンが準備から配信へと移りつつあることを示すシグナルです。こうしたパターンを追跡すれば、駐車中のプレースホルダーと、実際に被害者を引き寄せているドメインを切り分けられます。
脅威インテリジェンスのフィード
集約されたフィードは多くの組織の観測をまとめているため、あるブランドを攻撃していると報告された類似ドメインが、ほかのブランドへの警告にもなります。この共有されたインテリジェンスを監視に取り込めば、自社のログで見張れる範囲をはるかに超えて可視性が広がり、複数の詐欺の活動で使い回されているインフラのクラスターも検知できます。
ブランドキーワードの監視
すべてのなりすましが、フィードでとらえられる登録から始まるわけではありません。検索エンジンの結果、有料広告の掲載、SNSチャネルでのブランド名をスキャンすれば、本物の掲載よりも上位をお金で買う悪意のある広告を含め、宣伝を通じて被害者に届く偽物を表面化させられます。
ひとつのフィードですべてをとらえることはできません。実際に機能しているプログラムは、こうしたすべてのシグナルを照合し、一致したものをスコア化して振り分けることで、担当者が生のデータをふるいにかけるのではなく、確認された脅威に時間を使えるようにしています。
メール認証プロトコル:SPF、DKIM、DMARC
前述のスプーフィングに対する防御は、DNSの設定で公開する3つのレコードで動いています。この3つが一緒になって、自社のドメインから送られたと称するメッセージが本物かどうかを受信メールサーバーに伝えます。正しく設定すれば、自社のドメインそのものを偽造する攻撃者の扉を閉ざせます。
それぞれが、チェックの別々の部分を担っています。
- SPF(Sender Policy Framework)は、自社のドメインに代わってメールを送信することが認められたIPアドレスを列挙します。メッセージが届くと、受信サーバーはSPFレコードを参照し、送信サーバーが承認されたリストに載っているかを確認します。載っていなければ、そのメッセージはチェックに失敗します。
- DKIM(DomainKeys Identified Mail)は、送信するすべてのメッセージに暗号署名を付けます。受信サーバーはその署名をDNSにある公開鍵と照合し、メールが本当に自社のドメインから送られたこと、そして途中で誰にも改ざんされていないことの両方を確認します。
- DMARC(Domain-based Message Authentication, Reporting and Conformance)は、ほかの2つの上に位置します。SPFとDKIMの結果を確認し、失敗したメールをどう扱うか(監視するか、隔離するか、完全に拒否するか)を受信サーバーに伝えます。また、自社の名前で誰がメールを送っているかのレポートも送ってくれるため、ほかの方法では見えなかった悪用が明らかになります。
Cloudflareは、これらを、メッセージが本当にその名乗るドメインから送られたかを検証することでメールの送信者を認証するのに役立つレコードだと説明しています。3つすべてを公開し、厳格なDMARCポリシーを適用すれば、自社のドメインを偽造したなりすましのメッセージは、受信箱に届く前に跳ね返されます。
多くのチームがつまずくのは、ここにある境界です。これらのプロトコルが守るのは、自社が所有するドメインです。所有していないドメインには、まったく手が届きません。類似ドメインを登録した攻撃者は、そのドメインに自分のSPFとDKIMのレコードを設定し、フィッシングメールに問題なく署名して、受信サーバーが行うすべての認証チェックを通過します。詐欺的なドメインは自分自身としてメールを送っているため、何も偽造されていないのです。
つまり、メール認証を完全に固めても、止められる悪用はひとつだけです。自社のドメインそのものを名乗る誰か、です。攻撃者がブランドを狙って立ち上げられる、ほぼ同一の何百もの登録には何の効果もありません。SPF、DKIM、DMARCはあくまで土台として扱い、それが残すすき間を認識してください。類似ドメインはやはり見つけなければならず、それは認証レコードが代わりにやってくれる仕事ではありません。
ドメイン削除の戦略:UDRPと法的救済
なりすましドメインを確認したら、次の問題はどのレバーを引くかです。適切な救済策は、そのドメインが何をしているのか、どれだけ早く削除する必要があるのか、そして商標の主張がどれだけ明確かによって変わります。
統一ドメイン名紛争処理方針(UDRP)の手続き
統一ドメイン名紛争処理方針(UDRP)は、ドメインの登録をめぐる紛争を解決するためにICANNが定めた手続きです。訴訟よりはるかに速く安く進み、商標法とドメイン紛争の専門家であるパネリストが、1回の主張書面のやり取りにもとづいて判断します。一般的な案件は約2か月で終わり、WIPOなどの機関を通じた申立費用は、ドメイン1件・パネリスト1名の案件で数千ドル程度からと、訴訟のコストを大きく下回ります。
勝つためには、一般に3つのことを示す必要があります。ドメインが自社の商標と同一または紛らわしいほど類似していること、登録者にそのドメインについての正当な利益がないこと、そして悪意で登録・使用されていることです。WIPOの手続きのガイドでは、それぞれの要件に何が必要かが解説されています。UDRPが最も適しているのは、類似ドメインが明らかに登録商標を利用し、悪意が明白な、明確な案件です。結果はドメインの移転または取り消しであり、損害賠償ではありません。
ホスティング事業者とレジストラへの不正利用報告
フィッシングページがいまこの瞬間も公開されて認証情報を盗んでいるなら、UDRPでは遅すぎます。ホスティング事業者やレジストラに不正利用を報告すれば、数時間でコンテンツをオフラインにできることがあります。ほとんどの事業者は、確認されたフィッシングや商標の苦情に対応する義務を負う不正利用の窓口を設けており、稼働中の詐欺を明示したきちんと記録された報告は、どんな正式な手続きよりも早く停止につながるのが普通です。最初の連絡で話が進まなければ、登録先のレジストラ、さらには該当するトップレベルドメインを運営するレジストリへとエスカレーションしましょう。
法執行機関への通報
決済詐欺、認証情報の窃取、マルウェアの配布を行う組織的な活動は、刑事の領域に入ります。こうした案件を法執行機関や各国のサイバー犯罪対策の部署に付託すれば、1つのドメインではなく、運営者そのものが対象になります。このルートは時間がかかるため、多くのドメインにまたがって組織的なキャンペーンを行う、価値の高い標的のためにとっておくのが最善です。
証拠の収集
これらの救済策はいずれも、記録の有無で成否が決まります。何かを申し立てる前に、証拠を取得して日時を記録しておきましょう。
- URLが見える状態での、侵害コンテンツのページ全体のスクリーンショット。
- 完全なHTMLのソースと、複製されたブランド資産。
- 登録者、レジストラ、登録日を特定するWHOISの記録。
- ドメインとそのインフラを結びつけるDNSとホスティングの記録。
- フィッシングメールや詐欺の苦情など、消費者の被害の記録。
脅威を確認したらすぐに収集してください。圧力を感じた詐欺師は、一晩でページを取り下げ、証拠を消してしまうことがあるからです。
先手を打つドメイン保護プログラムの作り方
なりすましの一歩先を行くチームは、削除を一つひとつ独立した出来事として扱うのをやめ、ドメインの防御を常設の能力として運用し始めています。その転換は、脅威が現れる前から始まります。
まずは防衛的な登録から始めましょう。よくある綴りの誤り、トラフィックの多いトップレベルドメイン、攻撃者が真っ先に手を伸ばす「secure」や「login」の組み合わせなど、ブランドのわかりやすい派生形を自分たちで購入します。こうしたドメインを自ら所有すれば、詐欺師が自社を狙って登録できる候補から外せます。数十の名前を保有する年間コストは、たったひとつの稼働中のフィッシングキャンペーンと比べれば取るに足りません。
登録だけでカバーできるのは、ごく一部にすぎません。残りは、継続的に動き、見つけたものを順位づけされたキューに振り分ける監視のワークフローにかかっています。機能するパイプラインは、次のことを順番に行います。
- 前述の検知のフィードを取り込み、一致したものをリスクでスコア化します。駐車中のプレースホルダーより、稼働中のフィッシングページを重く扱います。
- 確認されたリスクの高いドメインは削除へと直接回し、判断が難しいケースは人による確認のために保留します。
- 検知から削除まですべてのドメインを追跡し、宙ぶらりんのまま止まるものがないようにします。
ここで、自動化と判断のバランスが重要になります。自動化は量を扱い、どんな担当者も手作業では読めない何千もの登録を選別します。人の判断は、境界線上の商標の判断や、ルールではなく調査員が必要な組織的な活動といった、例外的なケースを扱います。
ドメインの保護は、ひとつのチームの中だけで完結していると失敗します。脅威は法務、IT、マーケティング、カスタマーサポートにかかわるため、プログラムはその4つすべてに届かなければなりません。法務は商標の主張と削除の申し立てを担います。ITは認証レコードとDNSを管理します。マーケティングは、検索広告やSNSに現れるなりすましを検知します。サポートは、困惑した顧客から詐欺の話を最初に聞くことが多いため、キューにつないでおく価値のある早期警戒のチャネルになります。
外部のサービスを導入する際は、明確なチェックリストに照らして評価しましょう。ドメイン、サブドメイン、広告、SNSにわたる検知のカバレッジ。誤検知を低く抑える検証の精度。日単位ではなく時間単位で測る削除のスピード。そして、削除をより速く進められるレジストラやホスティング事業者との関係です。
最後に、プログラムは経営陣にわかる言葉で報告しましょう。削除までの平均時間、削除した確認済みの脅威の量、ブランドに対する稼働中のなりすましの推移は、いずれも権利行使の活動を、取締役会が読み取れるリスクの低減へと翻訳します。そうすれば、ドメインの保護はセキュリティの一項目として埋もれることなく、ブランドの健全性の一部として予算を確保し続けられます。
MarqVisionがドメインのなりすましを拡大前に止める方法
ここまで述べてきたのは、やるべき仕事です。MarqVisionのデジタルリスク保護モジュールは、脅威が実際に求める規模でそれを実行し、顧客がクリックしたあとではなく、前述の登録の段階で類似ドメインをとらえます。
検知は広い範囲から始まります。gTLD、ccTLD、sTLDの登録にわたって13億のドメインを監視し、Domain Watchlistは毎日1億の新規登録ドメインをスキャンして、ブランドを利用する派生形を検知するAIのリスクモデルでそれぞれをスコア化します。毎日500万の新規・更新ドメインを追跡しているため、登録されたばかりのタイポやコンボのドメインも、まだ駐車中で、コンテンツが公開される前に表面化します。
カバレッジはドメインだけにとどまりません。同じモジュールが、MetaとGoogleの有料広告、SNSチャネル、ウェブサイトのコンテンツも見張り、認証情報を盗むために作られたフィッシングサイトと、正規の販売者を装う模倣品のECサイトの両方をとらえます。
このプログラムが真価を発揮するのはスピードです。ドメインの削除の対応時間は中央値5.3時間で、業界の基準が日単位であるのに対し、検証の精度は90%以上を保っているため、担当者は誤検知ではなく確認された脅威に時間を使えます。このペースを支えているのは、3つのパートナーシップです。
- Google TCRPにより、DMCAの削除について優先審査と一括申請が可能です。
- CloudflareのAbuse APIが、ドメインの背後にある本当のホスティング事業者を明らかにし、不正利用の報告を自動化します。
- Meta Trusted Reportingのパートナーとして、追跡した権利行使の実績にもとづくと、詐欺的な広告の削除率は99%に達しています。
2026年の目標は、すべてのDRPチャネルでの完全なAI自動化で、攻撃の量が増えるのに合わせて削除のスピードを高め続けていきます。
より深いポイントは、この記事の冒頭で述べた非対称性に戻ります。MarqVisionはこれを、自社で運用しなければならないツールとしてではなく、成果として提供しています。登録のフィードを読んだり、レジストラを追いかけたりするためにチームを配置する必要はありません。MarqVisionが検知、検証、削除を行い、取締役会がすでに理解している言葉で報告します。
まとめ:ドメインのなりすましとブランド保護
ドメインのなりすましは、単純な前提で成り立っています。類似ドメインを登録するほうが、狙われたブランドがその後始末をするより安い、という前提です。攻撃が成功するのは、検知が配信に後れをとるときです。だからこそ、登録の段階で脅威を表面化させる監視のフィードは、顧客がクリックしたあとで導入するどんなツールよりも重要です。認証レコードはスプーフィングを止めますが、攻撃者が商標を狙って立ち上げられる、ほぼ同一の何百ものドメインには何の効果もありません。登録から削除までの時間をMarqVisionがどう縮めるのか、そしてなぜその段階でのスピードが、ドメインの保護を事後の後始末から本当の予防へと変えるのかを、デモをお申し込みいただき、ご確認ください。
よくあるご質問
ブランド保護チームにとって、ドメインのなりすましとスプーフィングの違いは何ですか。
ドメインのなりすましは、ブランドに見た目が似た類似ドメイン(amaz0n.comなど)を登録するもので、スプーフィングは、登録せずにメールヘッダーを偽造して自社のドメインそのものを装うものです。なりすましは人の知覚を狙い、ドメインの監視と削除が必要です。一方、スプーフィングはメールシステムを狙い、SPF、DKIM、DMARCによってプロトコルのレベルで止められます。
UDRPは、ホスティング事業者への不正利用の報告と比べて、通常どれくらいかかりますか。
UDRPの手続きは約2か月で終わり、申立費用は数千ドル程度からなので、明確な商標権侵害については訴訟より速く安く進められます。ホスティング事業者への不正利用の報告は、フィッシングが実際に認証情報を盗んでいる場合、数時間でコンテンツをオフラインにできます。そのため、チームは明確な案件にはUDRPを、スピードが最も重要なときには直接の不正利用の報告を使います。
メール認証プロトコルで、ドメインのなりすまし攻撃を止められますか。
いいえ。SPF、DKIM、DMARCは、自社のドメインそのものを偽造したメッセージをブロックすることで自社が所有するドメインを守りますが、攻撃者が別に登録する類似ドメインには一切手が届きません。amazon-secure.comを運営する詐欺師は、その詐欺的なドメインが自分自身としてメールを送るため、すべての認証チェックを問題なく通過します。だからこそ、認証プロトコルに加えてドメインの監視が必要なのです。
ドメインのなりすまし対策に投資すべきビジネス上の理由は何ですか。
たった一度のなりすまし攻撃の成功によるコストは、多くのブランドが割り当てている年間の監視予算を日常的に上回ります。IBMは、フィッシングによる侵害の平均コストを1件あたり480万ドルと報告しており、ブランドのなりすましは2020年以降360%急増しています。検知と削除への支出は、侵害のリスク、詐欺の責任、顧客の信頼の低下と比べれば、わずかなものです。
法務チームがUDRPの手続きより削除のスピードを優先すべきなのは、どんな場合ですか。
フィッシングページが公開されていて、いまこの瞬間も認証情報や決済情報を実際に盗んでいる場合は、ホスティング事業者への不正利用の報告による即時の削除に注力してください。UDRPが適しているのは、恒久的な移転や取り消しが必要で、2か月の期間をかけられる明確な商標の案件です。法執行機関への付託は、複数のドメインにまたがって組織的な詐欺キャンペーンを行う活動に有効です。
ドメインなりすましの監視で、検証精度とは何を指し、なぜ重要なのですか。
検証の精度とは、監視システムが、検知したドメインを誤検知ではなく本物の脅威だと正しく判定できる頻度を測るものです。精度の低いシステムは、境界線上のものや無害な登録(正規の企業が所有するブランドに近いドメイン、ファンサイト、リセラーなど)でチームをあふれさせ、担当者に、確認された脅威に対応する代わりにノイズの仕分けを強います。精度が高い(90%以上)ということは、権利行使のキューに回されたドメインが実際に対応に値するということなので、法務チームとブランド保護チームは、優先度の判断ではなく削除に時間を使えます。毎日数百万件の登録にわたって大量の監視を行う組織にとって、精度は権利行使のコストを直接左右します。人の確認者に届く誤検知の一つひとつが、稼働中のフィッシングキャンペーンに使えたはずのチームの時間なのです。