Falsa identidade em domínios e spoofing de marca: como detectar e deter domínios falsos em 2026
Saiba como detectar e deter a falsa identidade em domínios e o spoofing de marca. Guia de 2026 com typosquatting, remoções e estratégias de proteção.
 Christopher ChaeHead of Marketing4 min de leitura
Nesta página12
- O impacto dos ataques de falsa identidade em domínios nos negócios
- O que é falsa identidade em domínios?
- Falsa identidade em domínios x spoofing de domínio: entenda a diferença
- Técnicas comuns de falsa identidade em domínios usadas pelos atacantes
- Como funcionam os ataques de falsa identidade em domínios: do registro à exploração
- Como detectar a falsa identidade em domínios: estratégias e ferramentas de monitoramento
- Protocolos de autenticação de e-mail: SPF, DKIM e DMARC
- Estratégias de remoção de domínios: UDRP e medidas judiciais
- Como montar um programa proativo de proteção de domínios
- Como a MarqVision detém a falsa identidade em domínios antes que ela ganhe escala
- Considerações finais sobre falsa identidade em domínios e proteção de marca
- Perguntas frequentes
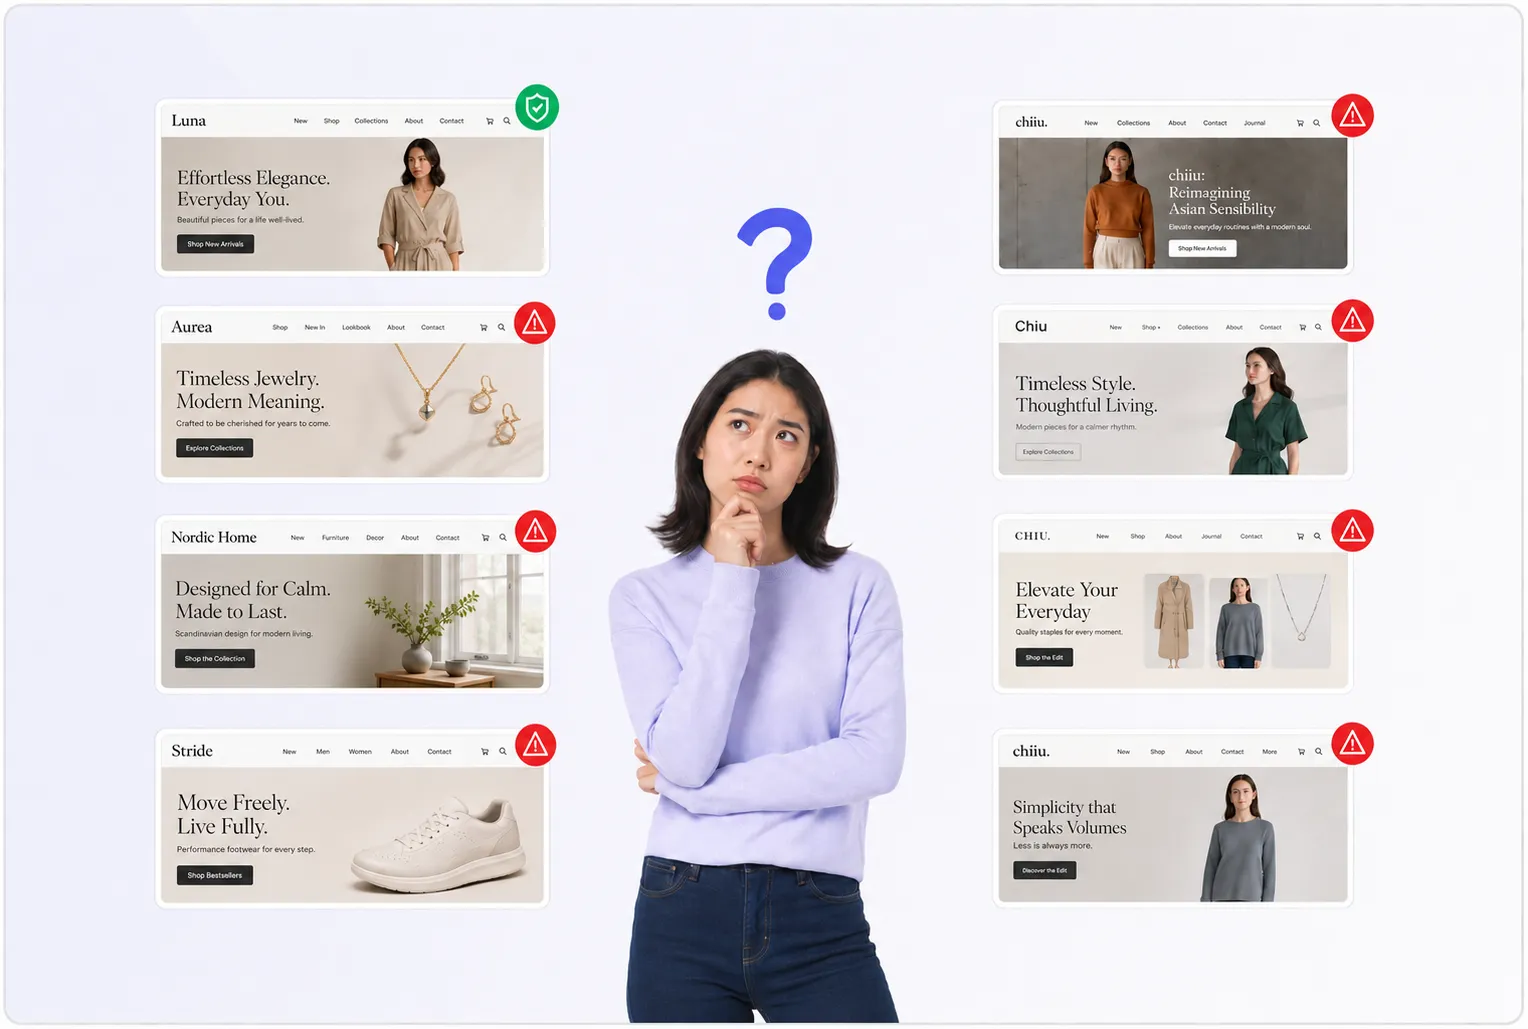
Todo mundo fala de segurança de e-mail como se fosse um problema resolvido depois que você publica o DMARC e blinda a sua infraestrutura de envio, mas essa configuração não faz nada contra as centenas de domínios que um atacante pode registrar amanhã contra a sua marca. Proteger-se contra a falsa identidade em domínios não é o mesmo que bloquear cabeçalhos falsificados. Quando alguém registra um domínio semelhante, não está falsificando o seu domínio. Está criando um novo, que passa limpo pela autenticação porque envia e-mails em nome próprio. A sua política de DMARC não tem nada a dizer sobre um domínio que não é seu, e é por isso que uma marca pode ter uma higiene de e-mail perfeita e ainda assim ser atingida por campanhas de phishing que rodam em domínios com typosquatting. As ferramentas de mailbox intelligence contra falsa identidade e os recursos de proteção contra a falsificação de identidade de usuários ajudam a sinalizar remetentes suspeitos, mas só depois do ocorrido. A defesa real começa antes.
Você precisa adotar medidas de segurança contra a falsa identidade em domínios que peguem os novos registros antes que entrem no ar, ativar uma inteligência contra falsa identidade que pontue o risco em tempo real e implementar fluxos de proteção que levem as ameaças confirmadas direto para a remoção. Este guia mostra como os atacantes montam essas campanhas, do registro à exploração, onde estão os pontos cegos da segurança de e-mail padrão e como ativar um monitoramento que revele os domínios semelhantes enquanto ainda estão estacionados.
Resumo:
- A falsificação de identidade de marcas cresceu 360% desde 2020, e o phishing está por trás de 16% dos vazamentos, que custam $4,4 milhões cada.
- A falsa identidade em domínios mira a percepção humana por meio de typosquatting, combosquatting e ataques homográficos.
- SPF, DKIM e DMARC impedem o spoofing, mas não fazem nada contra os domínios semelhantes que os atacantes registram.
- Detectar as ameaças no registro custa quase nada; esperar até que as credenciais sejam coletadas significa ter de gerenciar um vazamento.
- A MarqVision varre 100 milhões de domínios novos por dia, com um tempo mediano de remoção de 5,3 horas e mais de 90% de precisão na validação.
O impacto dos ataques de falsa identidade em domínios nos negócios
O phishing continua sendo a principal forma de os atacantes obterem o acesso inicial, respondendo por 16% dos vazamentos segundo o Cost of a Data Breach Report da IBM, com um custo médio de $4,4 milhões por incidente. Os domínios falsos estão no centro da maioria dessas campanhas, já que um domínio confiável é o que convence um cliente ou funcionário a entregar as suas credenciais.
O volume desses ataques cresce de forma constante. A falsificação de identidade de marcas cresceu 360% desde 2020, o que significa que a chance de a sua marca já ter um gêmeo falso em circulação deixou de ser hipotética.
Para os seus times jurídico, de PI e de proteção de marca, as consequências aparecem em várias colunas do balanço:
- Perda financeira direta. O roubo de credenciais e a fraude de pagamentos por meio de páginas de checkout falsas drenam receita e geram estornos, reembolsos e obrigações de ressarcimento por fraude.
- Danos à reputação da marca. Quando um cliente cai em um golpe em um site com o seu logotipo, ele culpa você. O atacante é invisível. O seu nome é o que está na porta.
- Erosão da confiança dos clientes. As vítimas de falsa identidade muitas vezes param de comprar de vez, o que reduz silenciosamente o valor do cliente ao longo do tempo e torna a reconquista muito mais cara do que a perda inicial com a fraude.
- Exposição regulatória e jurídica. Em setores sujeitos a exigências de proteção de dados, como serviços financeiros, saúde e farmacêutico, um vazamento originado em um domínio falso pode trazer obrigações de notificação da GDPR, da CCPA ou específicas do setor, além dos custos de auditoria e divulgação que vêm junto.
- Custo da resposta. Cada incidente confirmado aciona trabalhos de investigação, remoção, notificação de clientes e remediação que tiram o seu time da atuação proativa.
Há um ponto estratégico escondido nessas linhas. A IBM calcula o custo médio de um vazamento por phishing em $4,4 milhões. Os programas de detecção e remoção de domínios de falsa identidade custam uma fração disso, e é justamente essa conta que tira a proteção de domínios do centro de custos do jurídico e a leva para uma conversa de risco no nível do conselho.
Essa assimetria é o que sustenta o business case. O investimento necessário para detectar e desmontar domínios de falsa identidade é pequeno diante da exposição a vazamentos, da responsabilidade por fraudes e da erosão da confiança que uma única campanha ativa pode causar.
O que é falsa identidade em domínios?
No fundo, a falsa identidade em domínios é um golpe de confiança vestido de HTML. Um atacante registra um domínio parecido o bastante com o seu para que um cliente, um parceiro ou um dos seus próprios funcionários o leia como legítimo. O engano está na semelhança. Troque uma letra, acrescente um hífen, adicione “secure” ou “login” ao nome da sua marca, e você tem um domínio que passa por uma olhada rápida, mesmo sem ter nada a ver com a sua empresa.
O mecanismo é simples. Assim que o domínio semelhante entra no ar, o atacante o aponta para um conteúdo feito para enganar. Esse conteúdo costuma assumir algumas formas comuns:
- Portais de phishing que copiam a sua página de login e coletam as credenciais no instante em que a vítima as digita.
- Lojas de falsificações que imitam o seu fluxo de checkout para capturar dados de pagamento ou vender falsificações em seu nome.
- Páginas de marketing clonadas que divulgam promoções fraudulentas, falsos canais de suporte ou downloads de malware.
O que une tudo isso é a barra de endereço. A vítima confia na URL e, por isso, confia em tudo o que carrega abaixo dela.
Vale ser preciso sobre o que esse ataque é e o que não é. Essa categoria depende da percepção e do erro humanos, não de quebrar algo técnico. O atacante não precisa comprometer os seus servidores, invadir o seu sistema de e-mail nem romper um firewall. Ele registra um domínio, monta uma página convincente e espera alguém ler a URL errada. A vulnerabilidade explorada é a atenção, não a infraestrutura.
Essa distinção define a forma de se defender. Como a falsa identidade se baseia na semelhança visual, a superfície de ameaça é enorme. Uma única marca pode ser alvo de centenas de variações de grafia, domínios de topo alternativos e truques com subdomínios, cada um com um registro separado e em uma infraestrutura separada. O domínio original continua intacto e totalmente seguro enquanto uma rede paralela de falsificações desvia o tráfego dele.
A conclusão prática para você é que a falsa identidade em domínios é um problema de abuso de marca antes de se tornar um problema de segurança. O dano acontece fora do seu perímetro, em domínios que não são seus e em servidores que você não pode corrigir. Você não fecha essa lacuna apenas reforçando os seus próprios sistemas. Defender-se exige vigiar a web em busca de domínios que exploram o seu nome e agir antes que os clientes cliquem.
Falsa identidade em domínios x spoofing de domínio: entenda a diferença
Os dois termos são usados como sinônimos, e esse uso impreciso cria lacunas reais na forma como os times montam as suas defesas. Eles descrevem mecânicas de ataque distintas, que exigem controles distintos.
O spoofing de domínio manipula os cabeçalhos dos e-mails para que uma mensagem pareça vir do seu domínio sem que o atacante registre nada. O campo do remetente mostra exatamente o seu domínio. Não há um domínio falso para encontrar, porque o atacante está falsificando a linha “de” em e-mails enviados pela sua própria infraestrutura. O engano mira os servidores de e-mail e os sinais de confiança que eles repassam.
A falsa identidade em domínios funciona ao contrário. O atacante registra um domínio de fato novo, parecido o bastante com o seu para passar por uma olhada humana, e o usa para enviar e-mails, hospedar páginas ou veicular anúncios. O domínio existe, pertence a alguém e fica em uma infraestrutura que você pode rastrear e contestar.
Uma forma útil de enxergar isso: o spoofing é feito para enganar sistemas, enquanto a falsa identidade é feita para enganar pessoas. Essa distinção determina quais controles realmente funcionam contra cada um.
A consequência prática aparece nas suas defesas. O spoofing pode ser bloqueado no nível do protocolo, já que um registro de autenticação bem configurado instrui os servidores de destino a rejeitar e-mails que falsificam o seu domínio. Depois que esses registros são publicados e aplicados, uma mensagem com spoofing é devolvida antes de chegar à caixa de entrada.
A falsa identidade passa direto por esses mesmos controles. Um domínio semelhante passa limpo pela autenticação, porque é um registro legítimo que envia e-mails a partir dos seus próprios registros validados. Nada no cabeçalho é falsificado. A sua política de DMARC não tem nada a dizer sobre um domínio que não é seu.
É por isso que uma stack ajustada para a segurança de e-mail pode deter uma ameaça e nunca ver a outra. A autenticação fecha a porta do spoofing. Ela não faz nada contra as centenas de domínios semelhantes que um atacante pode registrar contra a sua marca, cada um exigindo descoberta e remoção ativas, e não uma verificação de cabeçalho.
Técnicas comuns de falsa identidade em domínios usadas pelos atacantes
Quando um relatório de domínios chega à sua mesa, as entradas sinalizadas costumam se encaixar em alguns padrões reconhecíveis. Conhecer a mecânica de cada um ajuda a separar mais rápido as ameaças reais do ruído.
Typosquatting
O typosquatting aposta em dedos apressados e olhares rápidos. Os atacantes registram domínios que reproduzem erros comuns de digitação, de modo que um visitante que erra uma letra do nome da sua marca ainda caia em um lugar controlado pelo atacante. As variações se agrupam em três movimentos:
- Troca de caractere, em que uma única letra é trocada, como gooogle virando goggle ou um l minúsculo no lugar de um I maiúsculo.
- Omissão de caractere, em que uma letra é retirada, transformando marqvision em marqvison.
- Adição de caractere, em que uma letra extra é acrescentada, como em amazonn.com.
Combosquatting
O combosquatting mantém o nome da sua marca escrito corretamente e acrescenta uma palavra que soa oficial. Domínios como amazon-onlineshop.com, paypal-secure.com ou yourbrand-support.net parecem páginas de serviço plausíveis, e é exatamente por isso que funcionam com clientes que procuram um login ou um portal de reembolso. Como a marca em si permanece intacta, esses domínios muitas vezes passam por filtros ajustados apenas para erros de grafia.
Ataques homográficos
Os ataques homográficos exploram o fato de que letras de alfabetos não latinos podem ser idênticas às latinas. Para o olho humano, o “a” cirílico é idêntico ao “a” do alfabeto latino, então um atacante pode registrar um domínio que parece correto letra por letra, mas aponta para caracteres totalmente diferentes por baixo. Um registro que se lê como “apple.com” pode conter uma vogal cirílica, invisível na barra de endereço, mas que leva a um servidor fraudulento. Como os caracteres são idênticos ao olho humano, a inspeção visual sozinha falha. Apenas uma detecção automatizada que leia a codificação dos caracteres consegue identificar a diferença com segurança.
Abuso de subdomínios
O último padrão nem exige registrar um domínio semelhante. Os atacantes criam subdomínios em serviços de hospedagem legítimos ou em construtores de sites gratuitos, gerando URLs como yourbrand.weebly-host.com ou login-yourbrand.firebaseapp.com. O domínio principal pertence a um provedor confiável, então a página herda uma camada de credibilidade, e o monitoramento padrão de domínios, que vigia apenas os novos registros de primeiro nível, pode deixá-la passar. Revisar a atividade de subdomínios em infraestruturas compartilhadas fecha esse ponto cego.
Na prática, as campanhas que causam mais dano combinam esses métodos. Uma única operação pode juntar uma base homográfica com um sufixo de combosquatting e hospedar o conteúdo em um subdomínio abusado, derrotando qualquer defesa que filtre apenas um truque.
Como funcionam os ataques de falsa identidade em domínios: do registro à exploração
Toda campanha de falsa identidade percorre o mesmo arco, e cada etapa deixa uma janela em que um time atento pode intervir antes que uma vítima chegue a carregar a página. Entender essa sequência é o que transforma a limpeza reativa em interrupção precoce.
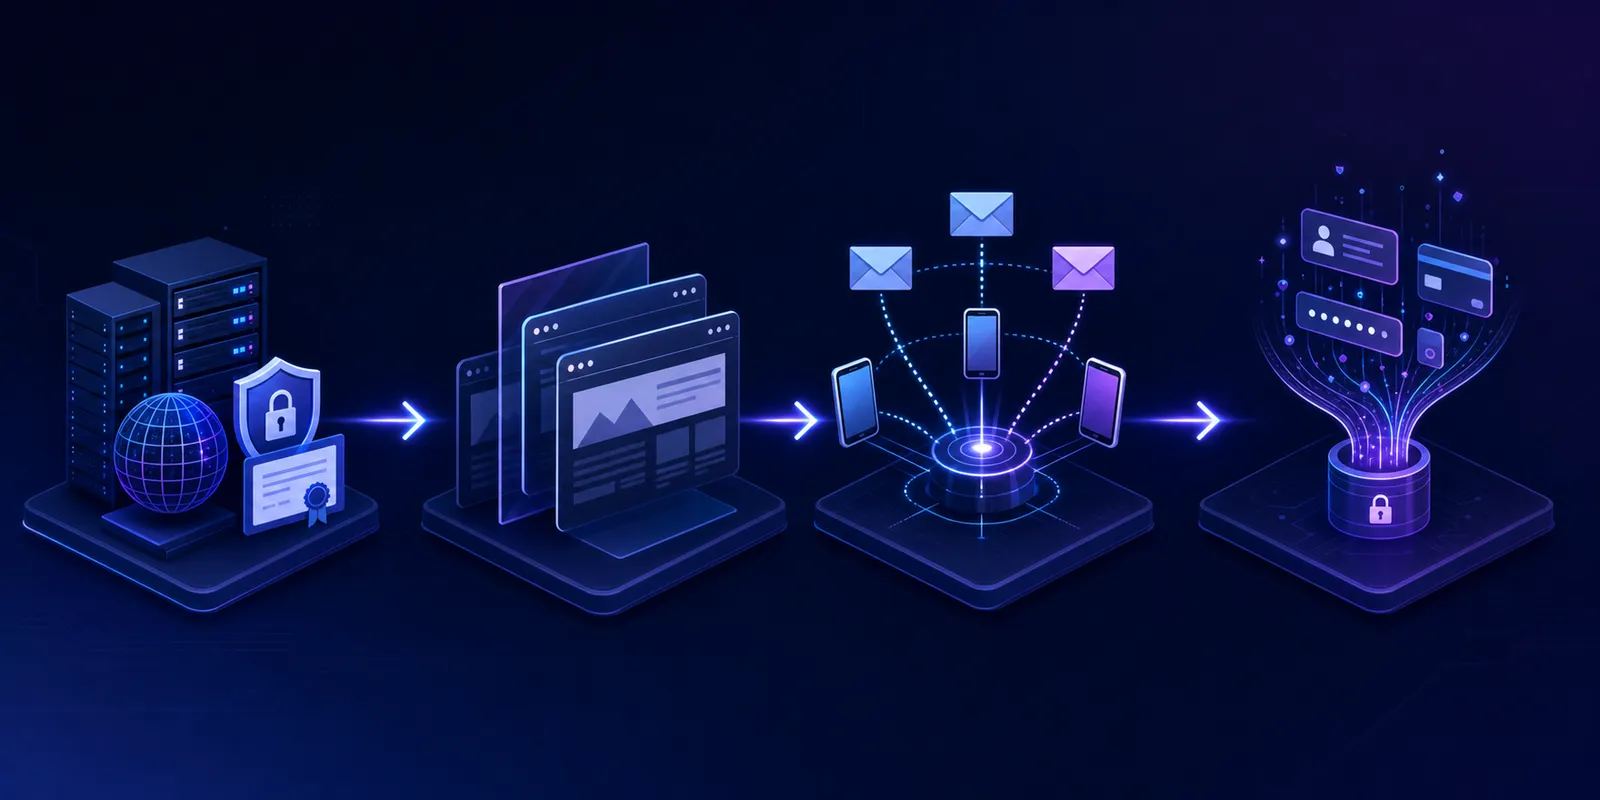
Tudo começa com o registro. Os atacantes compram domínios semelhantes em massa por meio de registradores baratos, muitas vezes estacionando-os em provedores de hospedagem “à prova de balas”, que ignoram as denúncias de abuso e protegem a identidade do operador. A escala é enorme. Uma campanha chegou a criar quase 200.000 sites fraudulentos em 20 dias, prova de que essas operações rodam em pipelines automatizados de registro, e não em trabalhos manuais pontuais. Esse é o momento mais precoce e mais barato para intervir, porque um domínio recém-registrado que ainda não entrou no ar pode ser sinalizado em uma lista de monitoramento antes que qualquer conteúdo apareça.
Depois vem a ativação. Usando ferramentas automatizadas de scraping, os atacantes clonam o seu site real por inteiro, copiando o logotipo, o layout, os textos e o fluxo de checkout em uma réplica perfeita até o pixel. A falsificação pode ficar pronta em minutos. Um domínio que estava estacionado ontem pode estar servindo uma página de login funcional hoje, e é por isso que uma latência de detecção medida em dias deixa uma lacuna enorme.
Em seguida vem a distribuição, em que o domínio é colocado diante das vítimas por vários canais ao mesmo tempo:
- E-mails de phishing enviados a partir do domínio semelhante ou de um remetente relacionado.
- Campanhas de SMS com links para o site clonado, disfarçadas de aviso de entrega ou alerta de conta.
- Anúncios pagos maliciosos que compram o topo dos resultados de busca para o nome da sua marca.
Cada canal é uma superfície de detecção separada, e pegar o domínio na distribuição ainda é melhor do que pegá-lo depois que um cliente digitou a senha.
A última etapa é a exploração, e é aí que o relógio corre mais rápido. Assim que a vítima insere credenciais ou dados de pagamento, ou baixa um arquivo malicioso, o atacante tem o que veio buscar. As credenciais capturadas alimentam sistemas automatizados que as testam em outros serviços em minutos, muito antes de a vítima perceber que algo está errado. A fraude de pagamentos e a distribuição de malware seguem o mesmo cronograma apertado.
A lição é que o valor de uma intervenção cai drasticamente quanto mais adiante nesse arco você age. Deter um domínio no registro custa quase nada. Detê-lo depois que as credenciais foram coletadas significa que você não está mais prevenindo o ataque; está gerenciando um vazamento.
Como detectar a falsa identidade em domínios: estratégias e ferramentas de monitoramento
A detecção é a diferença entre pegar um domínio falso enquanto ele ainda está estacionado e encontrá-lo depois que um cliente já caiu no golpe. O monitoramento de domínios de phishing é a varredura contínua de novos registros de domínio e de logs de certificados para revelar os domínios semelhantes assim que aparecem. Uma abordagem reativa espera o ataque aparecer para responder, enquanto o monitoramento sinaliza o domínio malicioso no momento em que ele é registrado. Um programa replicável se apoia em várias fontes ao mesmo tempo, cada uma pegando o que as outras deixam passar.
Logs de Certificate Transparency
Toda vez que um fraudador emite um certificado TLS para um domínio semelhante, essa emissão fica registrada em um log público que só aceita novos registros. A Certificate Transparency foi criada para que qualquer parte possa monitorar e auditar a emissão de certificados, o que amplia muito a capacidade de identificar um certificado emitido para um domínio que explora o seu nome. Vigiar esses logs em busca das palavras-chave da sua marca muitas vezes revela uma falsificação antes mesmo de o conteúdo entrar no ar, já que os atacantes costumam obter um certificado durante a configuração.
Feeds de domínios recém-registrados
Os dados de registros em massa, publicados continuamente por operadores de registro e agregadores, permitem filtrar os novos registros em busca de variações da sua marca poucas horas depois de o domínio entrar no arquivo de zona. Combinados com os padrões de erro de digitação e combinação vistos antes, esses feeds transformam a enxurrada diária de registros em uma lista curta de candidatos que valem uma análise.
Análise de consultas DNS
O comportamento de resolução conta a sua própria história. Um domínio que de repente começa a receber volume de consultas, ou que resolve para uma infraestrutura já ligada a operações de phishing conhecidas, sinaliza uma campanha passando da configuração para a distribuição. Acompanhar esses padrões ajuda a separar um domínio estacionado de um domínio que está ativamente atraindo vítimas.
Feeds de inteligência de ameaças
Os feeds agregados reúnem observações de muitas organizações, de modo que um domínio semelhante denunciado por atacar uma marca pode alertar as demais. Incorporar essa inteligência compartilhada ao seu monitoramento amplia a sua visibilidade muito além do que os seus próprios logs conseguem cobrir e sinaliza grupos de infraestrutura reutilizados em várias operações de fraude.
Monitoramento de palavras-chave da marca
Nem toda falsa identidade começa com um registro que você consegue pegar em um feed. Varrer os resultados dos mecanismos de busca, os anúncios pagos e as redes sociais em busca do nome da sua marca revela falsificações que chegam às vítimas por meio de promoção, incluindo os anúncios maliciosos que compram posições acima do seu resultado real.
Nenhum feed isolado pega tudo. Os programas que realmente funcionam cruzam os sinais de todas essas fontes, pontuando e encaminhando as correspondências para que os analistas dediquem o seu tempo às ameaças confirmadas, e não a peneirar dados brutos.
Protocolos de autenticação de e-mail: SPF, DKIM e DMARC
A defesa contra o spoofing descrita antes se baseia em três registros que você publica nas configurações de DNS. Juntos, eles informam aos servidores de destino se uma mensagem que diz vir do seu domínio é legítima. Bem configurados, fecham a porta para os atacantes que falsificam exatamente o seu domínio.
Cada um cuida de uma parte da verificação:
- O SPF (Sender Policy Framework) lista os endereços IP autorizados a enviar e-mails em nome do seu domínio. Quando uma mensagem chega, o servidor de destino consulta o seu registro SPF e confirma se o servidor de envio está na lista aprovada. Se não estiver, a mensagem é reprovada na verificação.
- O DKIM (DomainKeys Identified Mail) anexa uma assinatura criptográfica a cada mensagem enviada. O servidor de destino verifica essa assinatura com uma chave pública publicada no seu DNS, confirmando tanto que o e-mail veio de fato do seu domínio quanto que ninguém o alterou no caminho.
- O DMARC (Domain-based Message Authentication, Reporting and Conformance) fica acima dos outros dois. Ele verifica os resultados do SPF e do DKIM e diz aos servidores de destino o que fazer com os e-mails reprovados: monitorá-los, colocá-los em quarentena ou rejeitá-los de vez. Ele também envia relatórios sobre quem está enviando e-mails em seu nome, revelando abusos que você nunca veria de outra forma.
A Cloudflare descreve esses registros como os que ajudam a autenticar os remetentes de e-mail, verificando se uma mensagem veio de fato do domínio que diz ser. Com os três publicados e uma política de DMARC rigorosa em vigor, uma mensagem com spoofing que falsifica o seu domínio é devolvida antes de chegar à caixa de entrada.
É aqui que a maioria dos times se confunde. Esses protocolos protegem os domínios que são seus. Eles não têm alcance sobre os domínios que não são. Um atacante que registra um domínio semelhante configura os seus próprios registros SPF e DKIM nele, assina os seus e-mails de phishing de forma limpa e passa em todas as verificações de autenticação que um servidor de destino executa. Nada é falsificado, porque o domínio fraudulento está enviando e-mails em nome próprio.
Então, uma configuração de autenticação de e-mail totalmente blindada impede um único abuso: alguém se passando literalmente pelo seu domínio. Ela não faz nada contra as centenas de registros quase idênticos que um atacante pode criar contra a sua marca. Trate SPF, DKIM e DMARC como a base que eles são e reconheça a lacuna que deixam aberta. Os domínios semelhantes ainda precisam ser encontrados, e esse é um trabalho que os registros de autenticação não fazem por você.
Estratégias de remoção de domínios: UDRP e medidas judiciais
Depois de confirmar um domínio de falsa identidade, a questão passa a ser qual alavanca acionar. A medida certa depende do que o domínio está fazendo, da urgência para derrubá-lo e de quão sólida é a sua alegação de marca.
Procedimentos da Uniform Domain-Name Dispute-Resolution Policy (UDRP)
A Uniform Domain-Name Dispute-Resolution Policy (UDRP) é um processo criado pela ICANN para resolver disputas sobre registros de domínio. Ele é muito mais rápido e barato do que uma ação judicial, com uma única rodada de manifestações decidida por painelistas especialistas em direito marcário e disputas de domínio. Um caso típico termina em cerca de dois meses, e as taxas de abertura em provedores como a WIPO começam na casa dos poucos milhares para um caso com um domínio e um painelista, bem abaixo do custo de um processo judicial.
Para vencer, em geral é preciso demonstrar três coisas: que o domínio é idêntico ou confusamente semelhante à sua marca, que o titular do registro não tem interesse legítimo nele e que ele foi registrado e usado de má-fé. O guia do processo da WIPO explica o que cada elemento exige. A UDRP funciona melhor em casos claros, em que um domínio semelhante explora nitidamente uma marca registrada, com evidente má-fé. Ela resulta na transferência ou no cancelamento do domínio, não em indenização.
Denúncias de abuso a provedores de hospedagem e registradores
Quando uma página de phishing está no ar e coletando credenciais neste momento, a UDRP é lenta demais. Uma denúncia de abuso ao provedor de hospedagem ou ao registrador pode tirar o conteúdo do ar em horas. A maioria dos provedores mantém canais de denúncia de abuso obrigados a agir diante de phishing confirmado e de reclamações de marca, e uma denúncia bem documentada, que aponte a fraude ativa, costuma levar à suspensão mais rápido do que qualquer procedimento formal. Se o primeiro contato não avançar, escale para o registrador responsável e depois para o registro que opera o domínio de topo em questão.
Encaminhamento às autoridades policiais
Operações organizadas de fraude de pagamentos, roubo de credenciais ou distribuição de malware entram no território criminal. Encaminhar esses casos às autoridades policiais ou a uma unidade nacional de crimes cibernéticos mira o operador, e não apenas um domínio. Esse caminho é lento e deve ser reservado para alvos de alto valor que rodam campanhas coordenadas em muitos domínios.
Coleta de provas
Todas essas medidas dependem da documentação. Antes de apresentar qualquer coisa, registre as provas com data e hora:
- Capturas de tela da página inteira com o conteúdo infrator, com a URL visível.
- O código-fonte HTML completo e quaisquer ativos da marca clonados.
- Os registros WHOIS que identificam o titular do registro, o registrador e a data do registro.
- Os registros de DNS e hospedagem que ligam o domínio à sua infraestrutura.
- Registros de danos aos consumidores, como e-mails de phishing ou reclamações de fraude.
Reúna tudo isso no momento em que confirmar a ameaça, porque um fraudador que sente a pressão pode tirar a página do ar e apagar as suas provas da noite para o dia.
Como montar um programa proativo de proteção de domínios
Os times que ficam à frente da falsa identidade param de tratar cada remoção como um evento isolado e passam a operar a defesa de domínios como uma capacidade permanente. Essa mudança começa antes de qualquer ameaça aparecer.
Comece pelo registro defensivo. Compre você mesmo as variações óbvias da sua marca, incluindo os erros de grafia comuns, os domínios de topo de maior tráfego e as combinações com “secure” ou “login” que um atacante buscaria primeiro. Ser dono desses domínios os tira do conjunto que um fraudador pode registrar contra você, e o custo anual de manter algumas dezenas de nomes é irrisório perto de uma única campanha de phishing ativa.
Sozinho, o registro defensivo cobre só uma pequena fatia. O resto depende de um fluxo de monitoramento que funcione continuamente e leve o que encontra para uma fila priorizada. Um pipeline funcional faz algumas coisas em sequência:
- Recebe os feeds de detecção descritos antes e pontua cada correspondência por risco, dando mais peso a uma página de phishing ativa do que a um domínio estacionado.
- Leva os domínios de alto risco confirmados direto para a remoção e reserva os casos ambíguos para revisão humana.
- Acompanha cada domínio da detecção à remoção, para que nada fique parado no limbo.
É aqui que importa o equilíbrio entre automação e julgamento. A automação dá conta do volume, filtrando milhares de registros que nenhum analista conseguiria ler à mão. O julgamento humano cuida dos casos-limite, das decisões de marca duvidosas e das operações coordenadas que exigem um investigador, e não uma regra.
A proteção de domínios também falha quando fica inteiramente dentro de um único time. As ameaças tocam o jurídico, a TI, o marketing e o atendimento ao cliente, então o programa precisa alcançar as quatro áreas. O jurídico cuida das alegações de marca e dos pedidos de remoção. A TI gerencia os registros de autenticação e o DNS. O marketing sinaliza a falsa identidade que aparece na busca paga e nas redes sociais. O atendimento muitas vezes é o primeiro a saber de um golpe por meio de um cliente confuso, o que faz dele um canal de alerta precoce que vale conectar à fila.
Ao contratar um serviço externo, avalie-o com um checklist claro: cobertura de detecção em domínios, subdomínios, anúncios e redes sociais; precisão de validação que mantenha os falsos positivos baixos; velocidade de remoção medida em horas, não em dias; e relações com registradores e provedores de hospedagem que agilizem as remoções.
Por fim, reporte o programa para a liderança em termos que um executivo reconheça. O tempo médio até a remoção, o volume de ameaças confirmadas removidas e a linha de tendência da falsa identidade ativa contra a sua marca transformam a atividade de atuação em redução de risco que o conselho consegue ler, o que mantém a proteção de domínios financiada como parte da integridade da marca, em vez de enterrada como uma linha no orçamento de segurança.
Como a MarqVision detém a falsa identidade em domínios antes que ela ganhe escala
Tudo o que descrevemos acima é o trabalho a fazer. O nosso módulo de Digital Risk Protection é como fazemos isso na escala que a ameaça realmente exige, pegando os domínios semelhantes na etapa de registro, e não depois que um cliente clica.
A detecção começa ampla. Monitoramos 1,3 bilhão de domínios em registros gTLD, ccTLD e sTLD, e a nossa Domain Watchlist varre 100 milhões de domínios recém-registrados todos os dias, pontuando cada um com modelos de risco de IA que sinalizam as variações que exploram a sua marca. Acompanhamos 5 milhões de domínios novos ou atualizados por dia, então um domínio recém-registrado com erro de digitação ou combinação aparece enquanto ainda está estacionado, antes que qualquer conteúdo entre no ar.
A cobertura vai além dos domínios. O mesmo módulo vigia os anúncios pagos na Meta e no Google, as redes sociais e o conteúdo de sites, pegando tanto os sites de phishing criados para roubar credenciais quanto os sites de e-commerce de falsificações que se passam por vendedores autorizados.
É na velocidade que o programa mostra o seu valor. O nosso tempo mediano de resposta para a remoção de domínios é de 5,3 horas, contra uma referência do setor medida em dias, e a precisão da validação se mantém acima de 90%, para que os analistas dediquem as suas horas às ameaças confirmadas, e não aos falsos positivos. Três parcerias sustentam esse ritmo:
- O Google TCRP nos dá análise prioritária e envio em massa para remoções via DMCA.
- A Cloudflare Abuse API revela o verdadeiro provedor de hospedagem por trás de um domínio e automatiza a denúncia de abuso.
- O nosso status de parceira do Meta Trusted Reporting sustenta uma taxa de remoção de 99% dos anúncios fraudulentos, com base nos resultados de atuação que acompanhamos.
A nossa meta para 2026 é a automação total por IA em todos os canais de DRP, o que mantém a velocidade de remoção subindo junto com o volume de ataques.
O ponto mais profundo remete à assimetria do início deste artigo. Entregamos isso como um resultado, e não como uma ferramenta que você precisa operar. Você não precisa montar um time para ler feeds de registros ou correr atrás de registradores. Nós cuidamos da detecção, da validação e da remoção, e reportamos tudo em termos relevantes que o seu conselho já entende.
Considerações finais sobre falsa identidade em domínios e proteção de marca
A falsa identidade em domínios funciona com uma premissa simples: é mais barato registrar um domínio semelhante do que a marca atingida limpar a sujeira depois. O ataque dá certo quando a detecção fica atrás da distribuição, e é por isso que os feeds de monitoramento que revelam as ameaças no registro importam mais do que qualquer ferramenta adotada depois que o cliente clica. Os seus registros de autenticação impedem o spoofing, mas não fazem nada contra as centenas de domínios quase idênticos que um atacante pode criar contra a sua marca. Solicite uma demo para ver como encurtamos a janela entre o registro e a remoção, e por que a velocidade nessa etapa é o que transforma a proteção de domínios de limpeza reativa em prevenção real.
Perguntas frequentes
Falsa identidade em domínios x spoofing: o que os times de proteção de marca precisam saber?
A falsa identidade em domínios envolve registrar domínios semelhantes que se parecem visualmente com a sua marca (como amaz0n.com), enquanto o spoofing falsifica os cabeçalhos dos e-mails para imitar exatamente o seu domínio, sem registro nenhum. A falsa identidade mira a percepção humana e exige monitoramento e remoção de domínios, enquanto o spoofing mira os sistemas de e-mail e é bloqueado no nível do protocolo, com SPF, DKIM e DMARC.
Quanto tempo a UDRP costuma levar em comparação com as denúncias de abuso aos provedores de hospedagem?
Os procedimentos de UDRP terminam em cerca de dois meses, com taxas de abertura a partir de poucos milhares, o que os torna mais rápidos e baratos do que uma ação judicial em casos claros de infração de marca. As denúncias de abuso aos provedores de hospedagem podem tirar o conteúdo do ar em horas quando um phishing está coletando credenciais ativamente, e é por isso que os times usam a UDRP para os casos claros e as denúncias diretas de abuso quando a velocidade é o que mais importa.
Os protocolos de autenticação de e-mail conseguem deter os ataques de falsa identidade em domínios?
Não. SPF, DKIM e DMARC protegem os domínios que são seus ao bloquear mensagens falsificadas que usam exatamente o seu domínio, mas não têm alcance nenhum sobre os domínios semelhantes que os atacantes registram separadamente. Um fraudador que opera amazon-secure.com passa limpo em todas as verificações de autenticação, porque esse domínio fraudulento envia e-mails em nome próprio, e é por isso que você precisa de monitoramento de domínios além dos protocolos de autenticação.
Por que vale a pena investir em proteção contra a falsa identidade em domínios?
O custo de um único ataque de falsa identidade bem-sucedido costuma superar o orçamento anual de monitoramento que a maioria das marcas reserva. A IBM informa que os vazamentos por phishing custam em média $4,8 milhões por incidente, enquanto a falsificação de identidade de marcas cresceu 360% desde 2020. O investimento em detecção e remoção é pequeno diante da exposição a vazamentos, da responsabilidade por fraudes e da erosão da confiança dos clientes.
Quando o jurídico deve priorizar a velocidade de remoção em vez dos procedimentos de UDRP?
Priorize a remoção imediata por meio de denúncias de abuso aos provedores de hospedagem quando uma página de phishing está no ar e coletando ativamente credenciais ou dados de pagamento neste momento. A UDRP é indicada para casos claros de marca em que você precisa da transferência ou do cancelamento definitivos, mas pode esperar o prazo de dois meses. O encaminhamento às autoridades policiais funciona para operações organizadas que rodam campanhas de fraude coordenadas em vários domínios.
O que significa precisão de validação no monitoramento de falsa identidade em domínios e por que ela importa?
A precisão de validação mede com que frequência um sistema de monitoramento identifica corretamente um domínio sinalizado como uma ameaça real, e não como um falso positivo. Um sistema de baixa precisão inunda o seu time com registros duvidosos ou inofensivos (domínios próximos da marca que pertencem a empresas legítimas, sites de fãs ou revendedores), obrigando os analistas a separar ruído em vez de agir sobre ameaças confirmadas. Uma precisão alta (90% ou mais) significa que os domínios que chegam à sua fila de atuação realmente exigem ação, então os seus times jurídico e de proteção de marca dedicam o seu tempo às remoções, e não à triagem. Para organizações que fazem monitoramento em grande volume, em milhões de registros diários, a precisão controla diretamente o custo da atuação: cada falso positivo que chega a um revisor humano é tempo que o seu time não pode dedicar a uma campanha de phishing ativa.