Suplantación de dominios y falsificación de marca: cómo detectar y frenar los dominios falsos en 2026
Cómo detectar y frenar la suplantación de dominios y la falsificación de marca. Guía de 2026: typosquatting, retiradas y estrategias de protección.
 Christopher ChaeHead of Marketing4 min de lectura
En esta página12
- El impacto de los ataques de suplantación de dominios en el negocio
- ¿Qué es la suplantación de dominios?
- Suplantación de dominios y falsificación de dominios: en qué se diferencian
- Las técnicas de suplantación de dominios más habituales
- Cómo funcionan los ataques de suplantación de dominios: del registro a la explotación
- Cómo detectar la suplantación de dominios: estrategias y herramientas de supervisión
- Protocolos de autenticación del correo: SPF, DKIM y DMARC
- Estrategias de retirada de dominios: la UDRP y otras vías legales
- Cómo construir un programa proactivo de protección de dominios
- Cómo frena MarqVision la suplantación de dominios antes de que escale
- Conclusión: suplantación de dominios y protección de marca
- Preguntas frecuentes
Todo el mundo habla de la seguridad del correo electrónico como si fuera un problema resuelto en cuanto publicas DMARC y blindas tu infraestructura de envío, pero esa configuración no hace nada contra los cientos de dominios que un atacante puede registrar mañana contra tu marca. Proteger frente a la suplantación de dominios no es lo mismo que frenar los encabezados falsificados. Cuando alguien registra un dominio similar, no está falsificando tu dominio: está creando uno nuevo que supera la autenticación sin problemas porque envía correo en su propio nombre. Tu política DMARC no tiene nada que decir sobre un dominio que no es tuyo, y por eso una marca puede tener una higiene de correo perfecta y aun así sufrir campañas de phishing desde dominios con typosquatting. Las herramientas de inteligencia de buzón contra la suplantación y las funciones de protección frente a la suplantación de usuarios ayudan a marcar remitentes sospechosos a posteriori, pero la verdadera defensa empieza antes.
Necesitas medidas de seguridad frente a la suplantación de dominios que detecten los registros nuevos antes de que se activen, inteligencia contra la suplantación que puntúe el riesgo en tiempo real y flujos de protección que envíen directamente a retirada las amenazas confirmadas. Esta guía explica cómo construyen los atacantes estas campañas, del registro a la explotación, dónde están los puntos ciegos de la seguridad de correo estándar y cómo activar una supervisión que saque a la luz los dominios similares mientras siguen aparcados.
En resumen:
- La suplantación de marca se ha disparado un 360% desde 2020, y el phishing provoca el 16% de las filtraciones, con un costo de 4,4 millones de dólares cada una.
- La suplantación de dominios ataca la percepción humana mediante typosquatting, combosquatting y ataques homográficos.
- SPF, DKIM y DMARC frenan la falsificación de encabezados, pero no hacen nada contra los dominios similares que registran los atacantes.
- Detectar las amenazas en el momento del registro no cuesta casi nada; esperar a que se roben credenciales significa gestionar una filtración.
- MarqVision analiza 100 millones de dominios nuevos al día, con una mediana de 5,3 horas en las retiradas y una precisión de validación superior al 90%.
El impacto de los ataques de suplantación de dominios en el negocio
El phishing sigue siendo la principal vía de acceso inicial de los atacantes: provoca el 16% de las filtraciones según el informe Cost of a Data Breach de IBM, y cada incidente tiene un costo medio de 4,4 millones de dólares. Los dominios falsos están en el centro de la mayoría de esas campañas, ya que un dominio creíble es lo que convence a un cliente o a un empleado de entregar sus credenciales.
El volumen de estos ataques no ha dejado de crecer. La suplantación de marca se ha disparado un 360% desde 2020, lo que significa que la probabilidad de que tu marca ya tenga un gemelo falso en circulación ha dejado de ser hipotética.
Para tus equipos jurídicos, de PI y de protección de marca, las consecuencias se reparten en varias columnas del balance:
- Pérdida económica directa. El robo de credenciales y el fraude en pagos a través de páginas de pago falsas drenan ingresos y provocan contracargos, reembolsos y obligaciones de compensación por fraude.
- Daño a la reputación de la marca. Cuando un cliente sufre una estafa en un sitio con tu logotipo, te culpa a ti. El atacante es invisible. Tu nombre está en la puerta.
- Erosión de la confianza del cliente. Las víctimas de suplantación suelen dejar de comprar por completo, lo que reduce en silencio su valor de vida y hace que recuperarlas cueste mucho más que la pérdida inicial por fraude.
- Exposición regulatoria y legal. En sectores sujetos a requisitos de protección de datos, como los servicios financieros, la salud o la farmacia, una filtración originada en un dominio falso puede arrastrarte a obligaciones de notificación del RGPD, la CCPA o normativas sectoriales, con los costos de auditoría y divulgación que conllevan.
- Costo de la respuesta. Cada incidente confirmado pone en marcha investigación, retirada, notificación a clientes y remediación, un trabajo que aleja a tu equipo de la protección proactiva.
En esas partidas se esconde un punto estratégico. IBM sitúa el costo medio de una filtración por phishing en 4,4 millones de dólares. Los programas de detección y retirada de dominios de suplantación cuestan una fracción de esa cifra, y precisamente esa cuenta es la que saca la protección de dominios del centro de costos jurídico y la lleva a una conversación de riesgos a nivel del consejo.
Esa asimetría es la que justifica la inversión. Lo que cuesta detectar y desmantelar los dominios de suplantación es poco comparado con la exposición a filtraciones, la responsabilidad por fraude y la erosión de la confianza que puede producir una sola campaña activa.
¿Qué es la suplantación de dominios?
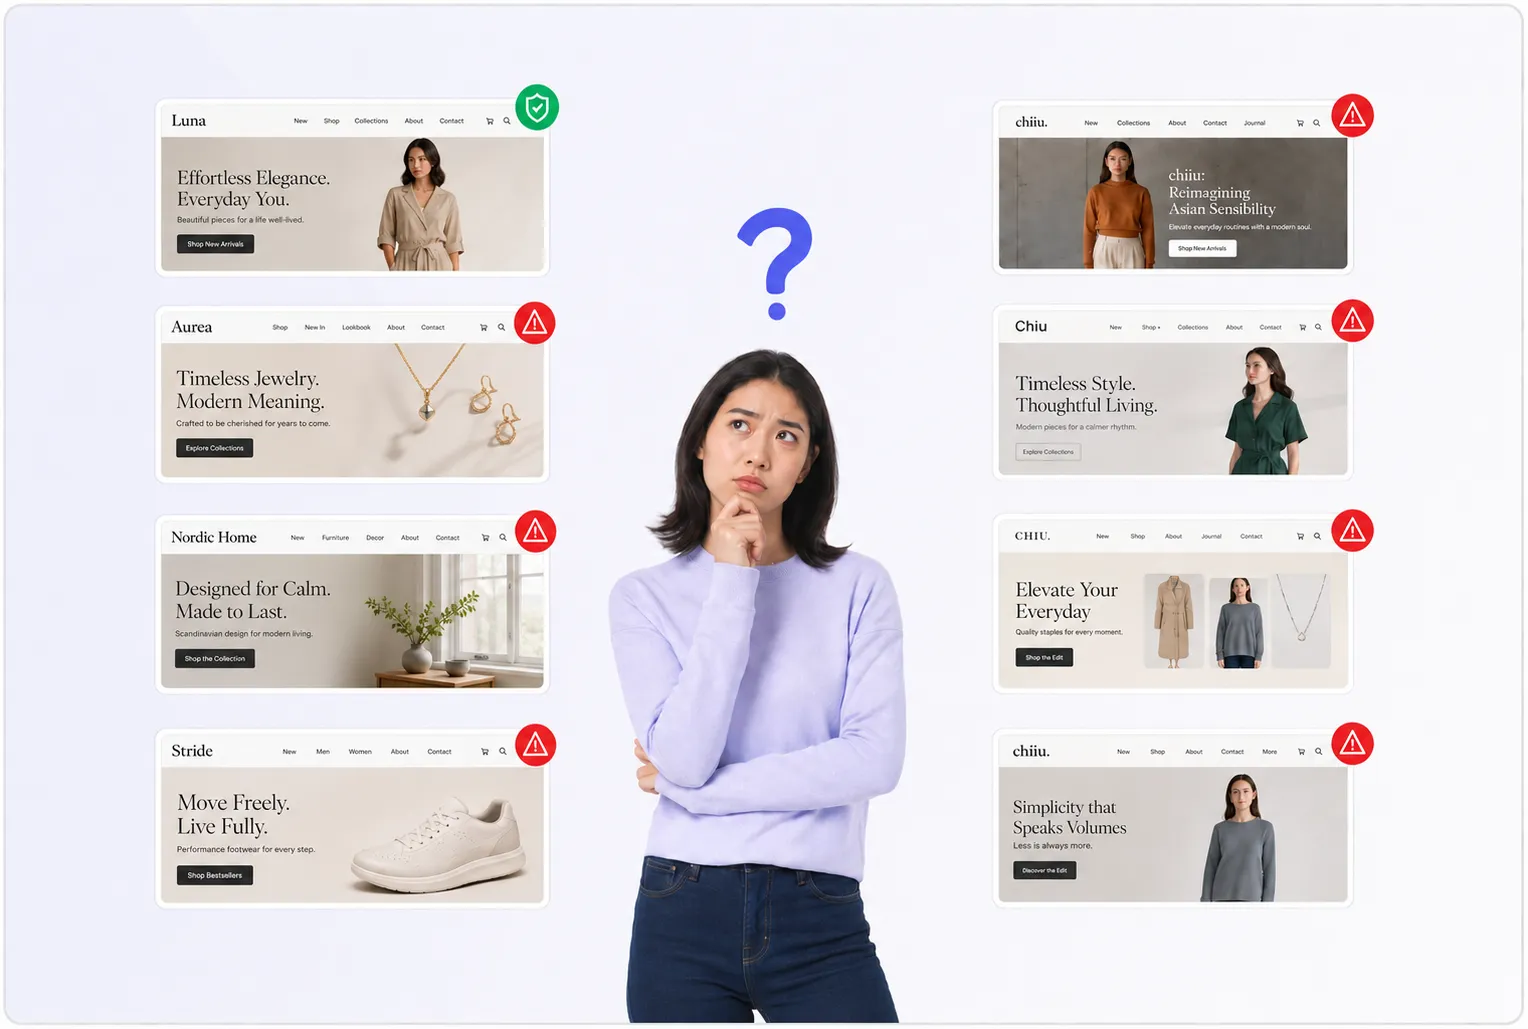
En esencia, la suplantación de dominios es un timo vestido de HTML. Un atacante registra un dominio que se parece lo bastante al tuyo como para que un cliente, un socio o uno de tus propios empleados lo lea como legítimo. El engaño está en el parecido. Cambia una letra, añade un guion, agrega “secure” o “login” al nombre de tu marca y tendrás un dominio que supera un vistazo rápido aunque no tenga nada que ver con tu empresa.
El mecanismo es sencillo. Una vez activo el dominio similar, el atacante lo dirige a contenidos creados para engañar. Ese contenido adopta varias formas habituales:
- Portales de phishing que copian tu página de inicio de sesión y roban las credenciales en cuanto la víctima las escribe.
- Tiendas falsificadas que imitan tu proceso de pago para capturar datos de pago o vender falsificaciones con tu nombre.
- Páginas de marketing clonadas que difunden promociones fraudulentas, líneas de soporte falsas o descargas de malware.
Lo que une a todos es la barra de direcciones. La víctima confía en la URL, así que confía en todo lo que se carga debajo.
Conviene ser preciso sobre qué es y qué no es este ataque. Esta categoría se basa en la percepción y el error humanos, no en romper nada técnico. El atacante no necesita comprometer tus servidores, descifrar tu sistema de correo ni atravesar un cortafuegos. Registra un dominio, crea una página convincente y espera a que alguien lea mal la URL. La vulnerabilidad que explota es la atención, no la infraestructura.
Esa distinción importa para defenderse. Como la suplantación funciona por similitud visual, la superficie de amenaza es enorme. Una sola marca puede ser atacada con cientos de variantes ortográficas, dominios de nivel superior alternativos y trucos con subdominios, cada uno de ellos un registro distinto en una infraestructura distinta. El dominio auténtico sigue intacto y totalmente seguro mientras una red paralela de falsificaciones le roba tráfico.
La conclusión práctica para ti es que la suplantación de dominios es un problema de abuso de marca antes de convertirse en un problema de seguridad. El daño se produce fuera de tu perímetro, en dominios que no son tuyos y en servidores que no puedes parchear. No puedes cerrar esta brecha solo blindando tus propios sistemas. Defenderse exige vigilar la web en busca de dominios que se aprovechan de tu nombre y actuar antes de que los clientes hagan clic.
Suplantación de dominios y falsificación de dominios: en qué se diferencian
Los dos términos se usan como sinónimos, y esa imprecisión crea huecos reales en la forma en que los equipos construyen sus defensas. Describen mecánicas de ataque distintas que exigen controles distintos.
La falsificación de dominios (domain spoofing) manipula los encabezados del correo para que un mensaje parezca enviado desde tu dominio sin que el atacante registre nada. El campo del remitente muestra exactamente tu dominio. No hay ningún dominio falso que encontrar, porque el atacante falsifica la línea “de” en correos enviados a través de su propia infraestructura. El engaño apunta a los servidores de correo y a las señales de confianza que transmiten.
La suplantación de dominios (domain impersonation) funciona al revés. El atacante registra un dominio realmente nuevo que se parece al tuyo lo bastante como para superar un vistazo humano, y lo usa para enviar correos, alojar páginas o publicar anuncios. El dominio existe, tiene un titular y está en una infraestructura que puedes rastrear e impugnar.
Una forma útil de verlo: la falsificación está pensada para engañar a los sistemas, mientras que la suplantación está pensada para engañar a las personas. Esa distinción determina qué controles funcionan de verdad contra cada una.
La consecuencia práctica se ve en tus defensas. La falsificación se puede cortar a nivel de protocolo, ya que un registro de autenticación bien configurado indica a los servidores receptores que rechacen el correo que falsifica tu dominio. Una vez publicados y aplicados esos registros, un mensaje falsificado se devuelve antes de llegar a la bandeja de entrada.
La suplantación pasa de largo por esos mismos controles. Un dominio similar supera la autenticación sin problemas, porque es un registro legítimo que envía correo desde sus propios registros validados. Nada del encabezado está falsificado. Tu política DMARC no tiene nada que decir sobre un dominio que no es tuyo.
Por eso un conjunto de herramientas ajustado a la seguridad del correo puede frenar una amenaza y no ver nunca la otra. La autenticación cierra la puerta a la falsificación. No hace nada contra los cientos de dominios similares que un atacante puede registrar contra tu marca, cada uno de los cuales exige descubrimiento y retirada activos, no una comprobación de encabezados.
Las técnicas de suplantación de dominios más habituales
Cuando te llega un informe de dominios, los casos marcados suelen encajar en unos pocos patrones reconocibles. Conocer la mecánica de cada uno te ayuda a separar más rápido las amenazas reales del ruido.
Typosquatting
El typosquatting apuesta por los dedos torpes y las miradas rápidas. Los atacantes registran dominios que reproducen errores de tecleo habituales, de modo que un visitante que escribe mal tu marca por un solo carácter acaba en un sitio que controla el atacante. Las variantes se agrupan en tres movimientos:
- Sustitución de caracteres, en la que se cambia una sola letra, como gooogle convertido en goggle o una l minúscula en lugar de una I mayúscula.
- Omisión de caracteres, en la que se elimina una letra, y marqvision se convierte en marqvison.
- Adición de caracteres, en la que se añade una letra de más, como en amazonn.com.
Combosquatting
El combosquatting mantiene bien escrito el nombre de tu marca y le añade una palabra que suena oficial. Dominios como amazon-onlineshop.com, paypal-secure.com o yourbrand-support.net parecen páginas de servicio plausibles, y por eso funcionan con clientes que buscan un inicio de sesión o un portal de reembolsos. Como la marca en sí queda intacta, a menudo se cuelan por los filtros ajustados solo a las faltas de ortografía.
Ataques homográficos
Los ataques homográficos aprovechan que las letras de alfabetos no latinos pueden ser idénticas a las latinas. La “a” cirílica se ve exactamente igual que la “a” latina para el ojo humano, así que un atacante puede registrar un dominio que parece correcto letra por letra pero que apunta a caracteres subyacentes completamente distintos. Un registro que se lee como “apple.com” podría contener en realidad una vocal cirílica, invisible en la barra de direcciones pero que lleva a un servidor fraudulento. Como los caracteres parecen idénticos, la inspección visual por sí sola falla. Solo una detección automatizada que lea la codificación de los caracteres puede detectar la diferencia con fiabilidad.
Abuso de subdominios
El último patrón ni siquiera exige registrar un dominio similar. Los atacantes crean subdominios en servicios de alojamiento legítimos o creadores de sitios gratuitos, con URL como yourbrand.weebly-host.com o login-yourbrand.firebaseapp.com. El dominio principal pertenece a un proveedor de confianza, así que la página hereda cierta credibilidad, y una supervisión de dominios estándar que solo vigila los nuevos registros de nivel superior puede pasarla por alto. Revisar la actividad de subdominios en infraestructuras compartidas cierra ese punto ciego.
En la práctica, las campañas que más daño causan combinan estos métodos. Una sola operación puede unir una base homográfica con un sufijo de combosquatting y alojar el contenido en un subdominio abusado, burlando cualquier defensa que solo filtre un truco.
Cómo funcionan los ataques de suplantación de dominios: del registro a la explotación
Toda campaña de suplantación sigue el mismo arco, y cada etapa deja una ventana en la que un equipo atento puede intervenir antes de que una víctima cargue la página. Entender esa secuencia es lo que convierte la limpieza reactiva en una interrupción temprana.
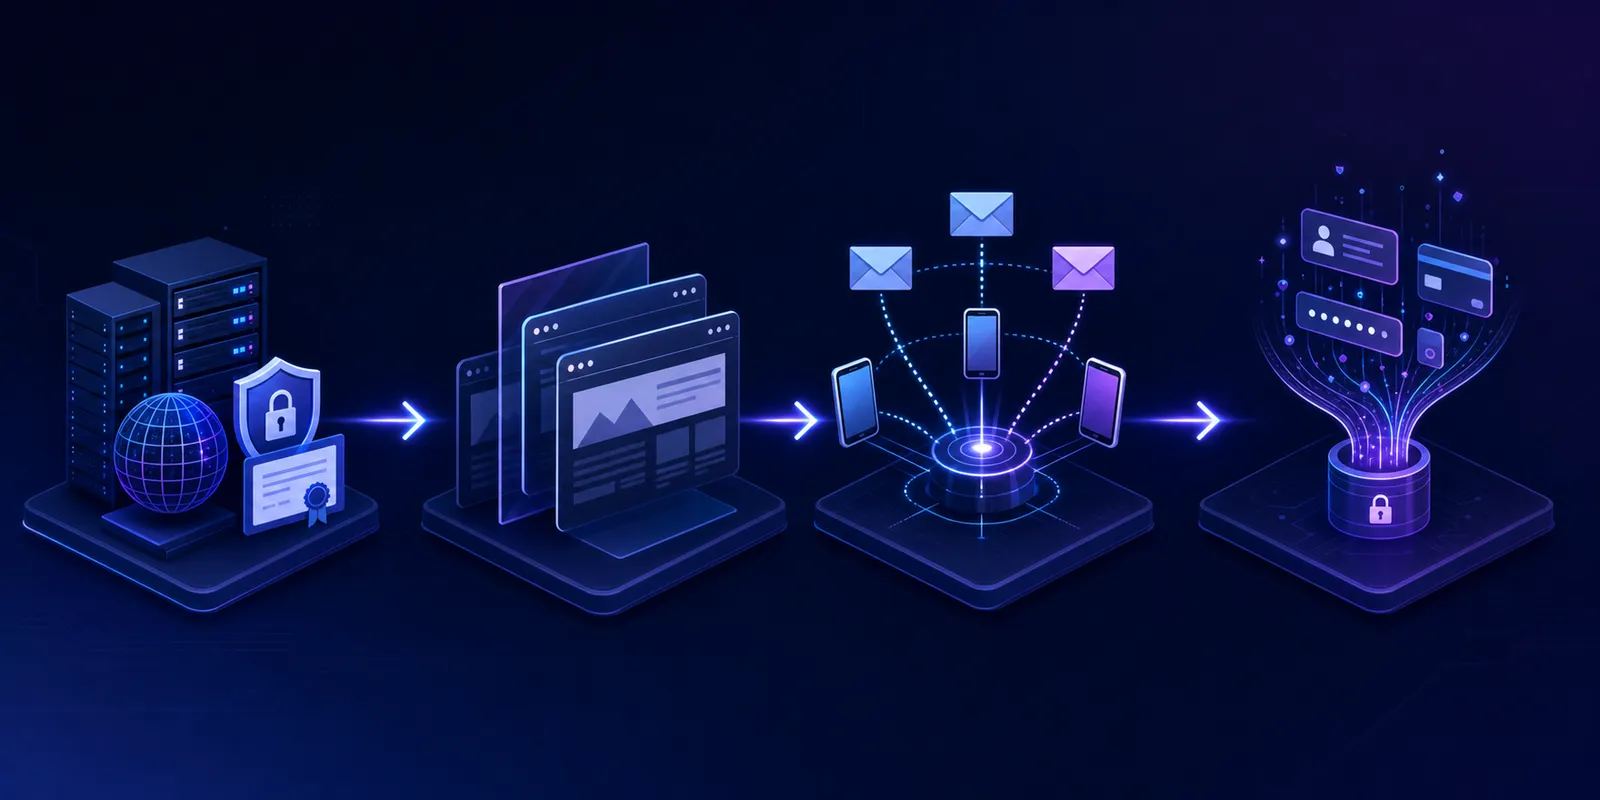
Todo empieza con el registro. Los atacantes compran dominios similares en bloque a través de registradores de bajo costo, y a menudo los aparcan en proveedores de alojamiento “a prueba de balas” que ignoran las quejas por abuso y protegen la identidad del operador. Es difícil exagerar la escala. Se descubrió que una sola campaña había creado casi 200 000 sitios web fraudulentos en 20 días, prueba de que funcionan con flujos de registro automatizados y no con trabajos manuales puntuales. Es el momento más temprano y barato para intervenir, porque un dominio recién registrado que aún no se ha activado se puede marcar en una lista de seguimiento antes de que aparezca cualquier contenido.
Después llega la activación. Con herramientas de extracción automatizadas, los atacantes clonan por completo tu sitio real: tu logotipo, tu diseño, tus textos y tu proceso de pago, en una réplica exacta al píxel. La falsificación puede estar lista en minutos. Un dominio que ayer estaba aparcado puede servir hoy una página de inicio de sesión funcional, y por eso una latencia de detección medida en días deja un enorme agujero.
Luego viene la distribución, en la que el dominio se pone delante de las víctimas por varios canales a la vez:
- Correos de phishing enviados desde el dominio similar o desde un remitente relacionado.
- Campañas de SMS que enlazan al sitio clonado con la excusa de un aviso de entrega o una alerta de la cuenta.
- Anuncios pagados maliciosos que compran los primeros puestos de los resultados de búsqueda de tu marca.
Cada canal es una superficie de detección distinta, y detectar el dominio en la distribución sigue siendo mejor que detectarlo después de que un cliente haya escrito su contraseña.
La última etapa es la explotación, y es donde el reloj corre más rápido. En cuanto una víctima introduce sus credenciales o sus datos de pago, o descarga una carga maliciosa, el atacante tiene lo que buscaba. Las credenciales capturadas pasan a sistemas automatizados que las prueban en otros servicios en minutos, mucho antes de que la víctima se dé cuenta de nada. El fraude en pagos y la distribución de malware siguen el mismo calendario comprimido.
La lección es que el valor de intervenir cae en picado cuanto más abajo de este arco actúas. Frenar un dominio en el registro no cuesta casi nada. Frenarlo después de que se hayan robado credenciales significa que ya no previenes el ataque: gestionas una filtración.
Cómo detectar la suplantación de dominios: estrategias y herramientas de supervisión
La detección marca la diferencia entre atrapar un dominio falso mientras sigue aparcado y encontrarlo cuando un cliente ya ha sido estafado. La supervisión de dominios de phishing consiste en analizar de forma continua los nuevos registros de dominios y los registros de certificados para sacar a la luz los dominios similares a medida que aparecen. Un enfoque reactivo espera a que surja el ataque para responder, mientras que la supervisión marca el dominio malicioso en el momento en que se registra. Un programa repetible se apoya en varias fuentes a la vez, y cada una detecta lo que las demás no ven.
Registros de transparencia de certificados
Cada vez que un estafador obtiene un certificado TLS para un dominio similar, esa emisión queda registrada en un registro público al que solo se pueden añadir entradas. La transparencia de certificados se creó para que cualquiera pueda supervisar y auditar la emisión de certificados, lo que mejora mucho la capacidad de detectar un certificado emitido para un dominio que se aprovecha de tu nombre. Vigilar estos registros en busca de las palabras clave de tu marca suele sacar a la luz una falsificación antes incluso de que se publique su contenido, ya que los atacantes suelen obtener el certificado durante la preparación.
Fuentes de dominios recién registrados
Los datos de registros masivos, que publican de forma continua registros y agregadores, permiten filtrar los nuevos registros en busca de variantes de tu marca pocas horas después de que el dominio llegue al archivo de zona. Combinadas con los patrones de typosquatting y combosquatting vistos antes, estas fuentes convierten el torrente diario de registros en una lista corta de candidatos que merece la pena revisar.
Análisis de consultas DNS
El comportamiento de resolución cuenta su propia historia. Un dominio que de repente empieza a recibir consultas, o uno que resuelve hacia infraestructuras ya vinculadas a operaciones de phishing conocidas, indica que una campaña pasa de la preparación a la distribución. Seguir estos patrones te ayuda a distinguir un dominio aparcado de uno que está atrayendo víctimas activamente.
Fuentes de inteligencia sobre amenazas
Las fuentes agregadas reúnen observaciones de muchas organizaciones, de modo que un dominio similar denunciado por atacar a una marca puede alertar al resto. Incorporar esta inteligencia compartida a tu supervisión amplía tu visibilidad mucho más allá de lo que pueden vigilar tus propios registros y marca grupos de infraestructura reutilizados en varias operaciones de fraude.
Supervisión de palabras clave de la marca
No toda suplantación empieza con un registro que puedas detectar en una fuente. Analizar los resultados de los buscadores, los anuncios pagados y las redes sociales en busca del nombre de tu marca saca a la luz falsificaciones que llegan a las víctimas a través de la promoción, incluidos los anuncios maliciosos que compran un puesto por encima de tu resultado real.
Ninguna fuente lo detecta todo. Los programas que funcionan de verdad cruzan las señales de todas ellas, y puntúan y canalizan las coincidencias para que los analistas dediquen su tiempo a amenazas confirmadas en lugar de cribar datos en bruto.
Protocolos de autenticación del correo: SPF, DKIM y DMARC
La defensa frente a la falsificación que vimos antes se basa en tres registros que publicas en tu configuración DNS. Juntos indican a los servidores de correo receptores si un mensaje que dice venir de tu dominio es auténtico. Bien configurados, cierran la puerta a los atacantes que falsifican exactamente tu dominio.
Cada uno se encarga de una parte de la comprobación:
- SPF (Sender Policy Framework) enumera las direcciones IP autorizadas para enviar correo en nombre de tu dominio. Cuando llega un mensaje, el servidor receptor consulta tu registro SPF y confirma que el servidor de envío está en la lista aprobada. Si no lo está, el mensaje no supera la comprobación.
- DKIM (DomainKeys Identified Mail) añade una firma criptográfica a cada mensaje saliente. El servidor receptor verifica esa firma con una clave pública publicada en tu DNS, lo que confirma que el correo procede realmente de tu dominio y que nadie lo ha alterado por el camino.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) se sitúa por encima de los otros dos. Comprueba los resultados de SPF y DKIM e indica a los servidores receptores qué hacer con el correo que no los supera: supervisarlo, ponerlo en cuarentena o rechazarlo directamente. También te envía informes sobre quién envía correo en tu nombre, lo que saca a la luz abusos que de otro modo nunca verías.
Cloudflare los describe como los registros que ayudan a autenticar a los remitentes de correo verificando que un mensaje procede realmente del dominio que dice. Publica los tres y aplica una política DMARC estricta, y un mensaje que falsifique tu dominio se devolverá antes de llegar a una bandeja de entrada.
Aquí está el límite que confunde a la mayoría de los equipos. Estos protocolos protegen los dominios que son tuyos. No tienen ningún alcance sobre los que no lo son. Un atacante que registra un dominio similar configura en él sus propios registros SPF y DKIM, firma limpiamente sus correos de phishing y supera todas las comprobaciones de autenticación del servidor receptor. Nada está falsificado, porque el dominio fraudulento envía correo en su propio nombre.
Así que una autenticación de correo completamente blindada frena un abuso: que alguien se haga pasar por tu dominio exacto. No hace nada contra los cientos de registros casi idénticos que un atacante puede crear contra tu marca. Trata SPF, DKIM y DMARC como la base que son y reconoce el hueco que dejan abierto. Los dominios similares hay que encontrarlos, y ese es un trabajo que los registros de autenticación no pueden hacer por ti.
Estrategias de retirada de dominios: la UDRP y otras vías legales
Una vez confirmado un dominio de suplantación, la pregunta es qué palanca accionar. La vía adecuada depende de lo que hace el dominio, de la rapidez con la que tiene que caer y de lo sólida que sea tu reclamación de marca.
Procedimientos de la Política Uniforme de Solución de Controversias en materia de Nombres de Dominio (UDRP)
La Política Uniforme de Solución de Controversias en materia de Nombres de Dominio (UDRP) es un procedimiento creado por la ICANN para resolver disputas sobre registros de dominios. Es mucho más rápido y barato que una demanda, con una sola ronda de escritos que deciden expertos en derecho de marcas y disputas de dominios. Un caso típico se resuelve en unos dos meses, y las tasas a través de proveedores como la OMPI empiezan en unos pocos miles de dólares para un caso de un solo dominio y un solo experto, muy por debajo del costo de un litigio.
Para ganar, en general tienes que demostrar tres cosas: que el dominio es idéntico o confusamente similar a tu marca, que el titular no tiene un interés legítimo en él y que se registró y se usa de mala fe. La guía del procedimiento de la OMPI explica qué exige cada elemento. La UDRP encaja mejor en los casos claros, en los que un dominio similar se aprovecha claramente de una marca registrada con una mala fe evidente. Su resultado es la transferencia o la cancelación del dominio, no una indemnización.
Denuncias por abuso ante proveedores de hosting y registradores
Cuando una página de phishing está activa y robando credenciales en este momento, la UDRP es demasiado lenta. Presentar una denuncia por abuso ante el proveedor de alojamiento o el registrador puede dejar el contenido fuera de línea en horas. La mayoría de los proveedores tienen canales de abuso obligados a actuar ante denuncias confirmadas de phishing y de marcas, y una denuncia bien documentada que señale el fraude activo suele provocar la suspensión más rápido que cualquier procedimiento formal. Si el primer contacto se atasca, escala al registrador del dominio y después al registro que gestiona el dominio de nivel superior correspondiente.
Remisión a las fuerzas del orden
Las operaciones organizadas de fraude en pagos, robo de credenciales o distribución de malware entran en el terreno penal. Remitirlas a las fuerzas del orden o a una unidad nacional de ciberdelincuencia pone en el punto de mira al operador, no a un solo dominio. Esta vía es lenta y conviene reservarla para objetivos de alto valor que dirigen campañas coordinadas en muchos dominios.
Recopilación de pruebas
Todas estas vías dependen de la documentación. Antes de presentar nada, captura y fecha las pruebas:
- Capturas de pantalla completas del contenido infractor, con la URL visible.
- El código HTML completo y los activos de marca clonados.
- Los registros WHOIS que identifican al titular, el registrador y la fecha de registro.
- Los registros de DNS y alojamiento que vinculan el dominio con su infraestructura.
- Pruebas de daños a los consumidores, como correos de phishing o denuncias de fraude.
Recopílalas en cuanto confirmes la amenaza, porque un estafador que nota presión puede retirar la página y borrar tus pruebas de un día para otro.
Cómo construir un programa proactivo de protección de dominios
Los equipos que van por delante de la suplantación dejan de tratar cada retirada como un hecho aislado y empiezan a gestionar la defensa de dominios como una capacidad permanente. Ese cambio empieza antes de que aparezca cualquier amenaza.
Empieza por el registro defensivo. Compra tú mismo las variantes evidentes de tu marca, incluidas las faltas de ortografía habituales, los dominios de nivel superior con más tráfico y las combinaciones con “secure” o “login” a las que recurriría primero un atacante. Tenerlas en propiedad las saca del conjunto que un estafador puede registrar contra ti, y el costo anual de mantener unas cuantas decenas de nombres es insignificante comparado con una sola campaña de phishing activa.
El registro por sí solo cubre una porción pequeña. El resto depende de un flujo de supervisión que funcione de forma continua y lleve lo que encuentra a una cola priorizada. Un flujo eficaz hace varias cosas en secuencia:
- Incorpora las fuentes de detección vistas antes y puntúa cada coincidencia según su riesgo, con más peso para una página de phishing activa que para un dominio aparcado.
- Envía directamente a retirada los dominios de alto riesgo confirmados y deja los casos ambiguos para revisión humana.
- Sigue cada dominio desde la detección hasta la retirada para que nada se quede en el limbo.
Aquí importa el equilibrio entre automatización y criterio. La automatización gestiona el volumen y filtra miles de registros que ningún analista podría leer a mano. El criterio humano gestiona los casos límite: las decisiones dudosas sobre marcas y las operaciones coordinadas que necesitan un investigador y no una regla.
La protección de dominios también falla cuando vive solo dentro de un equipo. Las amenazas afectan a jurídico, TI, marketing y atención al cliente, así que el programa tiene que llegar a los cuatro. Jurídico se encarga de las reclamaciones de marca y de las solicitudes de retirada. TI gestiona los registros de autenticación y el DNS. Marketing detecta las suplantaciones que aparecen en búsquedas de pago y redes sociales. Atención al cliente suele ser la primera en enterarse de una estafa por un cliente confundido, lo que la convierte en un canal de alerta temprana que conviene conectar a la cola.
Cuando recurras a un servicio externo, evalúalo con una lista clara: cobertura de detección en dominios, subdominios, anuncios y redes sociales; precisión de validación que mantenga bajos los falsos positivos; velocidad de retirada medida en horas, no en días; y relaciones con registradores y proveedores de alojamiento que aceleren las retiradas.
Por último, informa del programa a la dirección en términos que reconozca. El tiempo medio hasta la retirada, el volumen de amenazas confirmadas retiradas y la tendencia de la suplantación activa contra tu marca traducen las acciones en una reducción del riesgo que el consejo puede entender, lo que mantiene la financiación de la protección de dominios como parte de la integridad de marca en lugar de enterrarla como una partida más de seguridad.
Cómo frena MarqVision la suplantación de dominios antes de que escale
Todo lo anterior describe el trabajo. Nuestro módulo de protección frente a riesgos digitales es la forma en que lo hacemos a la escala que exige realmente la amenaza, atrapando los dominios similares en la etapa de registro que vimos antes, y no después de que un cliente haga clic.
La detección empieza en amplitud. Supervisamos 1300 millones de dominios en registros gTLD, ccTLD y sTLD, y nuestro Domain Watchlist analiza cada día 100 millones de dominios recién registrados y puntúa cada uno con modelos de riesgo con IA que marcan las variantes que se aprovechan de tu marca. Seguimos 5 millones de dominios nuevos o actualizados al día, de modo que un dominio con typosquatting o combosquatting recién registrado sale a la luz mientras sigue aparcado, antes de que se publique ningún contenido.
La cobertura va más allá de los dominios. El mismo módulo vigila los anuncios pagados en Meta y Google, las redes sociales y el contenido web, y detecta tanto los sitios de phishing creados para robar credenciales como los sitios de comercio electrónico falsificados que se hacen pasar por vendedores autorizados.
La velocidad es donde el programa demuestra su valor. Nuestra mediana de respuesta en la retirada de dominios es de 5,3 horas, frente a una referencia del sector medida en días, y la precisión de validación se mantiene por encima del 90%, así que los analistas dedican sus horas a amenazas confirmadas y no a falsos positivos. Tres alianzas impulsan ese ritmo:
- Google TCRP nos da revisión prioritaria y envío masivo para las retiradas DMCA.
- La Abuse API de Cloudflare revela el verdadero proveedor de alojamiento detrás de un dominio y automatiza la denuncia por abuso.
- Nuestra condición de socio de Meta Trusted Reporting permite una tasa de retirada del 99% en los anuncios fraudulentos, según los resultados de retirada que registramos.
Nuestro objetivo para 2026 es la automatización completa con IA en todos los canales de DRP, para que la velocidad de retirada siga aumentando al mismo ritmo que el volumen de ataques.
El punto de fondo vuelve a la asimetría con la que empezó este artículo. Lo ofrecemos como un resultado, no como una herramienta que tengas que manejar. No necesitas un equipo para leer fuentes de registros ni para perseguir a los registradores. Nosotros nos encargamos de la detección, la validación y la retirada, y te informamos en los términos que tu consejo ya entiende.
Conclusión: suplantación de dominios y protección de marca
La suplantación de dominios se basa en una premisa sencilla: registrar un dominio similar es más barato que lo que le cuesta a la marca afectada limpiar los daños. El ataque tiene éxito cuando la detección va por detrás de la distribución, y por eso las fuentes de supervisión que sacan a la luz las amenazas en el registro importan más que cualquier herramienta que despliegues después de que un cliente haga clic. Tus registros de autenticación frenan la falsificación, pero no hacen nada contra los cientos de dominios casi idénticos que un atacante puede crear contra tu marca. Solicita una demo para ver cómo comprimimos la ventana entre el registro y la retirada, y por qué la velocidad en esa etapa es lo que convierte la protección de dominios de limpieza reactiva en prevención real.
Preguntas frecuentes
¿Suplantación o falsificación de dominios? ¿Qué deben saber los equipos de protección de marca?
La suplantación de dominios consiste en registrar dominios similares que se parecen visualmente a tu marca (como amaz0n.com), mientras que la falsificación manipula los encabezados del correo para simular exactamente tu dominio sin registrar nada. La suplantación ataca la percepción humana y exige supervisión de dominios y retiradas, mientras que la falsificación ataca los sistemas de correo y se frena a nivel de protocolo con SPF, DKIM y DMARC.
¿Cuánto suele tardar la UDRP en comparación con las denuncias por abuso ante los proveedores de hosting?
Los procedimientos de la UDRP se resuelven en unos dos meses, con tasas que empiezan en unos pocos miles de dólares, lo que los hace más rápidos y baratos que un litigio para infracciones de marca claras. Las denuncias por abuso ante los proveedores de alojamiento pueden dejar el contenido fuera de línea en horas cuando un phishing está robando credenciales activamente, por eso los equipos usan la UDRP para los casos claros y las denuncias directas por abuso cuando la velocidad es lo más importante.
¿Pueden los protocolos de autenticación del correo frenar los ataques de suplantación de dominios?
No. SPF, DKIM y DMARC protegen los dominios que son tuyos bloqueando los mensajes falsificados desde tu dominio exacto, pero no tienen ningún alcance sobre los dominios similares que los atacantes registran por separado. Un estafador que opera amazon-secure.com supera todas las comprobaciones de autenticación sin problemas, porque ese dominio fraudulento envía correo en su propio nombre; por eso necesitas supervisión de dominios además de los protocolos de autenticación.
¿Qué justifica invertir en protección frente a la suplantación de dominios?
El costo de un solo ataque de suplantación con éxito supera con frecuencia el presupuesto anual de supervisión que asignan la mayoría de las marcas. IBM informa de que las filtraciones por phishing cuestan de media 4,8 millones de dólares por incidente, mientras que la suplantación de marca se ha disparado un 360% desde 2020. El gasto en detección y retirada es pequeño comparado con la exposición a filtraciones, la responsabilidad por fraude y la erosión de la confianza de los clientes.
¿Cuándo deberían los equipos jurídicos priorizar la velocidad de retirada sobre los procedimientos de la UDRP?
Céntrate en la retirada inmediata mediante denuncias por abuso ante los proveedores de alojamiento cuando una página de phishing esté activa y robando credenciales o datos de pago en este momento. La UDRP encaja en los casos de marca claros en los que necesitas una transferencia o cancelación permanente y puedes permitirte el plazo de dos meses. La remisión a las fuerzas del orden funciona para las operaciones organizadas que dirigen campañas de fraude coordinadas en varios dominios.
¿Qué significa la precisión de validación en la supervisión de la suplantación de dominios y por qué importa?
La precisión de validación mide con qué frecuencia un sistema de supervisión identifica correctamente un dominio marcado como una amenaza real y no como un falso positivo. Un sistema poco preciso inunda a tu equipo de registros dudosos o inofensivos (dominios relacionados con la marca que pertenecen a empresas legítimas, sitios de fans o revendedores) y obliga a los analistas a cribar ruido en lugar de actuar sobre amenazas confirmadas. Una precisión alta (del 90% o más) significa que los dominios que llegan a tu cola de acciones merecen realmente una acción, de modo que tus equipos jurídicos y de protección de marca dedican su tiempo a retiradas y no a clasificar. Para las organizaciones que supervisan grandes volúmenes en millones de registros diarios, la precisión determina directamente el costo de las acciones: cada falso positivo que llega a un revisor humano es tiempo que tu equipo no puede dedicar a una campaña de phishing activa.