Domainmissbrauch und Brand Spoofing: So erkennen und stoppen Sie gefälschte Domains 2026
So erkennen und stoppen Sie Domainmissbrauch und Brand Spoofing. Der Leitfaden 2026 zu Typosquatting, Löschungen und Schutzstrategien.
 Christopher ChaeHead of Marketing4 Min. Lesezeit
Auf dieser Seite12
- Die geschäftlichen Folgen von Domainmissbrauch
- Was ist Domainmissbrauch?
- Domainmissbrauch und Domain-Spoofing: der Unterschied
- Gängige Techniken des Domainmissbrauchs
- So läuft Domainmissbrauch ab: von der Registrierung bis zum Angriff
- Domainmissbrauch erkennen: Überwachungsstrategien und Tools
- E-Mail-Authentifizierung: SPF, DKIM und DMARC
- Domains abschalten lassen: UDRP und rechtliche Wege
- Ein proaktives Domainschutzprogramm aufbauen
- Wie MarqVision Domainmissbrauch stoppt, bevor er sich ausbreitet
- Fazit: Domainmissbrauch und Markenschutz
- FAQ
Alle reden über E-Mail-Sicherheit, als sei das Problem gelöst, sobald Sie DMARC veröffentlicht und Ihre Versandinfrastruktur abgesichert haben. Doch dieses Setup richtet nichts gegen die Hunderten von Domains aus, die ein Angreifer schon morgen auf Ihre Marke registrieren kann. Schutz vor Domainmissbrauch ist etwas anderes, als gefälschte Header zu stoppen. Wer eine Lookalike-Domain registriert, fälscht nicht Ihre Domain. Er legt eine neue an, die die Authentifizierung problemlos besteht, weil sie in eigenem Namen E-Mails versendet. Zu einer Domain, die Ihnen nicht gehört, hat Ihre DMARC-Richtlinie nichts zu sagen. Deshalb kann eine Marke eine tadellose E-Mail-Hygiene haben und trotzdem von Phishing-Kampagnen über Typosquatting-Domains getroffen werden. Mailbox-Intelligence-Tools und Funktionen zum Schutz vor Identitätsmissbrauch markieren verdächtige Absender im Nachhinein, doch die eigentliche Abwehr beginnt früher.
Sie brauchen Schutzmaßnahmen, die neue Registrierungen erfassen, bevor sie online gehen, eine Intelligence, die das Risiko in Echtzeit bewertet, und Workflows, die bestätigte Bedrohungen direkt in die Löschung leiten. Dieser Leitfaden zeigt, wie Angreifer solche Kampagnen von der Registrierung bis zur Ausnutzung aufbauen, wo die blinden Flecken der üblichen E-Mail-Sicherheit liegen und wie Sie eine Überwachung einrichten, die Lookalike-Domains aufspürt, solange sie noch geparkt sind.
Das Wichtigste in Kürze:
- Der Identitätsmissbrauch von Marken hat seit 2020 um 360 % zugenommen; Phishing verursacht 16 % aller Datenpannen, die jeweils 4,4 Mio. US-Dollar kosten.
- Domainmissbrauch zielt mit Typosquatting, Combosquatting und Homograph-Angriffen auf die menschliche Wahrnehmung.
- SPF, DKIM und DMARC stoppen Spoofing, richten aber nichts gegen Lookalike-Domains aus, die Angreifer registrieren.
- Bedrohungen bei der Registrierung zu erkennen kostet fast nichts; wer wartet, bis Zugangsdaten abgegriffen sind, muss eine Datenpanne bewältigen.
- MarqVision scannt täglich 100 Mio. neue Domains – mit einer medianen Löschzeit von 5,3 Stunden und über 90 % Validierungsgenauigkeit.
Die geschäftlichen Folgen von Domainmissbrauch
Phishing bleibt der häufigste Weg, auf dem sich Angreifer ersten Zugang verschaffen. Laut dem Cost of a Data Breach Report von IBM gehen 16 % aller Datenpannen darauf zurück, bei durchschnittlichen Kosten von 4,4 Mio. US-Dollar pro Vorfall. Gefälschte Domains stehen im Zentrum der meisten dieser Kampagnen, denn erst eine glaubwürdige Webdomain bringt Kunden oder Mitarbeitende dazu, ihre Zugangsdaten preiszugeben.
Die Zahl dieser Angriffe steigt stetig. Der Identitätsmissbrauch von Marken hat seit 2020 um 360 % zugenommen. Dass von Ihrer Marke längst ein gefälschter Zwilling kursiert, ist also keine hypothetische Frage mehr.
Für Ihre Rechts-, IP- und Markenschutzteams schlagen die Folgen gleich an mehreren Stellen zu Buche:
- Direkte finanzielle Verluste. Diebstahl von Zugangsdaten und Zahlungsbetrug über gefälschte Checkout-Seiten kosten Umsatz und ziehen Rückbuchungen, Erstattungen und Entschädigungspflichten nach sich.
- Reputationsschaden. Wenn ein Kunde auf einer Website mit Ihrem Logo betrogen wird, gibt er Ihnen die Schuld. Der Angreifer bleibt unsichtbar. Ihr Name steht an der Tür.
- Schwindendes Kundenvertrauen. Opfer von Identitätsmissbrauch kaufen oft gar nicht mehr. Das drückt unbemerkt den Customer Lifetime Value und macht die Rückgewinnung weit teurer als den ursprünglichen Betrugsschaden.
- Regulatorische und rechtliche Risiken. In Branchen mit Datenschutzauflagen wie Finanzdienstleistungen, Gesundheitswesen und Pharma kann ein Vorfall, der von einer gefälschten Domain ausgeht, Meldepflichten nach DSGVO, CCPA oder branchenspezifischen Regeln auslösen, samt den anschließenden Prüf- und Offenlegungskosten.
- Kosten der Reaktion. Jeder bestätigte Vorfall zieht Ermittlung, Löschung, Kundenbenachrichtigung und Bereinigung nach sich und hält Ihr Team von der proaktiven Durchsetzung ab.
In diesen Posten steckt ein strategischer Punkt. IBM beziffert den durchschnittlichen Phishing-Vorfall auf 4,4 Mio. US-Dollar. Programme zur Erkennung und Löschung missbräuchlicher Domains kosten nur einen Bruchteil davon. Genau diese Rechnung holt den Domainschutz aus der Kostenstelle der Rechtsabteilung und macht ihn zum Risikothema für den Vorstand.
Diese Asymmetrie trägt den Business Case. Der Aufwand, missbräuchliche Domains zu erkennen und abzuschalten, ist gering im Vergleich zum Risiko einer Datenpanne, zur Betrugshaftung und zum Vertrauensverlust, den eine einzige aktive Kampagne verursachen kann.
Was ist Domainmissbrauch?
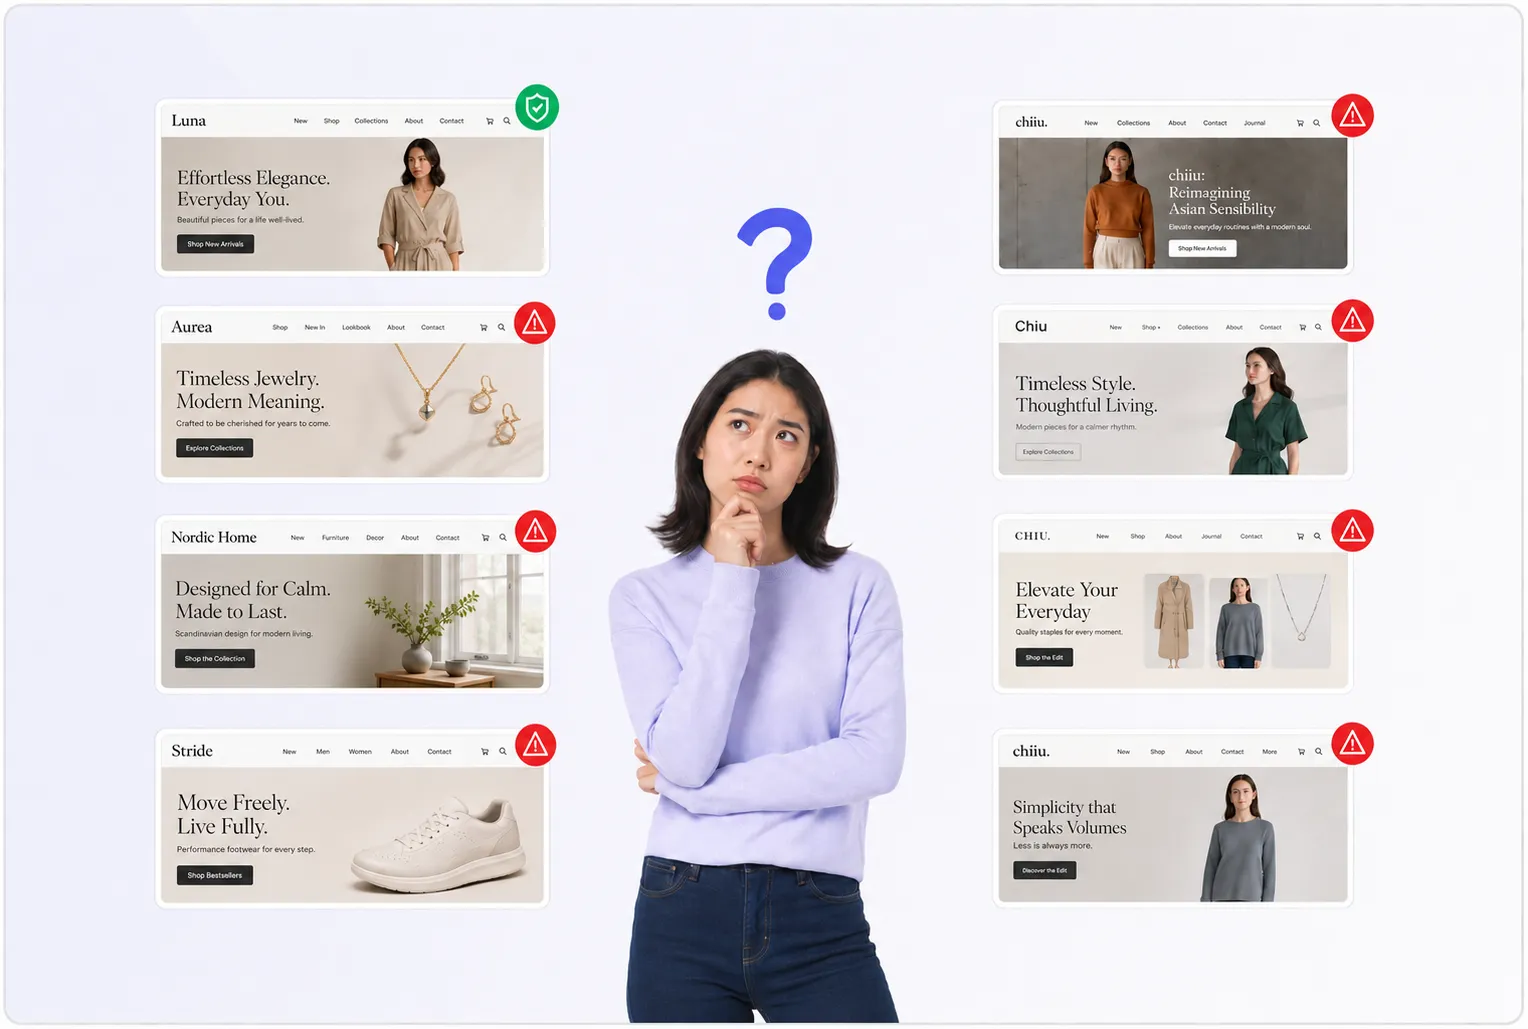
Im Kern ist Domainmissbrauch ein Vertrauenstrick im HTML-Gewand. Ein Angreifer registriert eine Webdomain, die Ihrer so ähnlich sieht, dass Kunden, Partner oder Ihre eigenen Mitarbeitenden sie für echt halten. Die Täuschung liegt in der Ähnlichkeit. Einen Buchstaben tauschen, einen Bindestrich einfügen, „secure“ oder „login“ an den Markennamen hängen – schon hat man eine Domain, die einem flüchtigen Blick standhält, obwohl sie nichts mit Ihrem Unternehmen zu tun hat.
Der Mechanismus ist einfach. Sobald die Lookalike-Domain online ist, lässt der Angreifer sie auf Inhalte zeigen, die täuschen sollen. Diese Inhalte haben einige typische Formen:
- Phishing-Portale, die Ihre Login-Seite kopieren und Zugangsdaten abgreifen, sobald ein Opfer sie eintippt.
- Gefälschte Shops, die Ihren Checkout nachahmen, um Zahlungsdaten abzugreifen oder Fälschungen unter Ihrem Namen zu verkaufen.
- Geklonte Marketingseiten, die betrügerische Aktionen, gefälschte Support-Hotlines oder Malware-Downloads verbreiten.
Was sie verbindet, ist die Adresszeile. Das Opfer vertraut der URL und damit allem, was darunter geladen wird.
Es lohnt sich, genau zu benennen, was dieser Angriff ist und was nicht. Diese Kategorie setzt auf menschliche Wahrnehmung und menschliche Fehler, nicht auf technische Einbrüche. Der Angreifer muss weder Ihre Server kompromittieren noch Ihr Mailsystem knacken oder eine Firewall überwinden. Er registriert eine Domain, baut eine überzeugende Seite und wartet, bis jemand die URL falsch liest. Die ausgenutzte Schwachstelle ist die Aufmerksamkeit, nicht die Infrastruktur.
Dieser Unterschied bestimmt die Abwehr. Weil Domainmissbrauch auf visueller Ähnlichkeit beruht, ist die Angriffsfläche enorm. Eine einzige Marke kann über Hunderte Schreibvarianten, alternative Top-Level-Domains und Subdomain-Tricks angegriffen werden, jede davon eine eigene Registrierung auf eigener Infrastruktur. Die echte Domain bleibt unberührt und vollständig sicher, während ein paralleles Netz aus Fälschungen ihr den Traffic abzieht.
Die praktische Erkenntnis für Sie: Domainmissbrauch ist ein Problem des Markenmissbrauchs, bevor er zum Sicherheitsproblem wird. Der Schaden entsteht außerhalb Ihres Perimeters, auf Domains, die Ihnen nicht gehören, und auf Servern, die Sie nicht patchen können. Diese Lücke lässt sich nicht allein durch die Härtung Ihrer eigenen Systeme schließen. Abwehr heißt, das Web jenseits Ihrer Systeme nach Domains abzusuchen, die Ihren Namen ausnutzen, und zu handeln, bevor Kunden klicken.
Domainmissbrauch und Domain-Spoofing: der Unterschied
Die beiden Begriffe werden oft synonym verwendet, und diese Ungenauigkeit reißt echte Lücken in die Abwehr vieler Teams. Sie beschreiben unterschiedliche Angriffsmechanismen, die unterschiedliche Gegenmaßnahmen verlangen.
Domain-Spoofing manipuliert E-Mail-Header, sodass eine Nachricht scheinbar von Ihrer Domain stammt, ohne dass der Angreifer irgendetwas registriert. Im Absenderfeld steht exakt Ihre Domain. Es gibt keine gefälschte Domain zu finden, denn der Angreifer fälscht die „Von“-Zeile von E-Mails, die er über seine eigene Infrastruktur versendet. Die Täuschung richtet sich gegen Mailserver und die Vertrauenssignale, die sie weitergeben.
Domainmissbrauch funktioniert umgekehrt. Der Angreifer registriert tatsächlich eine neue Webdomain, die Ihrer so ähnlich sieht, dass sie einem flüchtigen Blick standhält, und nutzt sie dann für E-Mails, Webseiten oder Anzeigen. Die Domain existiert, sie gehört jemandem und liegt auf einer Infrastruktur, die Sie zurückverfolgen und anfechten können.
Eine hilfreiche Unterscheidung: Spoofing soll Systeme täuschen, Domainmissbrauch soll Menschen täuschen. Davon hängt ab, welche Gegenmaßnahmen jeweils wirken.
Die praktische Folge zeigt sich in Ihrer Abwehr. Spoofing lässt sich auf Protokollebene unterbinden, denn ein korrekt konfigurierter Authentifizierungseintrag weist empfangende Server an, E-Mails abzulehnen, die Ihre Domain fälschen. Sind diese Einträge veröffentlicht und durchgesetzt, wird eine gefälschte Nachricht abgewiesen, bevor sie ein Postfach erreicht.
Domainmissbrauch schlüpft an genau diesen Kontrollen vorbei. Eine Lookalike-Domain besteht die Authentifizierung problemlos, weil sie eine legitime Registrierung ist, die E-Mails mit eigenen, validierten Einträgen versendet. Am Header ist nichts gefälscht. Ihre DMARC-Richtlinie hat zu einer Domain, die Ihnen nicht gehört, nichts zu sagen.
Deshalb kann ein auf E-Mail-Sicherheit ausgerichteter Stack die eine Bedrohung stoppen und die andere nie bemerken. Die Authentifizierung schließt die Tür für Spoofing. Gegen die Hunderten von Lookalike-Domains, die ein Angreifer auf Ihre Marke registrieren kann, richtet sie nichts aus; jede davon muss aktiv aufgespürt und entfernt werden, eine Header-Prüfung genügt nicht.
Gängige Techniken des Domainmissbrauchs
Wenn ein Domain-Report auf Ihrem Tisch landet, fallen die markierten Einträge meist in eine Handvoll erkennbarer Muster. Wer die Mechanik dahinter kennt, trennt echte Bedrohungen schneller vom Grundrauschen.
Typosquatting
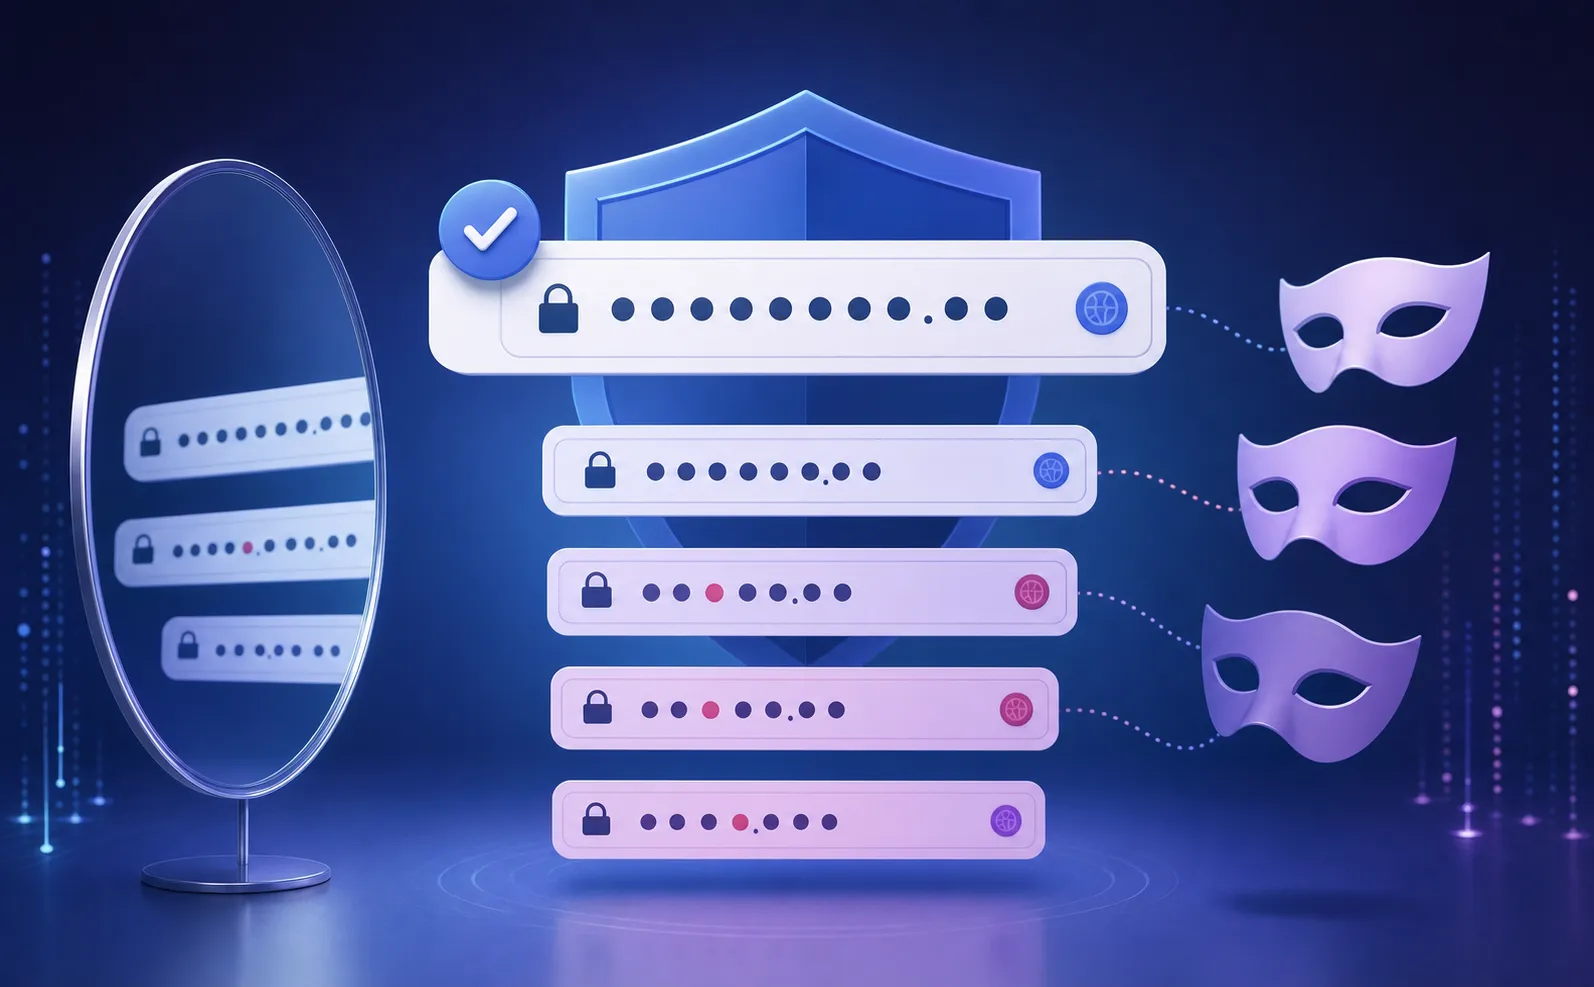
Typosquatting setzt auf flinke Finger und flüchtige Blicke. Angreifer registrieren Domains, die typische Tippfehler abbilden, sodass ein Besucher, der Ihre Marke um ein Zeichen falsch schreibt, trotzdem bei ihnen landet. Die Varianten lassen sich in drei Kategorien einteilen:
- Zeichentausch: Ein einzelner Buchstabe wird ersetzt, etwa wird aus gooogle goggle, oder ein kleines l steht für ein großes I.
- Zeichenauslassung: Ein Buchstabe fällt weg, aus marqvision wird marqvison.
- Zeichenergänzung: Ein zusätzlicher Buchstabe wird angehängt, wie bei amazonn.com.
Combosquatting
Beim Combosquatting bleibt Ihr Markenname korrekt geschrieben, ergänzt um ein offiziell klingendes Wort. Domains wie amazon-onlineshop.com, paypal-secure.com oder yourbrand-support.net wirken wie plausible Serviceseiten, und genau deshalb funktionieren sie bei Kunden, die nach einem Login oder einem Erstattungsportal suchen. Weil die Marke selbst intakt bleibt, schlüpfen solche Domains oft an Filtern vorbei, die nur auf Falschschreibungen ausgerichtet sind.
Homograph-Angriffe
Homograph-Angriffe nutzen aus, dass Buchstaben aus nichtlateinischen Alphabeten genauso aussehen können wie lateinische. Das kyrillische „a“ sieht für das menschliche Auge genauso aus wie das englische „a“. Ein Angreifer kann so eine Domain registrieren, die Buchstabe für Buchstabe korrekt aussieht, tatsächlich aber aus ganz anderen Zeichen besteht. Eine Registrierung, die wie „apple.com“ aussieht, kann einen kyrillischen Vokal enthalten, der in der Adresszeile unsichtbar ist und doch auf einen betrügerischen Server führt. Weil die Zeichen für das menschliche Auge identisch aussehen, versagt die Sichtprüfung. Nur automatisierte Erkennung, die die zugrunde liegende Zeichenkodierung ausliest, findet den Unterschied zuverlässig.
Missbrauch von Subdomains
Das letzte Muster kommt ganz ohne Lookalike-Registrierung aus. Angreifer legen Subdomains bei legitimen Hostingdiensten oder kostenlosen Website-Baukästen an und erzeugen URLs wie yourbrand.weebly-host.com oder login-yourbrand.firebaseapp.com. Die übergeordnete Domain gehört einem vertrauenswürdigen Anbieter, sodass die Seite einen Teil von dessen Glaubwürdigkeit erbt – und eine Standardüberwachung, die nur neue Top-Level-Registrierungen beobachtet, kann sie übersehen. Wer die Subdomain-Aktivität auf geteilter Infrastruktur prüft, schließt diesen blinden Fleck.
In der Praxis kombinieren die schädlichsten Kampagnen diese Methoden. Eine einzige Operation kann eine Homograph-Basis mit einem Combosquatting-Zusatz verbinden und die Inhalte dann auf einer missbrauchten Subdomain hosten – und so jede Abwehr aushebeln, die nur nach einem Trick sucht.
So läuft Domainmissbrauch ab: von der Registrierung bis zum Angriff
Jede Kampagne folgt demselben Bogen, und jede Phase öffnet ein Fenster, in dem ein aufmerksames Team eingreifen kann, bevor ein Opfer die Seite überhaupt lädt. Wer diese Abfolge versteht, macht aus reaktiver Bereinigung frühes Eingreifen.
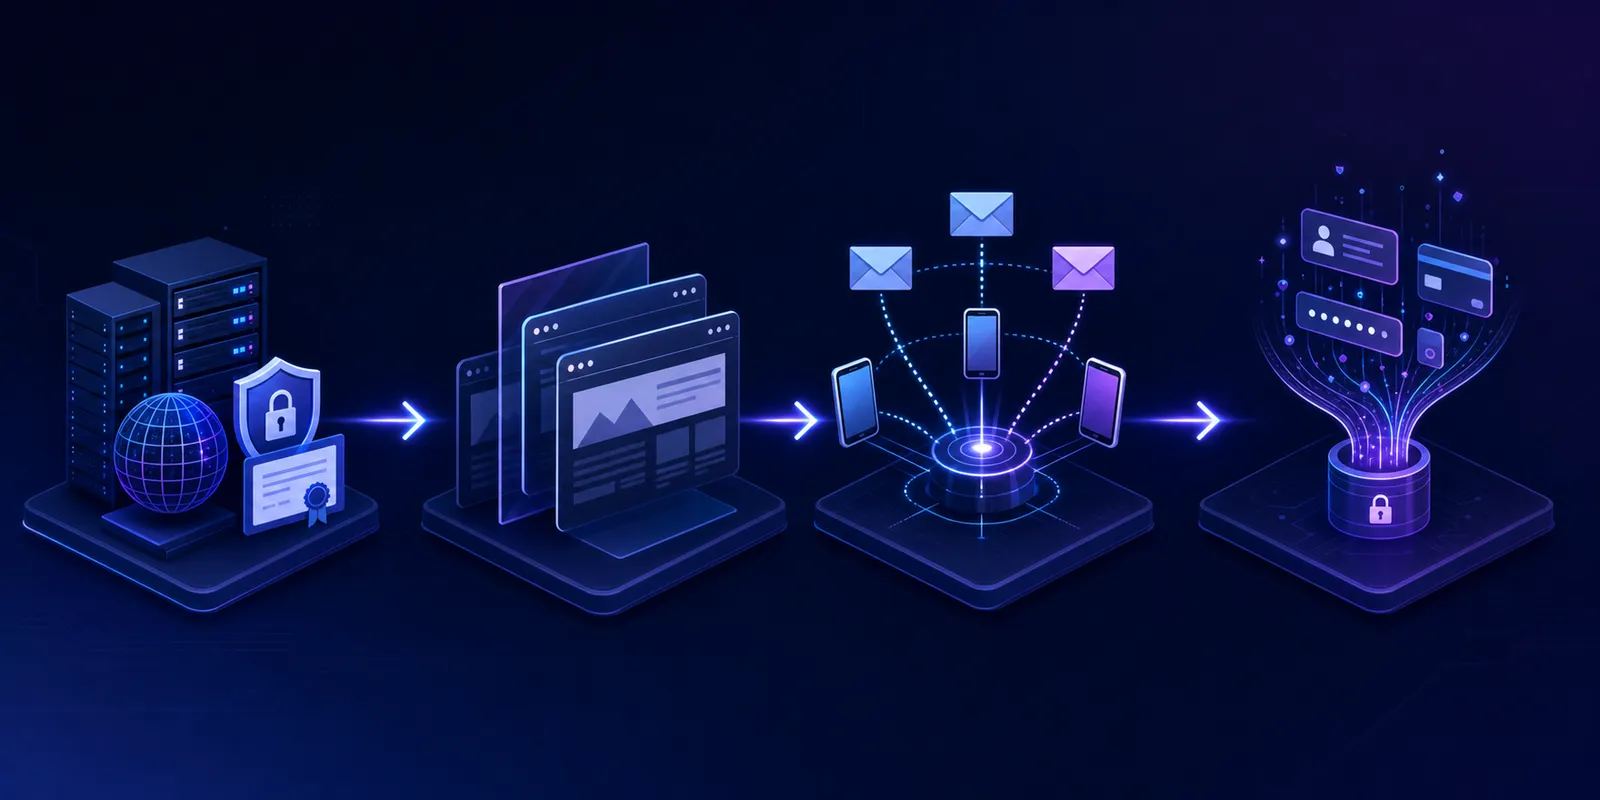
Alles beginnt mit der Registrierung. Angreifer kaufen Lookalike-Domains in großen Mengen bei günstigen Registraren und parken sie oft bei Bulletproof-Hostern, die Missbrauchsbeschwerden ignorieren und die Identität der Betreiber schützen. Das Ausmaß ist kaum zu überschätzen. Bei einer Kampagne wurden fast 200.000 betrügerische Websites in 20 Tagen aufgesetzt – der Beweis, dass dahinter automatisierte Registrierungs-Pipelines stehen, keine manuellen Einzelaktionen. Das ist der früheste und günstigste Moment zum Eingreifen, denn eine frisch registrierte Domain, die noch nicht online ist, lässt sich auf eine Beobachtungsliste setzen, bevor Inhalte erscheinen.
Dann folgt die Aktivierung. Mit automatisierten Scraping-Tools klonen Angreifer Ihre echte Website komplett und übertragen Logo, Layout, Texte und Checkout in eine pixelgenaue Kopie. Die Fälschung steht in wenigen Minuten. Eine gestern noch geparkte Domain kann heute eine funktionierende Login-Seite ausliefern. Deshalb reißt eine Erkennungsverzögerung von Tagen ein gewaltiges Loch.
Danach kommt die Verbreitung. Die Domain wird den Opfern über mehrere Kanäle gleichzeitig vorgesetzt:
- Phishing-E-Mails von der Lookalike-Domain oder einem verwandten Absender.
- SMS-Kampagnen, die unter dem Vorwand einer Zustellbenachrichtigung oder eines Kontohinweises auf die geklonte Seite verlinken.
- Bösartige bezahlte Anzeigen, die sich in den Suchergebnissen für Ihren Markennamen nach oben kaufen.
Jeder Kanal ist eine eigene Erkennungsfläche, und die Domain bei der Verbreitung zu erwischen ist immer noch besser, als sie erst zu finden, nachdem ein Kunde sein Passwort eingegeben hat.
Die letzte Phase ist die Ausnutzung, und hier läuft die Uhr am schnellsten. Sobald ein Opfer Zugangs- oder Zahlungsdaten eingibt oder Schadsoftware herunterlädt, hat der Angreifer, was er wollte. Abgegriffene Zugangsdaten landen in automatisierten Systemen, die sie innerhalb von Minuten bei anderen Diensten ausprobieren, lange bevor das Opfer etwas merkt. Zahlungsbetrug und Malware-Verbreitung folgen demselben engen Zeitplan.
Die Lehre daraus: Der Wert eines Eingriffs sinkt drastisch, je später auf diesem Bogen Sie handeln. Eine Domain bei der Registrierung zu stoppen kostet fast nichts. Wer sie erst stoppt, nachdem Zugangsdaten abgegriffen wurden, verhindert keinen Angriff mehr, sondern bewältigt eine Datenpanne.
Domainmissbrauch erkennen: Überwachungsstrategien und Tools
Die Erkennung entscheidet darüber, ob Sie eine gefälschte Domain finden, solange sie noch geparkt ist, oder erst, nachdem ein Kunde bereits betrogen wurde. Die Überwachung von Phishing-Domains scannt laufend neue Domainregistrierungen und Zertifikatsprotokolle, um Lookalikes sichtbar zu machen, sobald sie auftauchen. Ein reaktiver Ansatz wartet, bis ein Angriff sichtbar wird; die Überwachung markiert die bösartige Domain im Moment ihrer Registrierung. Ein systematisches Programm stützt sich auf mehrere Quellen zugleich, von denen jede erfasst, was die anderen übersehen.
Certificate-Transparency-Logs
Jedes Mal, wenn ein Betrüger ein TLS-Zertifikat für eine Lookalike-Domain ausstellen lässt, wird das in einem öffentlichen Protokoll festgehalten, das sich nur ergänzen, aber nicht ändern lässt. Certificate Transparency wurde geschaffen, damit jeder die Ausstellung von Zertifikaten überwachen und prüfen kann. Das macht es enorm viel leichter, ein Zertifikat für eine Domain zu entdecken, die Ihren Namen ausnutzt. Wer diese Protokolle nach seinen Markenbegriffen durchsucht, findet eine Fälschung oft, bevor ihre Inhalte überhaupt online gehen, denn Angreifer sichern sich das Zertifikat meist schon beim Aufsetzen.
Feeds neu registrierter Domains
Registrierungsdaten, die Registries und Aggregatoren laufend veröffentlichen, ermöglichen es, frische Registrierungen innerhalb von Stunden nach dem Eintrag in die Zonendatei auf Varianten Ihrer Marke zu prüfen. Zusammen mit den oben beschriebenen Tippfehler- und Kombinationsmustern wird aus dem täglichen Registrierungsstrom eine kurze Liste prüfenswerter Kandidaten.
Analyse von DNS-Abfragen
Das Auflösungsverhalten spricht für sich. Eine Domain, die plötzlich viele Abfragen erhält, oder eine, die auf Infrastruktur verweist, die bereits mit bekannten Phishing-Operationen in Verbindung steht, zeigt eine Kampagne, die vom Aufbau in die Verbreitung übergeht. Wer diese Muster verfolgt, kann einen geparkten Platzhalter von einer Domain unterscheiden, die aktiv Opfer anlockt.
Threat-Intelligence-Feeds
Aggregierte Feeds bündeln Beobachtungen vieler Organisationen, sodass eine Lookalike-Domain, die bei einer Marke gemeldet wurde, alle anderen warnen kann. Wer diese geteilte Intelligence in seine Überwachung einbezieht, sieht weit mehr, als die eigenen Protokolle zeigen, und erkennt Infrastruktur-Cluster, die in mehreren Betrugsoperationen wiederverwendet werden.
Überwachung von Markenbegriffen
Nicht jeder Identitätsmissbrauch beginnt mit einer Registrierung, die sich in einem Feed erfassen lässt. Wer Suchergebnisse, bezahlte Anzeigen und Social-Media-Kanäle nach seinem Markennamen durchsucht, findet Fälschungen, die Opfer über Werbung erreichen – einschließlich bösartiger Anzeigen, die sich vor Ihr echtes Angebot kaufen.
Keine einzelne Quelle erfasst alles. Programme, die tatsächlich funktionieren, gleichen die Signale aus all diesen Quellen ab, bewerten die Treffer und leiten sie weiter, damit Analysten ihre Zeit mit bestätigten Bedrohungen verbringen statt mit dem Sichten von Rohdaten.
E-Mail-Authentifizierung: SPF, DKIM und DMARC
Die oben beschriebene Abwehr gegen Spoofing beruht auf drei Einträgen, die Sie in Ihren DNS-Einstellungen veröffentlichen. Gemeinsam teilen sie empfangenden Mailservern mit, ob eine Nachricht, die angeblich von Ihrer Domain stammt, echt ist. Richtig konfiguriert schließen sie Angreifern, die exakt Ihre Domain fälschen, die Tür.
Jeder übernimmt einen eigenen Teil der Prüfung:
- SPF (Sender Policy Framework) listet die IP-Adressen auf, die im Namen Ihrer Domain E-Mails versenden dürfen. Trifft eine Nachricht ein, ruft der empfangende Server Ihren SPF-Eintrag ab und prüft, ob der sendende Server auf der Liste steht. Ist er es nicht, besteht die Nachricht die Prüfung nicht.
- DKIM (DomainKeys Identified Mail) versieht jede ausgehende Nachricht mit einer kryptografischen Signatur. Der empfangende Server prüft diese Signatur anhand eines öffentlichen Schlüssels in Ihrem DNS und bestätigt so, dass die E-Mail tatsächlich von Ihrer Domain stammt und unterwegs nicht verändert wurde.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) baut auf den beiden anderen auf. Es prüft die Ergebnisse von SPF und DKIM und teilt empfangenden Servern mit, was mit E-Mails geschehen soll, die durchfallen: beobachten, in Quarantäne verschieben oder direkt ablehnen. Zudem erhalten Sie Berichte darüber, wer E-Mails unter Ihrem Namen versendet, und sehen so Missbrauch, der Ihnen sonst verborgen bliebe.
Cloudflare beschreibt sie als die Einträge, die helfen, E-Mail-Absender zu authentifizieren, indem sie prüfen, ob eine Nachricht tatsächlich von der angegebenen Domain stammt. Veröffentlichen Sie alle drei und setzen Sie eine strikte DMARC-Richtlinie durch, wird eine gefälschte Nachricht mit Ihrer Domain abgewiesen, bevor sie ein Postfach erreicht.
Hier liegt die Grenze, an der die meisten Teams stolpern. Diese Protokolle schützen Domains, die Ihnen gehören. Auf Domains, die Ihnen nicht gehören, haben sie keinen Zugriff. Ein Angreifer, der eine Lookalike-Domain registriert, richtet dafür eigene SPF- und DKIM-Einträge ein, signiert seine Phishing-E-Mails sauber und besteht jede Authentifizierungsprüfung des empfangenden Servers. Nichts ist gefälscht, denn die betrügerische Domain versendet in eigenem Namen.
Eine vollständig abgesicherte E-Mail-Authentifizierung stoppt also genau einen Missbrauch: jemanden, der sich als exakt Ihre Domain ausgibt. Gegen die Hunderten nahezu identischer Registrierungen, die ein Angreifer gegen Ihre Marke aufsetzen kann, richtet sie nichts aus. Betrachten Sie SPF, DKIM und DMARC als das Fundament, das sie sind, und behalten Sie die Lücke im Blick, die sie offenlassen. Die Lookalike-Domains müssen weiterhin gefunden werden, und diese Arbeit können Ihnen Authentifizierungseinträge nicht abnehmen.
Domains abschalten lassen: UDRP und rechtliche Wege
Sobald Sie eine missbräuchliche Domain bestätigt haben, stellt sich die Frage, welchen Hebel Sie ziehen. Das richtige Mittel hängt davon ab, was die Domain tut, wie schnell sie verschwinden muss und wie eindeutig Ihr markenrechtlicher Anspruch ist.
Verfahren nach der Uniform Domain-Name Dispute-Resolution Policy (UDRP)
Die Uniform Domain-Name Dispute-Resolution Policy (UDRP) ist ein von der ICANN geschaffenes Verfahren zur Beilegung von Streitigkeiten über Domainregistrierungen. Es ist weit schneller und günstiger als eine Klage: Es gibt nur eine Schriftsatzrunde, und es entscheiden Fachleute für Marken- und Domainrecht. Ein typischer Fall ist nach etwa zwei Monaten abgeschlossen, und die Gebühren bei Anbietern wie der WIPO beginnen für eine einzelne Domain vor einem Einzelpanelisten im niedrigen vierstelligen Bereich, weit unter den Kosten eines Gerichtsverfahrens.
Um zu gewinnen, müssen Sie in der Regel drei Dinge nachweisen: Die Domain ist mit Ihrer Marke identisch oder verwechselbar ähnlich, der Inhaber hat kein berechtigtes Interesse daran, und sie wurde bösgläubig registriert und genutzt. Der Leitfaden der WIPO zum Verfahren erklärt, was jedes Element erfordert. Die UDRP eignet sich am besten für eindeutige Fälle, in denen eine Lookalike-Domain klar eine eingetragene Marke ausnutzt und die Bösgläubigkeit offensichtlich ist. Das Ergebnis ist die Übertragung oder Löschung der Domain, kein Schadensersatz.
Missbrauchsmeldungen an Hostinganbieter und Registrare
Wenn eine Phishing-Seite online ist und gerade jetzt Zugangsdaten abgreift, ist die UDRP zu langsam. Eine Missbrauchsmeldung an den Hostinganbieter oder Registrar kann die Inhalte innerhalb von Stunden offline nehmen. Die meisten Anbieter unterhalten Missbrauchskanäle, die bei bestätigtem Phishing und Markenbeschwerden handeln müssen, und eine gut dokumentierte Meldung, die den laufenden Betrug benennt, führt meist schneller zur Sperrung als jedes formelle Verfahren. Stockt der erste Kontakt, eskalieren Sie an den eingetragenen Registrar und danach an die Registry der jeweiligen Top-Level-Domain.
Einschaltung der Strafverfolgungsbehörden
Organisierte Operationen mit Zahlungsbetrug, Diebstahl von Zugangsdaten oder Malware-Verbreitung sind strafrechtlich relevant. Wer sie bei den Strafverfolgungsbehörden oder einer nationalen Stelle für Cyberkriminalität anzeigt, nimmt den Betreiber ins Visier, nicht nur eine einzelne Domain. Dieser Weg ist langsam und eignet sich am besten für lohnende Ziele mit koordinierten Kampagnen über viele Domains.
Beweissicherung
Jedes dieser Mittel steht und fällt mit der Dokumentation. Bevor Sie etwas einreichen, sichern Sie die Beweise mit Zeitstempel:
- Ganzseitige Screenshots der rechtsverletzenden Inhalte mit sichtbarer URL.
- Den vollständigen HTML-Quelltext und alle geklonten Markeninhalte.
- WHOIS-Einträge mit Inhaber, Registrar und Registrierungsdatum.
- DNS- und Hosting-Einträge, die die Domain mit ihrer Infrastruktur verbinden.
- Belege für Schäden bei Verbrauchern, etwa Phishing-E-Mails oder Betrugsbeschwerden.
Sichern Sie all das, sobald Sie die Bedrohung bestätigt haben, denn ein Betrüger, der Druck spürt, kann die Seite über Nacht entfernen und damit Ihre Beweise löschen.
Ein proaktives Domainschutzprogramm aufbauen
Teams, die dem Identitätsmissbrauch einen Schritt voraus sind, behandeln Löschungen nicht mehr als Einzelereignisse, sondern betreiben die Domainabwehr als dauerhafte Aufgabe. Dieser Wandel beginnt, bevor eine Bedrohung auftaucht.
Beginnen Sie mit defensiven Registrierungen. Kaufen Sie die naheliegenden Varianten Ihrer Marke selbst, einschließlich häufiger Falschschreibungen, stark frequentierter Top-Level-Domains und der Kombinationen mit „secure“ oder „login“, zu denen ein Angreifer zuerst greifen würde. Was Ihnen gehört, kann kein Betrüger mehr gegen Sie registrieren, und die jährlichen Kosten für ein paar Dutzend Namen sind gering im Vergleich zu einer einzigen aktiven Phishing-Kampagne.
Registrierungen allein decken nur einen schmalen Ausschnitt ab. Der Rest hängt von einem Überwachungs-Workflow ab, der laufend arbeitet und Funde in eine priorisierte Warteschlange leitet. Eine funktionierende Pipeline erledigt einige Schritte nacheinander:
- Sie nimmt die oben beschriebenen Erkennungsfeeds auf und bewertet jeden Treffer nach Risiko, wobei eine aktive Phishing-Seite höher gewichtet wird als ein geparkter Platzhalter.
- Sie leitet bestätigte Hochrisiko-Domains direkt in die Löschung und hält unklare Fälle für die Prüfung durch Menschen zurück.
- Sie verfolgt jede Domain von der Erkennung bis zur Entfernung, damit nichts in der Schwebe hängen bleibt.
Hier zählt die Balance zwischen Automatisierung und Urteilsvermögen. Die Automatisierung bewältigt die Menge und prüft Tausende Registrierungen, die kein Analyst von Hand lesen könnte. Menschliches Urteilsvermögen kümmert sich um die Grenzfälle: knappe markenrechtliche Entscheidungen und koordinierte Operationen, die einen Ermittler statt einer Regel brauchen.
Domainschutz scheitert auch, wenn er nur in einem Team angesiedelt ist. Die Bedrohungen betreffen Recht, IT, Marketing und Kundensupport, also muss das Programm alle vier erreichen. Die Rechtsabteilung verantwortet markenrechtliche Ansprüche und Löschanträge. Die IT verwaltet Authentifizierungseinträge und DNS. Das Marketing meldet Identitätsmissbrauch in bezahlter Suche und auf Social Media. Der Support erfährt oft als Erster von einem verwirrten Kunden von einer Betrugsmasche und ist damit ein Frühwarnkanal, den Sie an die Warteschlange anbinden sollten.
Wenn Sie einen externen Dienstleister hinzuziehen, prüfen Sie ihn anhand einer klaren Checkliste: Erkennung über Domains, Subdomains, Anzeigen und Social Media; eine Validierungsgenauigkeit, die Fehlalarme gering hält; Löschgeschwindigkeit in Stunden statt Tagen; und Beziehungen zu Registraren und Hostinganbietern, die Entfernungen beschleunigen.
Berichten Sie schließlich an die Führungsebene in Kennzahlen, die sie kennt. Die mittlere Zeit bis zur Löschung, die Zahl entfernter bestätigter Bedrohungen und die Trendlinie aktiven Identitätsmissbrauchs gegen Ihre Marke übersetzen Durchsetzungsaktivität in Risikominderung, die der Vorstand lesen kann. So bleibt der Domainschutz als Teil der Markenintegrität finanziert, statt als Posten im Sicherheitsbudget unterzugehen.
Wie MarqVision Domainmissbrauch stoppt, bevor er sich ausbreitet
Alles oben Beschriebene ist die Arbeit. Mit unserem Modul Digital Risk Protection erledigen wir sie in dem Umfang, den die Bedrohung tatsächlich verlangt: Wir erfassen Lookalikes schon in der oben beschriebenen Registrierungsphase, nicht erst, nachdem ein Kunde geklickt hat.
Die Erkennung beginnt breit. Wir überwachen 1,3 Milliarden Domains über gTLD-, ccTLD- und sTLD-Registrierungen hinweg. Unsere Domain-Watchlist scannt täglich 100 Millionen neu registrierte Domains und bewertet jede mit KI-Risikomodellen, die Varianten markieren, die Ihre Marke ausnutzen. Wir verfolgen täglich 5 Millionen neue oder geänderte Domains, sodass eine frisch registrierte Tippfehler- oder Kombinationsdomain auffällt, solange sie noch geparkt ist und bevor Inhalte online gehen.
Die Abdeckung reicht über Domains hinaus. Dasselbe Modul überwacht bezahlte Anzeigen bei Meta und Google, Social-Media-Kanäle und Website-Inhalte und erfasst sowohl Phishing-Seiten, die Zugangsdaten stehlen sollen, als auch gefälschte E-Commerce-Seiten, die sich als autorisierte Händler ausgeben.
Bei der Geschwindigkeit zeigt das Programm, was es wert ist. Unsere mediane Reaktionszeit bei Domainlöschungen beträgt 5,3 Stunden, während der Branchenschnitt in Tagen gemessen wird. Die Validierungsgenauigkeit liegt über 90 %, sodass Analysten ihre Zeit mit bestätigten Bedrohungen verbringen statt mit Fehlalarmen. Drei Partnerschaften sorgen für dieses Tempo:
- Google TCRP gewährt uns priorisierte Prüfung und Sammeleinreichungen für DMCA-Löschungen.
- Die Abuse API von Cloudflare deckt den tatsächlichen Hostinganbieter hinter einer Domain auf und automatisiert die Missbrauchsmeldung.
- Unser Status als Partner von Meta Trusted Reporting sorgt laut unseren erfassten Durchsetzungsergebnissen für eine Löschquote von 99 % bei betrügerischen Anzeigen.
Unser Ziel für 2026 ist die vollständige KI-Automatisierung über alle DRP-Kanäle, damit die Löschgeschwindigkeit mit dem Angriffsvolumen weiter steigt.
Der tiefere Punkt führt zurück zur Asymmetrie vom Anfang dieses Beitrags. Wir liefern ein Ergebnis, kein Tool, das Sie bedienen müssen. Sie brauchen kein Team, das Registrierungsfeeds liest oder Registraren hinterherläuft. Wir übernehmen Erkennung, Validierung und Entfernung und berichten darüber in Begriffen, die Ihr Vorstand bereits versteht.
Fazit: Domainmissbrauch und Markenschutz
Domainmissbrauch beruht auf einer einfachen Prämisse: Eine Lookalike-Domain zu registrieren kostet weniger, als die betroffene Marke für die Beseitigung der Folgen aufwenden muss. Der Angriff gelingt, wenn die Erkennung der Verbreitung hinterherhinkt. Deshalb sind Überwachungsfeeds, die Bedrohungen schon bei der Registrierung sichtbar machen, wichtiger als jedes Tool, das Sie einsetzen, nachdem ein Kunde geklickt hat. Ihre Authentifizierungseinträge stoppen Spoofing, richten aber nichts gegen die Hunderten nahezu identischer Domains aus, die ein Angreifer gegen Ihre Marke aufsetzen kann. Fordern Sie eine Demo an und sehen Sie, wie wir das Zeitfenster zwischen Registrierung und Entfernung verkürzen – und warum Geschwindigkeit in dieser Phase aus reaktiver Bereinigung echte Prävention macht.
FAQ
Domainmissbrauch oder Spoofing: Was müssen Markenschutzteams unterscheiden?
Beim Domainmissbrauch werden Lookalike-Domains registriert, die Ihrer Marke optisch ähneln (etwa amaz0n.com), während Spoofing E-Mail-Header fälscht, um exakt Ihre Domain vorzutäuschen, ohne etwas zu registrieren. Domainmissbrauch zielt auf die menschliche Wahrnehmung und erfordert Domainüberwachung und Löschung; Spoofing zielt auf Mailsysteme und wird auf Protokollebene mit SPF, DKIM und DMARC gestoppt.
Wie lange dauert ein UDRP-Verfahren im Vergleich zu Missbrauchsmeldungen an Hostinganbieter?
UDRP-Verfahren sind nach etwa zwei Monaten abgeschlossen, mit Gebühren ab dem niedrigen vierstelligen Bereich, und damit bei eindeutigen Markenverletzungen schneller und günstiger als ein Gerichtsverfahren. Missbrauchsmeldungen an Hostinganbieter können Inhalte in Stunden offline nehmen, wenn Phishing aktiv Zugangsdaten abgreift. Deshalb nutzen Teams die UDRP für eindeutige Fälle und direkte Missbrauchsmeldungen, wenn Geschwindigkeit am meisten zählt.
Können E-Mail-Authentifizierungsprotokolle Domainmissbrauch stoppen?
Nein. SPF, DKIM und DMARC schützen Domains, die Ihnen gehören, indem sie gefälschte Nachrichten mit exakt Ihrer Domain blockieren, haben aber keinerlei Einfluss auf Lookalike-Domains, die Angreifer separat registrieren. Ein Betrüger, der amazon-secure.com betreibt, besteht alle Authentifizierungsprüfungen problemlos, weil diese betrügerische Domain in eigenem Namen E-Mails versendet. Deshalb brauchen Sie zusätzlich zu den Authentifizierungsprotokollen eine Domainüberwachung.
Was spricht wirtschaftlich für Investitionen in den Schutz vor Domainmissbrauch?
Die Kosten eines einzigen erfolgreichen Angriffs übersteigen regelmäßig das Jahresbudget, das die meisten Marken für die Überwachung einplanen. IBM beziffert Phishing-Vorfälle im Schnitt auf 4,8 Mio. US-Dollar pro Vorfall, und der Identitätsmissbrauch von Marken hat seit 2020 um 360 % zugenommen. Ausgaben für Erkennung und Löschung sind gering im Vergleich zum Risiko einer Datenpanne, zur Betrugshaftung und zum Verlust des Kundenvertrauens.
Wann sollten Rechtsteams eine schnelle Löschung einem UDRP-Verfahren vorziehen?
Setzen Sie auf sofortige Löschung über Missbrauchsmeldungen an Hostinganbieter, wenn eine Phishing-Seite online ist und gerade jetzt aktiv Zugangs- oder Zahlungsdaten abgreift. Die UDRP eignet sich für eindeutige Markenfälle, in denen Sie eine dauerhafte Übertragung oder Löschung brauchen und sich den Zeitrahmen von zwei Monaten leisten können. Die Einschaltung der Strafverfolgungsbehörden eignet sich für organisierte Operationen mit koordinierten Betrugskampagnen über mehrere Domains.
Was bedeutet Validierungsgenauigkeit bei der Überwachung von Domainmissbrauch, und warum ist sie wichtig?
Die Validierungsgenauigkeit misst, wie oft ein Überwachungssystem eine markierte Domain korrekt als echte Bedrohung statt als Fehlalarm einstuft. Ein System mit geringer Genauigkeit überschwemmt Ihr Team mit grenzwertigen oder harmlosen Registrierungen (markennahe Domains legitimer Unternehmen, Fanseiten oder Wiederverkäufer) und zwingt Analysten, Rauschen zu sortieren, statt gegen bestätigte Bedrohungen vorzugehen. Hohe Genauigkeit (90 % oder mehr) bedeutet, dass die Domains in Ihrer Durchsetzungs-Warteschlange tatsächlich Maßnahmen rechtfertigen, sodass Ihre Rechts- und Markenschutzteams ihre Zeit mit Löschungen verbringen statt mit Sortieren. Für Organisationen, die Millionen täglicher Registrierungen überwachen, bestimmt die Genauigkeit direkt die Kosten der Durchsetzung: Jeder Fehlalarm, der bei einem Menschen landet, ist Zeit, die Ihrem Team für eine aktive Phishing-Kampagne fehlt.