Usurpation de noms de domaine et de marque : détecter et stopper les faux domaines en 2026
Détecter et stopper l’usurpation de noms de domaine et de marque : typosquatting, retraits et stratégies de protection, dans ce guide 2026.
 Christopher ChaeHead of Marketing4 min de lecture
Sur cette page12
- L’impact économique des attaques par usurpation de noms de domaine
- Qu’est-ce que l’usurpation de noms de domaine ?
- Usurpation de noms de domaine et falsification de domaine : comprendre la différence
- Les techniques d’usurpation de noms de domaine les plus courantes
- Comment fonctionnent les attaques par usurpation de noms de domaine : de l’enregistrement à l’exploitation
- Détecter l’usurpation de noms de domaine : stratégies et outils de surveillance
- Protocoles d’authentification des e-mails : SPF, DKIM et DMARC
- Stratégies de retrait des noms de domaine : UDRP et recours juridiques
- Bâtir un programme proactif de protection des noms de domaine
- Comment MarqVision stoppe l’usurpation de noms de domaine avant qu’elle ne prenne de l’ampleur
- Pour conclure : usurpation de noms de domaine et protection de marque
- Questions fréquentes
On parle souvent de la sécurité de la messagerie comme d’un problème réglé une fois DMARC publié et l’infrastructure d’envoi verrouillée. Pourtant, ce dispositif ne fait rien contre les centaines de domaines qu’un attaquant peut enregistrer contre votre marque dès demain. Se protéger contre l’usurpation de noms de domaine, ce n’est pas la même chose que bloquer des en-têtes falsifiés. Quand quelqu’un enregistre un domaine similaire, il ne falsifie pas votre domaine : il en crée un nouveau, qui passe sans encombre les contrôles d’authentification puisqu’il envoie ses e-mails en son propre nom. Votre politique DMARC n’a aucun avis sur un domaine que vous ne possédez pas : c’est pourquoi une marque peut avoir une hygiène de messagerie irréprochable et subir malgré tout des campagnes de phishing menées depuis des domaines de typosquatting. Les outils d’analyse des boîtes de réception et les fonctions de protection contre l’usurpation d’utilisateurs aident à signaler les expéditeurs suspects après coup, mais la vraie défense commence plus tôt.
Vous devez déployer des mesures qui repèrent les nouveaux enregistrements avant leur mise en ligne, activer un renseignement qui note le risque en temps réel et mettre en place des processus qui envoient directement les menaces confirmées au retrait. Ce guide explique comment les attaquants construisent ces campagnes, de l’enregistrement à l’exploitation, où se trouvent les angles morts de la sécurité de messagerie classique, et comment activer une surveillance qui fait apparaître les domaines similaires alors qu’ils sont encore parqués.
En bref :
- L’usurpation de marque a bondi de 360 % depuis 2020, et le phishing est à l’origine de 16 % des fuites de données, qui coûtent chacune 4,4 millions de dollars.
- L’usurpation de noms de domaine joue sur la perception humaine, à travers le typosquatting, le combosquatting et les attaques par homographes.
- SPF, DKIM et DMARC bloquent la falsification d’en-têtes, mais ne font rien contre les domaines similaires que les attaquants enregistrent.
- Détecter les menaces dès l’enregistrement ne coûte presque rien ; attendre que des identifiants soient récoltés, c’est devoir gérer une fuite de données.
- MarqVision scanne chaque jour 100 millions de nouveaux domaines, avec un délai médian de retrait de 5,3 heures et une précision de validation supérieure à 90 %.
L’impact économique des attaques par usurpation de noms de domaine
Le phishing reste le principal moyen d’accès initial des attaquants : il est à l’origine de 16 % des fuites de données selon le rapport Cost of a Data Breach d’IBM, et chaque incident coûte en moyenne 4,4 millions de dollars. Les faux domaines sont au cœur de la plupart de ces campagnes, car c’est un domaine crédible qui convainc un client ou un employé de livrer ses identifiants.
Le volume de ces attaques n’a cessé d’augmenter. L’usurpation de marque a bondi de 360 % depuis 2020 : l’hypothèse qu’un jumeau frauduleux de votre marque circule déjà n’a plus rien de théorique.
Pour vos équipes juridique, propriété intellectuelle et protection de marque, les conséquences se répartissent sur plusieurs postes :
- Pertes financières directes. Le vol d’identifiants et la fraude au paiement via de fausses pages de commande font perdre du chiffre d’affaires et entraînent rétrofacturations, remboursements et obligations d’indemnisation.
- Atteinte à la réputation de la marque. Quand un client se fait escroquer par un site qui porte votre logo, c’est à vous qu’il en veut. L’attaquant est invisible. C’est votre nom qui est sur la porte.
- Érosion de la confiance des clients. Les victimes d’usurpation cessent souvent toute transaction, ce qui réduit discrètement la valeur vie client et rend leur reconquête bien plus coûteuse que la perte liée à la fraude initiale.
- Exposition réglementaire et juridique. Dans les secteurs soumis à des exigences de protection des données, comme les services financiers, la santé et la pharmacie, une fuite partie d’un domaine usurpé peut vous soumettre aux obligations de déclaration du RGPD, du CCPA ou de réglementations sectorielles, avec les coûts d’audit et de communication qui suivent.
- Coût de la réponse. Chaque incident confirmé déclenche enquête, retrait, information des clients et remédiation, autant de travail qui détourne votre équipe de la défense proactive.
Ces postes cachent un enjeu stratégique. IBM chiffre le coût moyen d’une fuite liée au phishing à 4,4 millions de dollars. Les programmes de détection et de retrait des domaines usurpateurs ne coûtent qu’une fraction de ce montant : c’est précisément ce calcul qui fait passer la protection des noms de domaine du statut de centre de coûts juridique à celui de sujet de risque traité au conseil d’administration.
C’est cette asymétrie qui fonde le business case. Les dépenses nécessaires pour détecter et démanteler les domaines usurpateurs sont faibles au regard de l’exposition aux fuites, de la responsabilité liée à la fraude et de l’érosion de la confiance qu’une seule campagne active peut provoquer.
Qu’est-ce que l’usurpation de noms de domaine ?
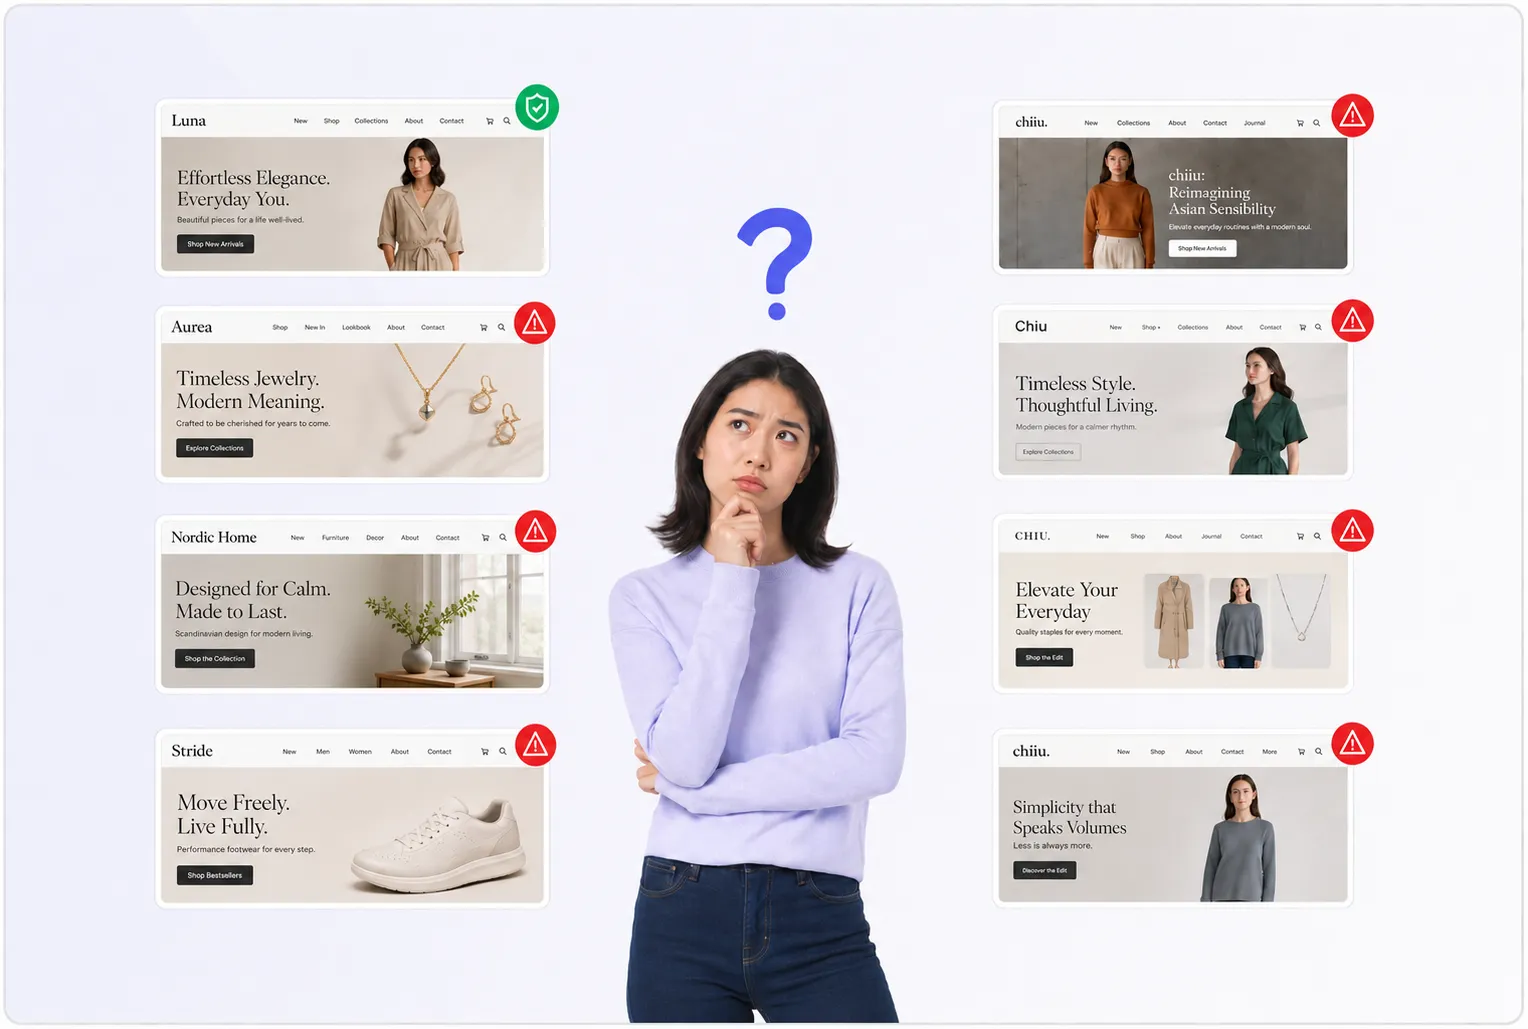
Au fond, l’usurpation de noms de domaine est un abus de confiance habillé de HTML. Un attaquant enregistre un domaine suffisamment proche du vôtre pour qu’un client, un partenaire ou l’un de vos employés le prenne pour légitime. La tromperie repose sur la ressemblance. Changez une lettre, ajoutez un tiret, accolez « secure » ou « login » au nom de votre marque, et vous obtenez un domaine qui passe un coup d’œil rapide alors qu’il n’a rien à voir avec votre entreprise.
Le mécanisme est simple. Une fois le domaine similaire en ligne, l’attaquant y héberge un contenu conçu pour tromper. Ce contenu prend quelques formes courantes :
- Des portails de phishing qui copient votre page de connexion et récoltent les identifiants dès que la victime les saisit.
- Des boutiques contrefaites qui imitent votre parcours de commande pour capter des données de paiement ou vendre des contrefaçons sous votre nom.
- Des pages marketing clonées qui diffusent de fausses promotions, de faux numéros de support ou des téléchargements de logiciels malveillants.
Le point commun : la barre d’adresse. La victime fait confiance à l’URL, donc à tout ce qui s’affiche en dessous.
Il est utile d’être précis sur ce qu’est cette attaque et ce qu’elle n’est pas. Cette catégorie repose sur la perception et l’erreur humaines, pas sur une effraction technique. L’attaquant n’a pas besoin de compromettre vos serveurs, de pirater votre messagerie ou de percer un pare-feu. Il enregistre un domaine, construit une page convaincante et attend que quelqu’un lise mal l’URL. La faille exploitée, c’est l’attention, pas l’infrastructure.
Cette distinction compte pour votre défense. Comme l’usurpation joue sur la ressemblance visuelle, la surface de menace est immense. Une seule marque peut être visée par des centaines de variantes orthographiques, d’extensions de domaine alternatives et d’astuces de sous-domaines, chacune étant un enregistrement distinct hébergé sur une infrastructure distincte. Le domaine authentique reste intact et parfaitement sécurisé, tandis qu’une toile parallèle de faux domaines lui soustrait du trafic.
À retenir : l’usurpation de noms de domaine est un problème d’atteinte à la marque avant de devenir un problème de sécurité. Le préjudice se produit hors de votre périmètre, sur des domaines que vous ne possédez pas et des serveurs que vous ne pouvez pas corriger. Renforcer vos propres systèmes ne suffit pas à combler cette faille. Pour vous défendre, il faut surveiller le web à la recherche de domaines qui exploitent votre nom et agir avant que les clients ne cliquent.
Usurpation de noms de domaine et falsification de domaine : comprendre la différence
Les deux termes sont souvent employés indifféremment, et cette confusion crée de vraies failles dans la façon dont les équipes construisent leurs défenses. Ils désignent des mécanismes d’attaque distincts, qui exigent des contrôles distincts.
La falsification de domaine (spoofing) manipule les en-têtes d’e-mail pour qu’un message semble provenir de votre domaine, sans que l’attaquant n’enregistre quoi que ce soit. Le champ expéditeur affiche votre domaine exact. Il n’y a aucun faux domaine à trouver, car l’attaquant falsifie la ligne « de » d’e-mails envoyés depuis sa propre infrastructure. La tromperie vise les serveurs de messagerie et les signaux de confiance qu’ils transmettent.
L’usurpation de noms de domaine fonctionne à l’inverse. L’attaquant enregistre un domaine réellement nouveau, assez proche du vôtre pour passer un coup d’œil humain, puis s’en sert pour envoyer des e-mails, héberger des pages ou diffuser des publicités. Le domaine existe, il appartient à quelqu’un, et il repose sur une infrastructure que vous pouvez identifier et contester.
Une façon utile de résumer : la falsification est conçue pour tromper des systèmes, l’usurpation pour tromper des personnes. Cette distinction détermine les contrôles réellement efficaces contre chacune.
La conséquence pratique se voit dans vos défenses. La falsification peut être bloquée au niveau du protocole : un enregistrement d’authentification correctement configuré indique aux serveurs destinataires de rejeter les e-mails qui falsifient votre domaine. Une fois ces enregistrements publiés et appliqués, un message falsifié est rejeté avant d’atteindre une boîte de réception.
L’usurpation passe au travers de ces mêmes contrôles. Un domaine similaire passe l’authentification sans encombre, car il s’agit d’un enregistrement légitime qui envoie des e-mails depuis ses propres enregistrements validés. Rien n’est falsifié dans l’en-tête. Votre politique DMARC n’a aucun avis sur un domaine que vous ne possédez pas.
C’est pourquoi un dispositif optimisé pour la sécurité de la messagerie peut stopper une menace sans jamais voir l’autre. L’authentification ferme la porte à la falsification. Elle ne fait rien contre les centaines de domaines similaires qu’un attaquant peut enregistrer contre votre marque, chacun exigeant une découverte et un retrait actifs plutôt qu’un contrôle d’en-tête.
Les techniques d’usurpation de noms de domaine les plus courantes
Quand un rapport sur les noms de domaine arrive sur votre bureau, les entrées signalées relèvent généralement d’une poignée de schémas reconnaissables. Connaître les mécanismes de chacun aide à distinguer plus vite les vraies menaces du bruit.
Typosquatting
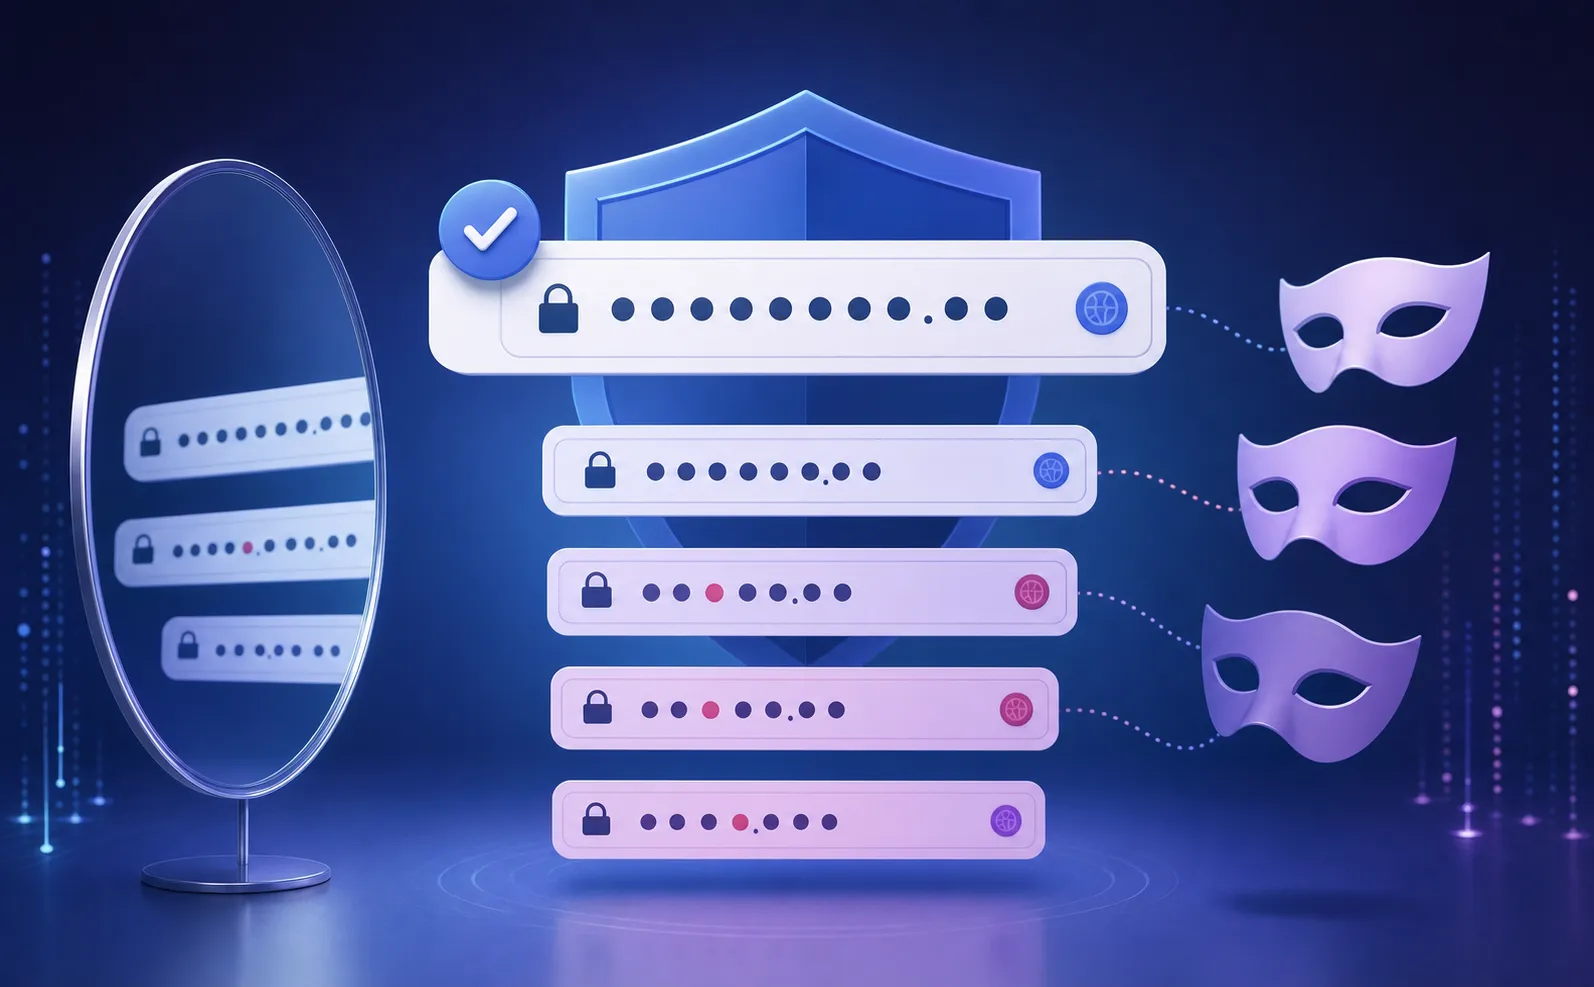
Le typosquatting mise sur les doigts qui glissent et les regards pressés. Les attaquants enregistrent des domaines qui reproduisent les fautes de frappe courantes : un visiteur qui se trompe d’un caractère en tapant votre marque atterrit quand même chez l’attaquant. Les variantes se répartissent en trois procédés :
- La substitution de caractère, où une seule lettre est remplacée, comme gooogle qui devient goggle, ou un l minuscule qui remplace un I majuscule.
- L’omission de caractère, où une lettre disparaît, transformant marqvision en marqvison.
- L’ajout de caractère, où une lettre supplémentaire est ajoutée, comme dans amazonn.com.
Combosquatting
Le combosquatting conserve l’orthographe exacte de votre marque et y accole un mot à consonance officielle. Des domaines comme amazon-onlineshop.com, paypal-secure.com ou yourbrand-support.net ressemblent à des pages de service plausibles, et c’est précisément pour cela qu’ils fonctionnent auprès des clients qui cherchent une page de connexion ou de remboursement. Comme la marque elle-même reste intacte, ces domaines échappent souvent aux filtres calibrés uniquement pour les fautes d’orthographe.
Attaques par homographes
Les attaques par homographes exploitent le fait que des lettres d’alphabets non latins peuvent paraître identiques aux lettres latines. Le « a » cyrillique s’affiche exactement comme le « a » latin à l’œil nu : un attaquant peut donc enregistrer un domaine qui semble correct lettre pour lettre tout en reposant sur des caractères totalement différents. Un domaine qui se lit « apple.com » peut en réalité contenir une voyelle cyrillique, invisible dans la barre d’adresse, et mener à un serveur frauduleux. Comme les caractères paraissent identiques, l’inspection visuelle échoue. Seule une détection automatisée qui lit l’encodage réel des caractères peut repérer la différence de façon fiable.
Abus de sous-domaines
Le dernier schéma ne nécessite même pas d’enregistrer un domaine similaire. Les attaquants créent des sous-domaines sur des services d’hébergement légitimes ou des créateurs de sites gratuits, ce qui donne des URL comme yourbrand.weebly-host.com ou login-yourbrand.firebaseapp.com. Le domaine parent appartient à un fournisseur de confiance : la page hérite d’une part de crédibilité, et une surveillance classique qui ne guette que les nouveaux enregistrements de premier niveau peut passer à côté. Examiner l’activité des sous-domaines sur les infrastructures partagées comble cet angle mort.
En pratique, les campagnes les plus dévastatrices combinent ces méthodes. Une même opération peut associer une base homographe à un suffixe de combosquatting, puis héberger le contenu sur un sous-domaine détourné, déjouant toute défense qui ne filtre qu’une seule astuce.
Comment fonctionnent les attaques par usurpation de noms de domaine : de l’enregistrement à l’exploitation
Chaque campagne d’usurpation suit le même parcours, et chaque étape laisse une fenêtre où une équipe vigilante peut intervenir avant qu’une victime ne charge la page. Comprendre cette séquence, c’est passer du nettoyage réactif à la perturbation précoce.
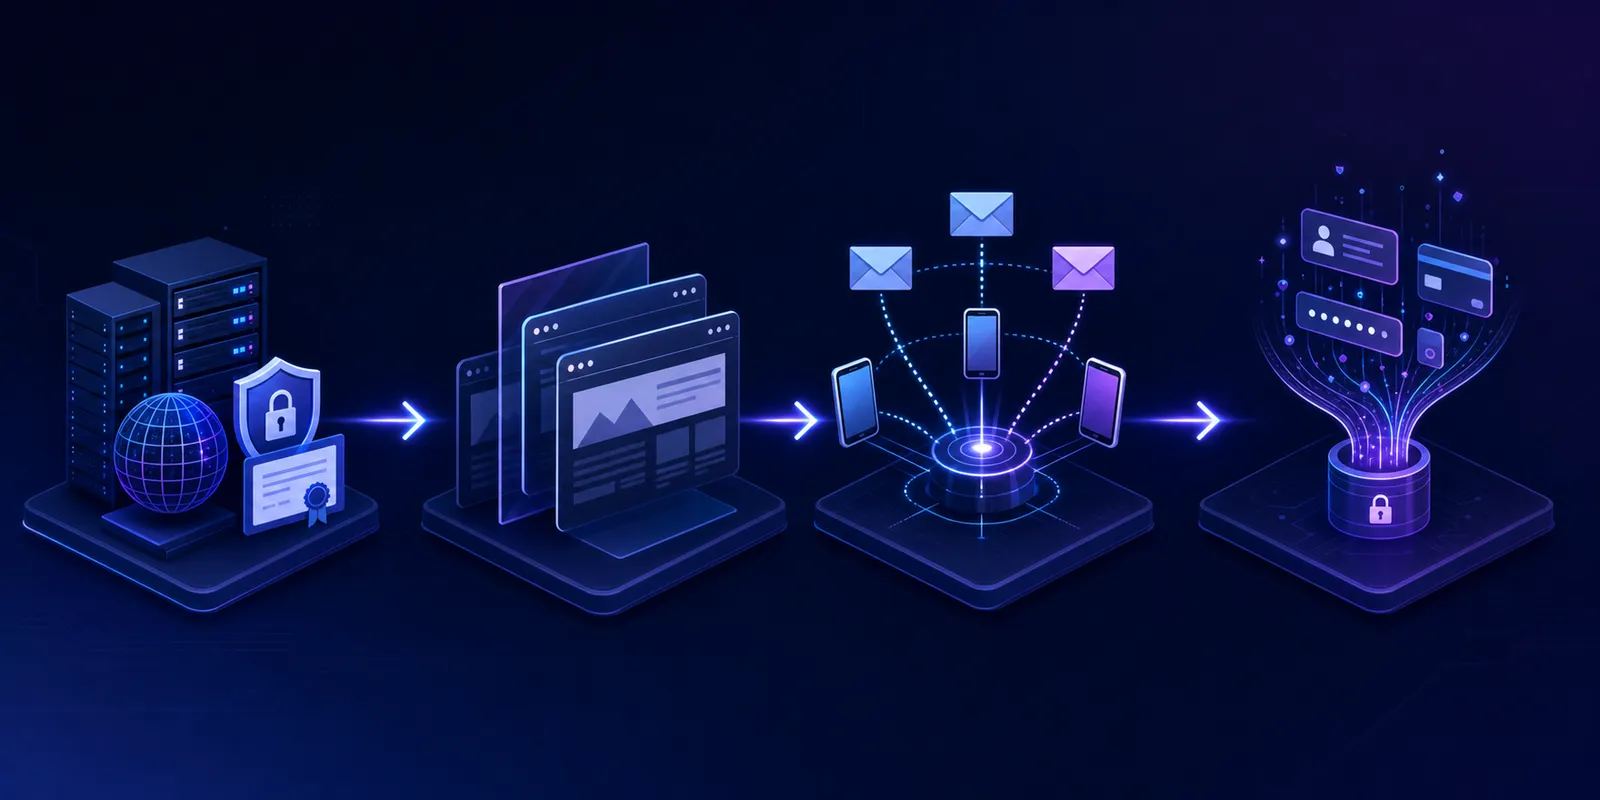
Tout commence par l’enregistrement. Les attaquants achètent des domaines similaires en masse auprès de bureaux d’enregistrement bon marché, et les parquent souvent chez des hébergeurs « bulletproof » qui ignorent les signalements d’abus et protègent l’identité de l’exploitant. L’ampleur est difficile à exagérer. Une campagne a créé près de 200 000 sites frauduleux en 20 jours, preuve que ces opérations reposent sur des chaînes d’enregistrement automatisées, et non sur des actions manuelles ponctuelles. C’est le moment le plus précoce et le moins coûteux pour intervenir : un domaine fraîchement enregistré, pas encore en ligne, peut être signalé sur une liste de surveillance avant qu’aucun contenu n’apparaisse.
Vient ensuite l’activation. Grâce à des outils de scraping automatisés, les attaquants clonent intégralement votre vrai site : logo, mise en page, textes et parcours de commande sont reproduits au pixel près. La copie peut être en ligne en quelques minutes. Un domaine parqué hier peut héberger aujourd’hui une page de connexion fonctionnelle : c’est pourquoi un délai de détection qui se compte en jours laisse une brèche béante.
Puis vient la diffusion, où le domaine est poussé devant les victimes par plusieurs canaux à la fois :
- Des e-mails de phishing envoyés depuis le domaine similaire ou un expéditeur lié.
- Des campagnes de SMS renvoyant vers le site cloné sous couvert d’un avis de livraison ou d’une alerte de compte.
- Des publicités payantes malveillantes qui achètent la première place dans les résultats de recherche sur le nom de votre marque.
Chaque canal est une surface de détection distincte, et repérer le domaine au stade de la diffusion vaut toujours mieux que le repérer après qu’un client a saisi son mot de passe.
La dernière étape est l’exploitation, et c’est là que tout va le plus vite. Dès qu’une victime saisit ses identifiants ou ses données de paiement, ou télécharge une charge malveillante, l’attaquant a ce qu’il cherchait. Les identifiants capturés alimentent des systèmes automatisés qui les testent sur d’autres services en quelques minutes, bien avant que la victime ne se rende compte de quoi que ce soit. La fraude au paiement et la diffusion de logiciels malveillants suivent le même calendrier resserré.
La leçon : la valeur d’une intervention chute fortement à mesure que l’on avance dans ce parcours. Stopper un domaine à l’enregistrement ne coûte presque rien. Le stopper après la récolte des identifiants, c’est ne plus prévenir l’attaque, mais gérer une fuite de données.
Détecter l’usurpation de noms de domaine : stratégies et outils de surveillance
La détection fait la différence entre repérer un faux domaine encore parqué et le découvrir après qu’un client s’est fait escroquer. La surveillance des domaines de phishing consiste à scanner en continu les nouveaux enregistrements de domaines et les journaux de certificats pour faire apparaître les domaines similaires dès leur création. Une approche réactive attend qu’une attaque se manifeste pour répondre, tandis que la surveillance signale le domaine malveillant dès son enregistrement. Un programme reproductible s’appuie sur plusieurs sources à la fois, chacune repérant ce que les autres manquent.
Journaux de Certificate Transparency
Chaque fois qu’un fraudeur obtient un certificat TLS pour un domaine similaire, cette émission est inscrite dans un journal public en ajout seul. La Certificate Transparency a été conçue pour que chacun puisse surveiller et auditer l’émission des certificats, ce qui facilite grandement le repérage d’un certificat émis pour un domaine qui exploite votre nom. Surveiller ces journaux à la recherche des mots-clés de votre marque fait souvent apparaître un faux site avant même la mise en ligne de son contenu, car les attaquants obtiennent généralement un certificat pendant la configuration.
Flux de domaines nouvellement enregistrés
Les données d’enregistrement en masse, publiées en continu par les registres et des agrégateurs, permettent de filtrer les nouveaux enregistrements à la recherche de variantes de votre marque dans les heures qui suivent l’apparition du domaine dans le fichier de zone. Combinés aux schémas de typosquatting et de combosquatting vus plus haut, ces flux transforment le torrent quotidien d’enregistrements en une courte liste de candidats à examiner.
Analyse des requêtes DNS
Le comportement de résolution en dit long. Un domaine qui reçoit soudain un volume de requêtes, ou qui pointe vers une infrastructure déjà liée à des opérations de phishing connues, signale une campagne qui passe de la préparation à la diffusion. Suivre ces schémas aide à distinguer un domaine parqué d’un domaine qui attire activement des victimes.
Flux de renseignement sur les menaces
Les flux agrégés mettent en commun les observations de nombreuses organisations : un domaine similaire signalé comme attaquant une marque peut alerter les autres. Intégrer ce renseignement partagé à votre surveillance étend votre visibilité bien au-delà de ce que vos propres journaux permettent, et signale les grappes d’infrastructure réutilisées par plusieurs opérations frauduleuses.
Surveillance des mots-clés de la marque
Toutes les usurpations ne commencent pas par un enregistrement repérable dans un flux. Scanner les résultats des moteurs de recherche, les emplacements publicitaires payants et les réseaux sociaux à la recherche du nom de votre marque fait apparaître les faux sites qui atteignent leurs victimes par la promotion, y compris les publicités malveillantes qui achètent leur place au-dessus de votre vrai résultat.
Aucune source ne repère tout. Les programmes qui fonctionnent croisent les signaux de toutes ces sources, notent et orientent les correspondances pour que les analystes consacrent leur temps aux menaces confirmées plutôt qu’au tri de données brutes.
Protocoles d’authentification des e-mails : SPF, DKIM et DMARC
La défense contre la falsification évoquée plus haut repose sur trois enregistrements que vous publiez dans vos paramètres DNS. Ensemble, ils indiquent aux serveurs de messagerie destinataires si un message censé provenir de votre domaine est authentique. Bien configurés, ils ferment la porte aux attaquants qui falsifient votre domaine exact.
Chacun gère une partie distincte du contrôle :
- SPF (Sender Policy Framework) liste les adresses IP autorisées à envoyer des e-mails au nom de votre domaine. À l’arrivée d’un message, le serveur destinataire consulte votre enregistrement SPF et vérifie que le serveur d’envoi figure sur la liste autorisée. Si ce n’est pas le cas, le message échoue au contrôle.
- DKIM (DomainKeys Identified Mail) appose une signature cryptographique sur chaque message sortant. Le serveur destinataire vérifie cette signature à l’aide d’une clé publique publiée dans votre DNS, ce qui confirme à la fois que l’e-mail provient bien de votre domaine et que personne ne l’a modifié en transit.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) vient coiffer les deux autres. Il vérifie les résultats de SPF et de DKIM, puis indique aux serveurs destinataires que faire des e-mails qui échouent : les surveiller, les mettre en quarantaine ou les rejeter purement et simplement. Il vous envoie aussi des rapports sur qui envoie des e-mails en votre nom, révélant des abus que vous ne verriez jamais autrement.
Cloudflare présente ces enregistrements comme ceux qui permettent d’authentifier les expéditeurs d’e-mails en vérifiant qu’un message provient bien du domaine qu’il revendique. Publiez les trois et appliquez une politique DMARC stricte : un message falsifié usurpant votre domaine sera rejeté avant d’atteindre une boîte de réception.
Voici la limite qui piège la plupart des équipes. Ces protocoles protègent les domaines que vous possédez. Ils n’ont aucune prise sur ceux que vous ne possédez pas. Un attaquant qui enregistre un domaine similaire y configure ses propres enregistrements SPF et DKIM, signe proprement ses e-mails de phishing et passe tous les contrôles d’authentification d’un serveur destinataire. Rien n’est falsifié, puisque le domaine frauduleux envoie ses e-mails en son propre nom.
Une configuration d’authentification parfaitement verrouillée stoppe donc un seul type d’abus : quelqu’un qui se fait passer pour votre domaine exact. Elle ne fait rien contre les centaines d’enregistrements quasi identiques qu’un attaquant peut créer contre votre marque. Considérez SPF, DKIM et DMARC comme le socle qu’ils sont, et reconnaissez la faille qu’ils laissent ouverte. Les domaines similaires restent à trouver, et c’est un travail que les enregistrements d’authentification ne peuvent pas faire à votre place.
Stratégies de retrait des noms de domaine : UDRP et recours juridiques
Une fois un domaine usurpateur confirmé, reste à choisir le bon levier. Le recours adapté dépend de ce que fait le domaine, de la rapidité avec laquelle il doit disparaître et de la solidité de votre revendication de marque.
Procédures UDRP (principes directeurs régissant le règlement uniforme des litiges relatifs aux noms de domaine)
L’UDRP (Uniform Domain-Name Dispute-Resolution Policy) est une procédure créée par l’ICANN pour résoudre les litiges relatifs aux enregistrements de noms de domaine. Elle est bien plus rapide et moins coûteuse qu’une action en justice : un seul échange de mémoires, tranché par des experts en droit des marques et en litiges de noms de domaine. Une affaire type se règle en deux mois environ, et les taxes de dépôt auprès d’organismes comme l’OMPI commencent à quelques milliers de dollars pour un litige portant sur un seul domaine devant un expert unique, bien en deçà du coût d’un contentieux.
Pour obtenir gain de cause, il faut généralement démontrer trois éléments : le domaine est identique ou semblable au point de prêter à confusion avec votre marque, le titulaire n’a aucun intérêt légitime à son égard, et il a été enregistré et utilisé de mauvaise foi. Le guide de la procédure de l’OMPI détaille ce qu’exige chaque élément. L’UDRP convient surtout aux cas nets, où un domaine similaire exploite clairement une marque enregistrée avec une mauvaise foi évidente. Elle aboutit au transfert ou à la radiation du domaine, pas à des dommages-intérêts.
Signalements d’abus auprès des hébergeurs et des bureaux d’enregistrement
Quand une page de phishing est en ligne et récolte des identifiants en ce moment même, l’UDRP est trop lente. Un signalement d’abus auprès de l’hébergeur ou du bureau d’enregistrement peut mettre le contenu hors ligne en quelques heures. La plupart des fournisseurs disposent de canaux de signalement tenus d’agir sur les plaintes confirmées pour phishing et atteinte aux marques, et un signalement bien documenté qui décrit la fraude en cours déclenche généralement une suspension plus vite que toute procédure formelle. Si le premier contact n’aboutit pas, remontez au bureau d’enregistrement de référence, puis au registre qui gère l’extension de domaine concernée.
Saisine des forces de l’ordre
Les opérations organisées de fraude au paiement, de vol d’identifiants ou de diffusion de logiciels malveillants relèvent du pénal. Les signaler aux forces de l’ordre ou à une unité nationale de lutte contre la cybercriminalité permet de viser l’exploitant, et pas seulement un domaine. Cette voie est lente et mieux réservée aux cibles à forte valeur qui mènent des campagnes coordonnées sur de nombreux domaines.
Collecte des preuves
Chacun de ces recours dépend de la documentation. Avant de déposer quoi que ce soit, capturez et horodatez les preuves :
- Des captures d’écran pleine page du contenu contrefaisant, URL visible.
- Le code source HTML complet et les éventuels éléments de marque clonés.
- Les données WHOIS identifiant le titulaire, le bureau d’enregistrement et la date d’enregistrement.
- Les enregistrements DNS et d’hébergement qui relient le domaine à son infrastructure.
- Les traces du préjudice subi par les consommateurs, comme des e-mails de phishing ou des plaintes pour fraude.
Rassemblez ces éléments dès que vous confirmez la menace : un fraudeur qui sent la pression peut retirer la page et effacer vos preuves du jour au lendemain.
Bâtir un programme proactif de protection des noms de domaine
Les équipes qui gardent une longueur d’avance sur l’usurpation cessent de traiter chaque retrait comme un événement isolé et font de la défense des noms de domaine une capacité permanente. Ce changement commence avant même l’apparition d’une menace.
Commencez par l’enregistrement défensif. Achetez vous-même les variantes évidentes de votre marque : fautes d’orthographe courantes, extensions de domaine à fort trafic et combinaisons en « secure » ou « login » vers lesquelles un attaquant se tournerait en premier. Les posséder les retire du stock qu’un fraudeur pourrait enregistrer contre vous, et le coût annuel de quelques dizaines de noms est dérisoire face à une seule campagne de phishing active.
L’enregistrement seul ne couvre qu’une petite partie du terrain. Le reste dépend d’un processus de surveillance qui tourne en continu et place ce qu’il trouve dans une file classée par priorité. Une chaîne efficace enchaîne quelques étapes :
- Elle ingère les flux de détection vus plus haut et note chaque correspondance selon son risque, en plaçant une page de phishing active au-dessus d’un domaine parqué.
- Elle envoie directement au retrait les domaines confirmés à haut risque, et réserve les cas ambigus à un examen humain.
- Elle suit chaque domaine de la détection au retrait, pour que rien ne reste en suspens.
C’est là que l’équilibre entre automatisation et jugement compte. L’automatisation absorbe le volume, en filtrant des milliers d’enregistrements qu’aucun analyste ne pourrait lire à la main. Le jugement humain traite les cas limites : les questions de marque délicates et les opérations coordonnées qui exigent un enquêteur plutôt qu’une règle.
La protection des noms de domaine échoue aussi quand elle repose entièrement sur une seule équipe. Les menaces concernent le juridique, l’informatique, le marketing et le service client : le programme doit donc mobiliser les quatre. Le juridique gère les revendications de marque et les demandes de retrait. L’informatique gère les enregistrements d’authentification et le DNS. Le marketing signale les usurpations qui apparaissent dans la recherche payante et sur les réseaux sociaux. Le service client est souvent le premier à entendre parler d’une arnaque par un client désorienté, ce qui en fait un canal d’alerte précoce à brancher sur la file de traitement.
Si vous faites appel à un prestataire externe, évaluez-le selon une grille claire : couverture de détection sur les domaines, sous-domaines, publicités et réseaux sociaux ; précision de validation qui limite les faux positifs ; vitesse de retrait mesurée en heures, pas en jours ; et relations avec les bureaux d’enregistrement et les hébergeurs qui accélèrent les retraits.
Enfin, rendez compte du programme à la direction en des termes qu’elle reconnaît. Le délai moyen de retrait, le volume de menaces confirmées retirées et la tendance des usurpations actives visant votre marque traduisent l’activité de défense en réduction du risque lisible par le conseil d’administration, ce qui maintient le financement de la protection des noms de domaine au titre de l’intégrité de la marque, au lieu de la noyer dans une ligne du budget sécurité.
Comment MarqVision stoppe l’usurpation de noms de domaine avant qu’elle ne prenne de l’ampleur
Tout ce qui précède décrit le travail. Notre module Digital Risk Protection est la façon dont nous le menons à l’échelle qu’exige réellement la menace, en repérant les domaines similaires au stade de l’enregistrement plutôt qu’après le clic d’un client.
La détection commence large. Nous surveillons 1,3 milliard de domaines parmi les enregistrements gTLD, ccTLD et sTLD, et notre Domain Watchlist scanne chaque jour 100 millions de domaines nouvellement enregistrés, en notant chacun à l’aide de modèles de risque par IA qui signalent les variantes exploitant votre marque. Nous suivons chaque jour 5 millions de domaines nouveaux ou modifiés : un domaine de typosquatting ou de combosquatting fraîchement enregistré apparaît alors qu’il est encore parqué, avant toute mise en ligne de contenu.
La couverture va au-delà des seuls noms de domaine. Le même module surveille les publicités payantes sur Meta et Google, les réseaux sociaux et le contenu des sites web, et repère à la fois les sites de phishing conçus pour voler des identifiants et les sites e-commerce de contrefaçons qui se font passer pour des vendeurs autorisés.
C’est sur la vitesse que le programme fait ses preuves. Notre délai médian de retrait des noms de domaine est de 5,3 heures, contre des jours pour la référence du secteur, et la précision de validation reste supérieure à 90 %, pour que les analystes consacrent leurs heures aux menaces confirmées plutôt qu’aux faux positifs. Trois partenariats soutiennent ce rythme :
- Google TCRP nous donne un examen prioritaire et la soumission groupée des retraits DMCA.
- La Cloudflare Abuse API révèle l’hébergeur réel derrière un domaine et automatise le signalement d’abus.
- Notre statut de partenaire Meta Trusted Reporting nous permet d’atteindre un taux de retrait de 99 % sur les publicités frauduleuses, d’après nos résultats d’actions suivis.
Notre objectif pour 2026 est l’automatisation complète par l’IA de tous les canaux DRP, pour que la vitesse de retrait progresse au même rythme que le volume d’attaques.
L’enjeu de fond nous ramène à l’asymétrie évoquée en ouverture. Nous fournissons ce service comme un résultat, pas comme un outil à faire tourner vous-même. Vous n’avez pas à constituer une équipe pour lire les flux d’enregistrements ou relancer les bureaux d’enregistrement. Nous assurons la détection, la validation et le retrait, et vous en rendons compte en des termes que votre conseil d’administration comprend déjà.
Pour conclure : usurpation de noms de domaine et protection de marque
L’usurpation de noms de domaine repose sur une prémisse simple : il coûte moins cher d’enregistrer un domaine similaire que de réparer les dégâts pour la marque visée. L’attaque réussit quand la détection est en retard sur la diffusion : c’est pourquoi les flux de surveillance qui font apparaître les menaces dès l’enregistrement comptent davantage que tout outil déployé après le clic d’un client. Vos enregistrements d’authentification bloquent la falsification, mais ne font rien contre les centaines de domaines quasi identiques qu’un attaquant peut créer contre votre marque. Demandez une démo pour voir comment nous réduisons le délai entre l’enregistrement et le retrait, et pourquoi la vitesse à ce stade fait passer la protection des noms de domaine du nettoyage réactif à une véritable prévention.
Questions fréquentes
Usurpation de noms de domaine ou falsification : quelle différence pour les équipes de protection de marque ?
L’usurpation de noms de domaine consiste à enregistrer des domaines qui ressemblent visuellement à votre marque (comme amaz0n.com), tandis que la falsification (spoofing) consiste à falsifier les en-têtes d’e-mail pour simuler votre domaine exact, sans rien enregistrer. L’usurpation vise la perception humaine et exige une surveillance des noms de domaine et des retraits, alors que la falsification vise les systèmes de messagerie et se bloque au niveau du protocole, avec SPF, DKIM et DMARC.
Combien de temps dure une procédure UDRP par rapport à un signalement d’abus auprès d’un hébergeur ?
Les procédures UDRP se règlent en deux mois environ, avec des taxes de dépôt qui commencent à quelques milliers de dollars : c’est plus rapide et moins coûteux qu’un contentieux pour les atteintes claires à une marque. Un signalement d’abus auprès de l’hébergeur peut mettre un contenu hors ligne en quelques heures quand une page de phishing récolte activement des identifiants : c’est pourquoi les équipes utilisent l’UDRP pour les cas nets et les signalements directs quand la vitesse prime.
Les protocoles d’authentification des e-mails peuvent-ils stopper les attaques par usurpation de noms de domaine ?
Non. SPF, DKIM et DMARC protègent les domaines que vous possédez en bloquant les messages qui falsifient votre domaine exact, mais ils n’ont aucune prise sur les domaines similaires que les attaquants enregistrent séparément. Un fraudeur qui exploite amazon-secure.com passe tous les contrôles d’authentification sans encombre, car ce domaine frauduleux envoie ses e-mails en son propre nom : c’est pourquoi la surveillance des noms de domaine doit venir s’ajouter aux protocoles d’authentification.
Quel est l’intérêt économique d’investir dans la protection contre l’usurpation de noms de domaine ?
Le coût d’une seule attaque par usurpation réussie dépasse régulièrement le budget annuel de surveillance que la plupart des marques y consacrent. Selon IBM, une fuite de données liée au phishing coûte en moyenne 4,8 millions de dollars par incident, et l’usurpation de marque a bondi de 360 % depuis 2020. Les dépenses de détection et de retrait sont faibles au regard de l’exposition aux fuites, de la responsabilité liée à la fraude et de l’érosion de la confiance des clients.
Quand les équipes juridiques doivent-elles privilégier la vitesse de retrait plutôt qu’une procédure UDRP ?
Privilégiez le retrait immédiat via un signalement d’abus auprès de l’hébergeur quand une page de phishing est en ligne et récolte activement des identifiants ou des données de paiement. L’UDRP convient aux cas de marque nets, où vous avez besoin d’un transfert ou d’une radiation définitifs mais pouvez vous permettre un délai de deux mois. La saisine des forces de l’ordre convient aux opérations organisées qui mènent des campagnes de fraude coordonnées sur plusieurs domaines.
Que signifie la précision de validation dans la surveillance des noms de domaine, et pourquoi est-elle importante ?
La précision de validation mesure la fréquence à laquelle un système de surveillance identifie correctement un domaine signalé comme une vraie menace plutôt qu’un faux positif. Un système peu précis submerge votre équipe d’enregistrements limites ou inoffensifs (domaines proches de la marque détenus par des entreprises légitimes, sites de fans ou revendeurs), obligeant les analystes à trier du bruit au lieu d’agir sur des menaces confirmées. Une précision élevée (90 % ou plus) signifie que les domaines envoyés dans votre file d’action justifient réellement une intervention : vos équipes juridiques et de protection de marque consacrent leur temps aux retraits plutôt qu’au tri. Pour les organisations qui surveillent des millions d’enregistrements par jour, la précision détermine directement le coût de la défense des droits : chaque faux positif qui arrive jusqu’à un examinateur humain est du temps que votre équipe ne peut pas consacrer à une campagne de phishing active.