Impersonificazione di dominio e brand spoofing: come individuare e fermare i domini falsi nel 2026
Come individuare e fermare l’impersonificazione di dominio e il brand spoofing: typosquatting, rimozioni e strategie di tutela nella guida 2026.
 Christopher ChaeHead of Marketing4 min di lettura
In questa pagina12
- L’impatto economico degli attacchi di impersonificazione di dominio
- Che cos’è l’impersonificazione di dominio?
- Impersonificazione di dominio e domain spoofing: le differenze
- Le tecniche di impersonificazione di dominio più usate dagli attaccanti
- Come funzionano gli attacchi di impersonificazione di dominio: dalla registrazione allo sfruttamento
- Individuare l’impersonificazione di dominio: strategie e strumenti di monitoraggio
- Protocolli di autenticazione email: SPF, DKIM e DMARC
- Strategie di rimozione dei domini: UDRP e rimedi legali
- Costruire un programma proattivo di protezione dei domini
- Come MarqVision ferma l’impersonificazione di dominio prima che cresca
- Considerazioni finali su impersonificazione di dominio e tutela del brand
- Domande frequenti
Tutti parlano della sicurezza email come di un problema risolto, una volta pubblicato il DMARC e blindata l’infrastruttura di invio. Ma quella configurazione non fa nulla contro le centinaia di domini che un attaccante può registrare domani contro il tuo brand. Proteggersi dall’impersonificazione di dominio non equivale a bloccare le intestazioni falsificate. Chi registra un dominio somigliante non falsifica il tuo dominio: ne crea uno nuovo, che supera l’autenticazione senza problemi perché invia posta a nome proprio. La tua policy DMARC non ha alcuna voce in capitolo su un dominio che non possiedi. Ecco perché un brand può avere un’igiene email perfetta e subire comunque campagne di phishing su domini frutto di typosquatting. Gli strumenti di mailbox intelligence contro l’impersonificazione e le funzioni di protezione dall’impersonificazione degli utenti aiutano a segnalare i mittenti sospetti a posteriori, ma la vera difesa comincia prima.
Devi adottare misure contro l’impersonificazione di dominio che intercettino le nuove registrazioni prima che vadano online, attivare un’intelligence contro l’impersonificazione che valuti il rischio in tempo reale e introdurre flussi di protezione che inviino le minacce confermate direttamente alla rimozione. Questa guida mostra come gli attaccanti costruiscono queste campagne, dalla registrazione allo sfruttamento, dove si trovano i punti ciechi della sicurezza email tradizionale e come attivare un monitoraggio che fa emergere i domini somiglianti quando sono ancora parcheggiati.
In breve:
- L’impersonificazione dei brand è cresciuta del 360% dal 2020 e il phishing è all’origine del 16% delle violazioni, ciascuna con un costo di 4,4 milioni di dollari.
- L’impersonificazione di dominio fa leva sulla percezione umana attraverso typosquatting, combosquatting e attacchi omografici.
- SPF, DKIM e DMARC fermano lo spoofing, ma non fanno nulla contro i domini somiglianti registrati dagli attaccanti.
- Individuare le minacce al momento della registrazione non costa quasi nulla; aspettare che le credenziali vengano rubate significa gestire una violazione.
- MarqVision analizza ogni giorno 100 milioni di nuovi domini, con un tempo mediano di rimozione di 5,3 ore e una precisione di convalida superiore al 90%.
L’impatto economico degli attacchi di impersonificazione di dominio
Il phishing resta la via principale con cui gli attaccanti ottengono l’accesso iniziale: rappresenta il 16% delle violazioni secondo il Cost of a Data Breach Report di IBM, e ogni incidente costa in media 4,4 milioni di dollari. I domini falsi sono al centro della maggior parte di queste campagne, perché è un dominio credibile a convincere un cliente o un dipendente a consegnare le proprie credenziali.
Il volume di questi attacchi è cresciuto in modo costante. L’impersonificazione dei brand è aumentata del 360% dal 2020: la probabilità che il tuo brand abbia già un gemello contraffatto in circolazione non è più un’ipotesi.
Per i team legali, di proprietà intellettuale e di tutela del brand, le conseguenze si distribuiscono su più voci di bilancio:
- Perdite economiche dirette. Il furto di credenziali e le frodi sui pagamenti veicolate da finte pagine di checkout erodono i ricavi e generano chargeback, rimborsi e obblighi di risarcimento per frode.
- Danni alla reputazione del brand. Quando un cliente viene truffato da un sito con il tuo logo, la colpa ricade su di te. L’attaccante è invisibile. Sulla porta c’è il tuo nome.
- Erosione della fiducia dei clienti. Le vittime di impersonificazione spesso smettono del tutto di acquistare, il che riduce silenziosamente il valore nel tempo del cliente e rende la riconquista molto più costosa della perdita iniziale.
- Esposizione normativa e legale. Nei settori soggetti a requisiti di protezione dei dati, come servizi finanziari, sanità e farmaceutica, una violazione che parte da un dominio contraffatto può farti rientrare negli obblighi di segnalazione del GDPR, del CCPA o di settore, con i relativi costi di audit e di comunicazione.
- Costo della risposta. Ogni incidente confermato avvia indagini, rimozioni, notifiche ai clienti e interventi correttivi che distolgono il team dalla tutela proattiva.
C’è un punto strategico nascosto in queste voci. IBM stima il costo medio di una violazione da phishing in 4,4 milioni di dollari. I programmi di rilevamento e rimozione dei domini impostori costano una frazione di quella cifra, ed è proprio questo calcolo a spostare la protezione dei domini dal centro di costo legale a una discussione sul rischio a livello di consiglio di amministrazione.
È questa asimmetria a sostenere il business case. La spesa necessaria per individuare e smantellare i domini impostori è modesta rispetto all’esposizione alle violazioni, alla responsabilità per frode e all’erosione della fiducia che una sola campagna attiva può produrre.
Che cos’è l’impersonificazione di dominio?
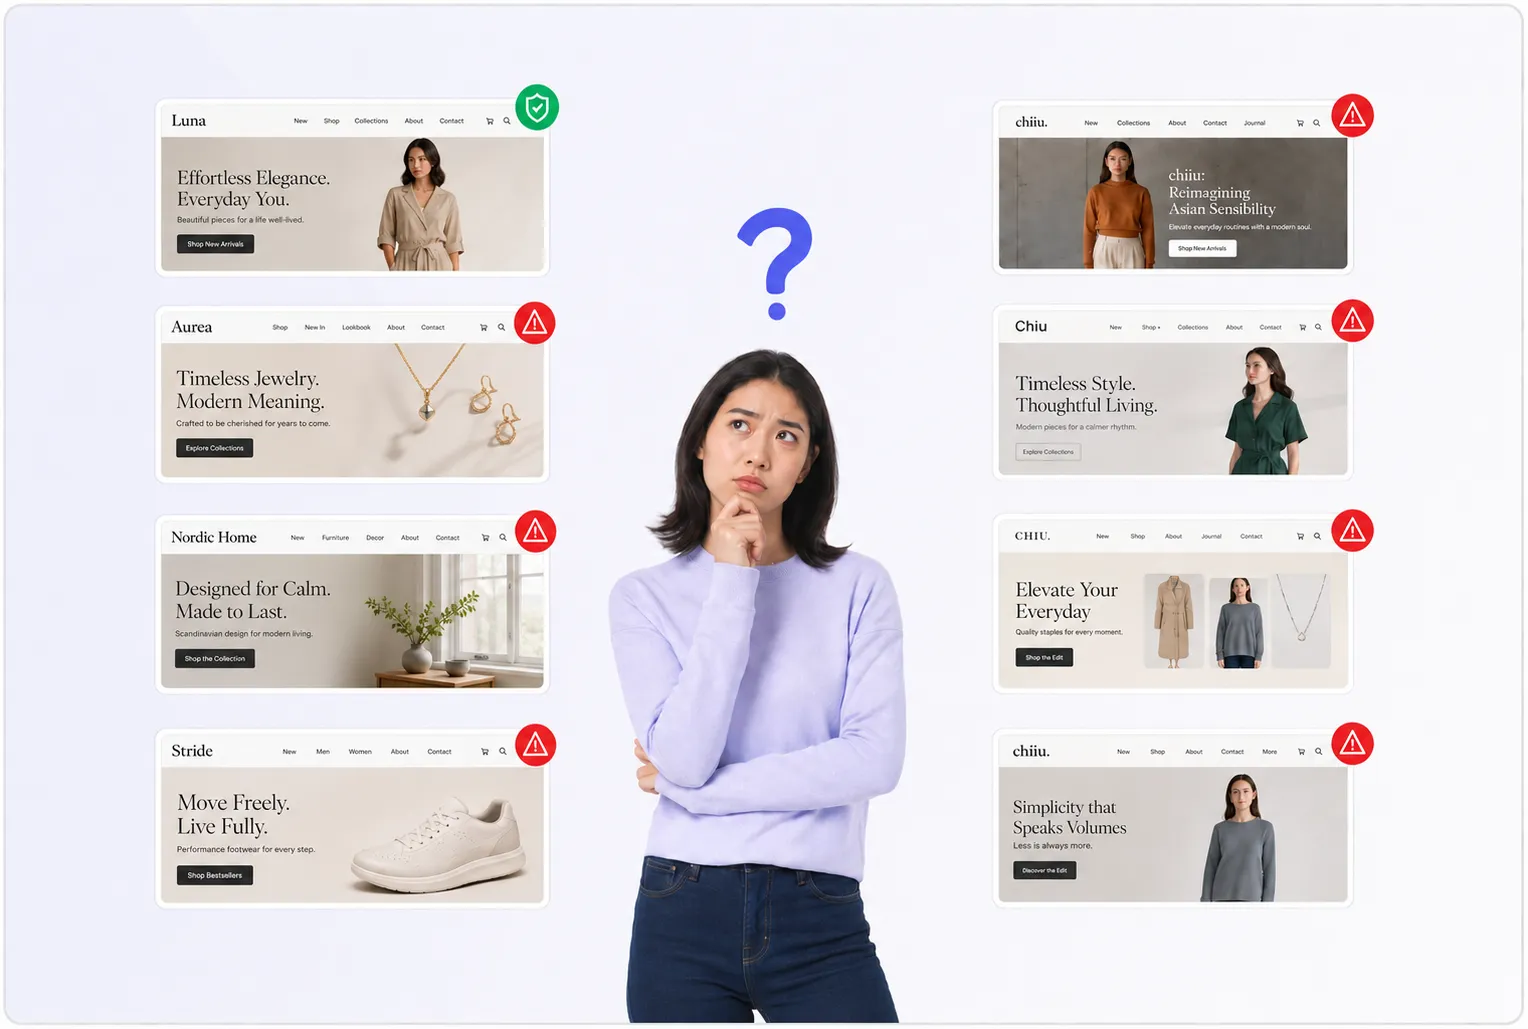
In sostanza, l’impersonificazione di dominio è un raggiro travestito da HTML. Un attaccante registra un dominio web abbastanza simile al tuo perché un cliente, un partner o uno dei tuoi dipendenti lo legga come legittimo. L’inganno sta nella somiglianza. Basta cambiare una lettera, aggiungere un trattino, accodare «secure» o «login» al nome del brand, e si ottiene un dominio che supera un’occhiata veloce pur non avendo nulla a che fare con la tua azienda.
Il meccanismo è semplice. Una volta online il dominio somigliante, l’attaccante lo collega a contenuti costruiti per ingannare. Questi contenuti assumono alcune forme ricorrenti:
- Portali di phishing che copiano la tua pagina di login e raccolgono le credenziali nel momento stesso in cui la vittima le digita.
- Negozi contraffatti che imitano il tuo flusso di checkout per catturare i dati di pagamento o vendere falsi a tuo nome.
- Pagine di marketing clonate che diffondono promozioni fraudolente, falsi numeri di assistenza o download di malware.
Il filo che le unisce è la barra degli indirizzi. La vittima si fida dell’URL, quindi si fida di tutto ciò che vi si carica sotto.
Conviene essere precisi su cosa sia questo attacco e cosa non sia. Questa categoria si basa sulla percezione e sull’errore umano, non sulla violazione di qualcosa di tecnico. L’attaccante non ha bisogno di compromettere i tuoi server, forzare il tuo sistema di posta o superare un firewall. Registra un dominio, costruisce una pagina convincente e aspetta che qualcuno legga male l’URL. La vulnerabilità sfruttata è l’attenzione, non l’infrastruttura.
Questa distinzione conta per il modo in cui ti difendi. Poiché l’impersonificazione si basa sulla somiglianza visiva, la superficie di attacco è enorme. Un singolo brand può essere preso di mira con centinaia di varianti ortografiche, domini di primo livello alternativi e trucchi con i sottodomini, ciascuno una registrazione separata su un’infrastruttura separata. Il dominio autentico resta intatto e perfettamente sicuro, mentre una rete parallela di falsi gli sottrae traffico.
L’indicazione pratica è che l’impersonificazione di dominio è un problema di abuso del brand prima ancora che di sicurezza. Il danno avviene fuori dal tuo perimetro, su domini che non possiedi e server che non puoi aggiornare. Non puoi colmare questa lacuna solo rafforzando i tuoi sistemi. Difendersi significa sorvegliare il web nel suo insieme alla ricerca di domini che sfruttano il tuo nome e agire prima che i clienti clicchino.
Impersonificazione di dominio e domain spoofing: le differenze
I due termini vengono usati come sinonimi, e questa imprecisione crea lacune reali nel modo in cui i team costruiscono le difese. Descrivono meccanismi di attacco distinti, che richiedono controlli distinti.
Il domain spoofing manipola le intestazioni delle email in modo che un messaggio sembri provenire dal tuo dominio, senza che l’attaccante registri nulla. Il campo del mittente riporta esattamente il tuo dominio. Non c’è alcun dominio falso da trovare, perché l’attaccante falsifica la riga «da» sulla posta inviata dalla propria infrastruttura. L’inganno prende di mira i server di posta e i segnali di fiducia che si trasmettono.
L’impersonificazione di dominio funziona al contrario. L’attaccante registra un dominio web davvero nuovo, abbastanza simile al tuo da superare un’occhiata, e lo usa per inviare posta, ospitare pagine o pubblicare annunci. Il dominio esiste, appartiene a qualcuno e si trova su un’infrastruttura che puoi rintracciare e contestare.
Un modo utile per inquadrarlo: lo spoofing è pensato per ingannare i sistemi, l’impersonificazione per ingannare le persone. Questa distinzione determina quali controlli funzionano davvero contro ciascuno.
La conseguenza pratica si vede nelle difese. Lo spoofing si può bloccare a livello di protocollo, perché un record di autenticazione configurato correttamente indica ai server riceventi di rifiutare la posta che falsifica il tuo dominio. Una volta pubblicati e applicati questi record, un messaggio contraffatto viene respinto prima di arrivare nella casella di posta.
L’impersonificazione scivola oltre quegli stessi controlli. Un dominio somigliante supera l’autenticazione senza problemi, perché è una registrazione legittima che invia posta dai propri record convalidati. Nell’intestazione non c’è nulla di falsificato. La tua policy DMARC non ha alcuna voce in capitolo su un dominio che non possiedi.
Ecco perché uno stack pensato per la sicurezza email può fermare una minaccia senza mai vedere l’altra. L’autenticazione chiude la porta allo spoofing. Non fa nulla contro le centinaia di domini somiglianti che un attaccante può registrare contro il tuo brand, ognuno dei quali richiede una ricerca attiva e una rimozione, non un controllo dell’intestazione.
Le tecniche di impersonificazione di dominio più usate dagli attaccanti
Quando un report sui domini arriva sulla tua scrivania, le voci segnalate tendono a rientrare in alcuni schemi riconoscibili. Conoscere il meccanismo dietro ciascuno ti aiuta a separare più in fretta le minacce reali dal rumore.
Typosquatting
Il typosquatting punta sulle dita frettolose e sugli sguardi distratti. Gli attaccanti registrano domini che riproducono gli errori di battitura più comuni, così un visitatore che sbaglia di un carattere il nome del tuo brand finisce comunque in un luogo controllato dall’attaccante. Le varianti si raggruppano in tre mosse:
- Sostituzione di caratteri, in cui una singola lettera viene scambiata, come gooogle che diventa goggle o una l minuscola al posto di una I maiuscola.
- Omissione di caratteri, in cui una lettera viene eliminata, trasformando marqvision in marqvison.
- Aggiunta di caratteri, in cui si aggiunge una lettera in più, come in amazonn.com.
Combosquatting
Il combosquatting mantiene corretto il nome del brand e vi aggiunge una parola dal suono ufficiale. Domini come amazon-onlineshop.com, paypal-secure.com o yourbrand-support.net sembrano pagine di servizio plausibili, ed è proprio per questo che funzionano sui clienti che cercano un login o un portale per i rimborsi. Poiché il marchio resta intatto, spesso sfuggono ai filtri tarati solo sugli errori di ortografia.
Attacchi omografici
Gli attacchi omografici sfruttano il fatto che le lettere di alfabeti non latini possono apparire identiche a quelle latine. La «a» cirillica appare all’occhio umano uguale alla «a» latina, quindi un attaccante può registrare un dominio che sembra corretto lettera per lettera ma è composto da caratteri sottostanti del tutto diversi. Una registrazione che si legge «apple.com» potrebbe contenere in realtà una vocale cirillica, invisibile nella barra degli indirizzi ma diretta verso un server fraudolento. Poiché i caratteri sembrano identici all’occhio umano, l’ispezione visiva da sola non basta. Solo un rilevamento automatico che legge la codifica dei caratteri può individuare la differenza in modo affidabile.
Abuso dei sottodomini
L’ultimo schema non richiede affatto di registrare un dominio somigliante. Gli attaccanti creano sottodomini su servizi di hosting legittimi o su site builder gratuiti, producendo URL come yourbrand.weebly-host.com o login-yourbrand.firebaseapp.com. Il dominio principale appartiene a un fornitore affidabile, quindi la pagina eredita un certo grado di credibilità, e il monitoraggio standard che controlla solo le nuove registrazioni di primo livello può non accorgersene. Esaminare l’attività dei sottodomini sulle infrastrutture condivise chiude questo punto cieco.
In pratica, le campagne più dannose combinano questi metodi. Una singola operazione può abbinare una base omografica a un suffisso da combosquatting e poi ospitare il contenuto su un sottodominio abusato, aggirando qualsiasi difesa che cerca un solo trucco.
Come funzionano gli attacchi di impersonificazione di dominio: dalla registrazione allo sfruttamento
Ogni campagna di impersonificazione segue lo stesso percorso, e ogni fase lascia una finestra in cui un team attento può intervenire prima che una vittima carichi la pagina. Comprendere questa sequenza è ciò che trasforma la pulizia reattiva in un’interruzione precoce.
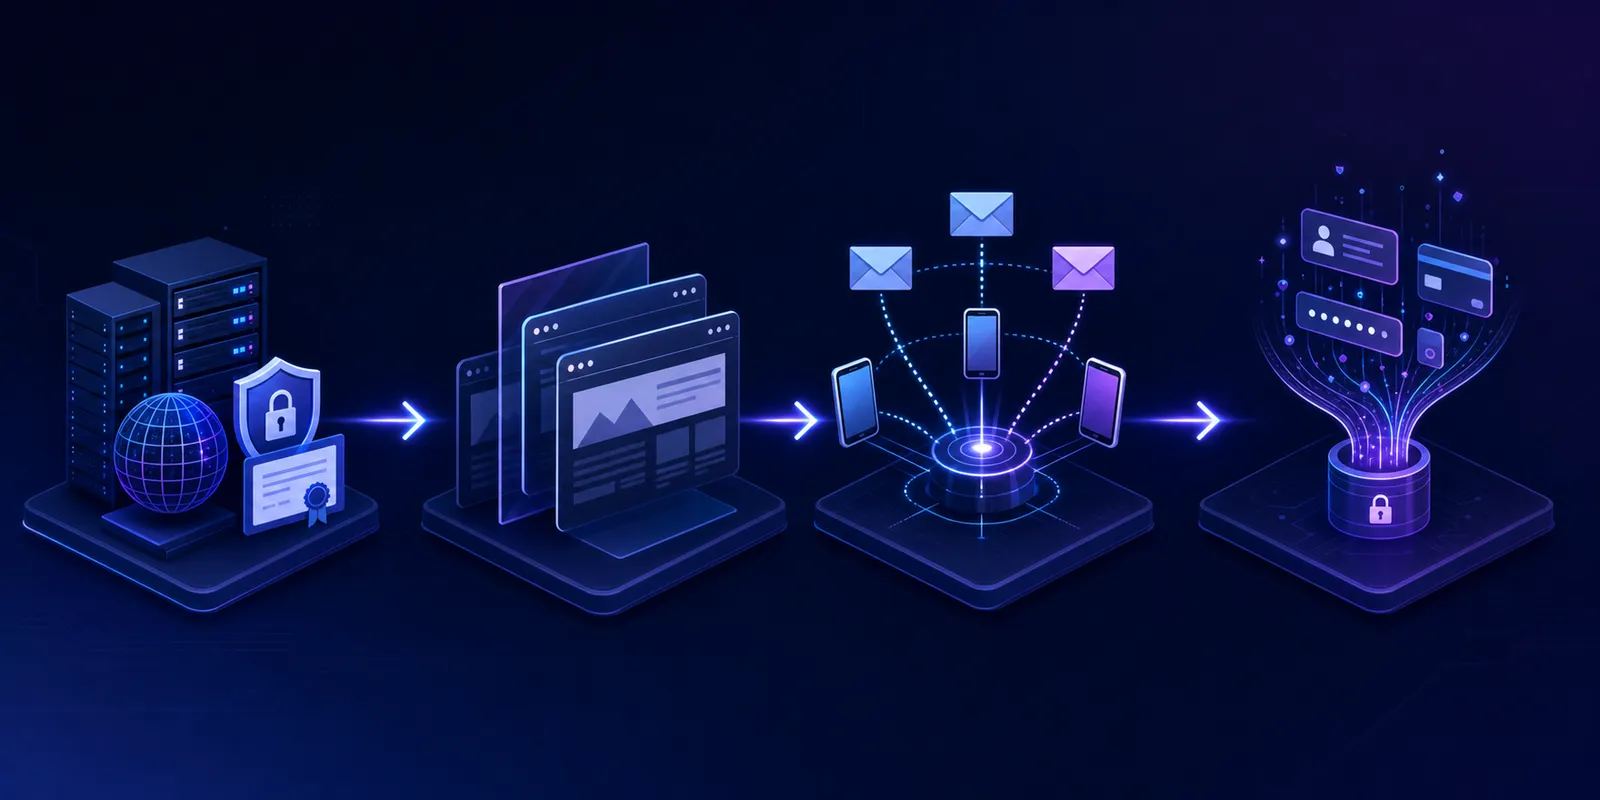
Tutto inizia con la registrazione. Gli attaccanti acquistano domini somiglianti in blocco tramite registrar a basso costo e spesso li parcheggiano presso provider di bulletproof hosting che ignorano le segnalazioni di abuso e proteggono l’identità dell’operatore. La scala è difficile da sopravvalutare. Una campagna ha attivato quasi 200.000 siti fraudolenti in 20 giorni, prova che queste operazioni si basano su pipeline di registrazione automatizzate, non su interventi manuali isolati. È il momento più precoce ed economico per intervenire, perché un dominio appena registrato e non ancora online può essere segnalato in una watchlist prima che compaia qualsiasi contenuto.
Poi arriva l’attivazione. Con strumenti di scraping automatizzati, gli attaccanti clonano in blocco il tuo sito reale, copiando logo, layout, testi e flusso di checkout in una replica perfetta al pixel. Il falso può essere pronto in pochi minuti. Un dominio parcheggiato ieri può servire oggi una pagina di login funzionante, ed è per questo che una latenza di rilevamento misurata in giorni lascia un vuoto enorme.
Segue la distribuzione, in cui il dominio viene messo davanti alle vittime attraverso più canali contemporaneamente:
- Email di phishing inviate dal dominio somigliante o da un mittente collegato.
- Campagne SMS con link al sito clonato, camuffate da avviso di consegna o notifica sull’account.
- Annunci a pagamento malevoli che comprano la cima dei risultati di ricerca per il nome del tuo brand.
Ogni canale è una superficie di rilevamento separata, e intercettare il dominio nella fase di distribuzione è comunque meglio che farlo dopo che un cliente ha digitato la password.
La fase finale è lo sfruttamento, ed è quella in cui il tempo scorre più veloce. Quando una vittima inserisce credenziali o dati di pagamento, o scarica un payload, l’attaccante ha ottenuto ciò che cercava. Le credenziali rubate vengono date in pasto a sistemi automatizzati che le provano su altri servizi nel giro di minuti, molto prima che la vittima si accorga di qualcosa. Le frodi sui pagamenti e la distribuzione di malware seguono la stessa tempistica compressa.
La lezione è che il valore di un intervento cala bruscamente quanto più avanti lungo questo percorso si agisce. Fermare un dominio alla registrazione non costa quasi nulla. Fermarlo dopo che le credenziali sono state rubate significa che non stai più prevenendo l’attacco: stai gestendo una violazione.
Individuare l’impersonificazione di dominio: strategie e strumenti di monitoraggio
Il rilevamento fa la differenza tra intercettare un dominio falso quando è ancora parcheggiato e scoprirlo dopo che un cliente è già stato truffato. Il monitoraggio dei domini di phishing consiste nell’analisi continua delle nuove registrazioni di dominio e dei log dei certificati, per far emergere i domini somiglianti man mano che compaiono. Un approccio reattivo aspetta che l’attacco si manifesti prima di rispondere, mentre il monitoraggio segnala il dominio malevolo nel momento in cui viene registrato. Un programma replicabile si appoggia a più fonti contemporaneamente, ognuna delle quali coglie ciò che le altre non vedono.
Log di Certificate Transparency
Ogni volta che un truffatore ottiene un certificato TLS per un dominio somigliante, l’emissione viene registrata in un log pubblico, in sola aggiunta. La Certificate Transparency è stata creata perché chiunque possa monitorare e verificare l’emissione dei certificati, migliorando molto la capacità di individuare un certificato emesso per un dominio che sfrutta il tuo nome. Sorvegliare questi log alla ricerca delle parole chiave del tuo brand fa spesso emergere un falso prima ancora che il contenuto vada online, perché gli attaccanti tendono a procurarsi un certificato durante la configurazione.
Feed dei domini appena registrati
I dati di registrazione in blocco, pubblicati di continuo da registri e aggregatori, ti permettono di controllare le nuove registrazioni alla ricerca di varianti del tuo marchio entro poche ore dall’ingresso del dominio nel file di zona. Combinati con gli schemi di typosquatting e combosquatting visti sopra, questi feed trasformano il flusso quotidiano di registrazioni in una breve lista di candidati da esaminare.
Analisi delle query DNS
Anche il comportamento di risoluzione racconta qualcosa. Un dominio che inizia improvvisamente a ricevere un volume di query, o che si risolve su un’infrastruttura già legata a operazioni di phishing note, segnala una campagna che passa dalla preparazione alla distribuzione. Seguire questi schemi ti aiuta a distinguere un segnaposto parcheggiato da un dominio che sta attivamente attirando vittime.
Feed di threat intelligence
I feed aggregati mettono in comune le osservazioni di molte organizzazioni, così un dominio somigliante segnalato mentre attacca un brand può mettere in guardia gli altri. Integrare questa intelligence condivisa nel monitoraggio estende la tua visibilità ben oltre ciò che i tuoi log possono coprire e segnala i cluster di infrastrutture riutilizzati da più operazioni fraudolente.
Monitoraggio delle parole chiave del brand
Non tutte le impersonificazioni iniziano con una registrazione che puoi intercettare in un feed. Analizzare i risultati dei motori di ricerca, gli annunci a pagamento e i canali social alla ricerca del nome del tuo brand fa emergere i falsi che raggiungono le vittime tramite la promozione, compresi gli annunci malevoli che si comprano un posto sopra la tua inserzione reale.
Nessuna fonte coglie tutto. I programmi che funzionano davvero incrociano i segnali di tutte queste fonti, assegnando un punteggio alle corrispondenze e smistandole in modo che gli analisti dedichino il loro tempo alle minacce confermate invece di setacciare dati grezzi.
Protocolli di autenticazione email: SPF, DKIM e DMARC
La difesa contro lo spoofing vista prima si basa su tre record che pubblichi nelle impostazioni DNS. Insieme indicano ai server di posta riceventi se un messaggio che dichiara di provenire dal tuo dominio è autentico. Configurati correttamente, chiudono la porta agli attaccanti che falsificano esattamente il tuo dominio.
Ognuno gestisce una parte diversa del controllo:
- SPF (Sender Policy Framework) elenca gli indirizzi IP autorizzati a inviare posta per conto del tuo dominio. Quando arriva un messaggio, il server ricevente consulta il tuo record SPF e verifica che il server mittente sia nella lista approvata. Se non c’è, il messaggio non supera il controllo.
- DKIM (DomainKeys Identified Mail) applica una firma crittografica a ogni messaggio in uscita. Il server ricevente verifica la firma con una chiave pubblica presente nel tuo DNS, confermando sia che la posta proviene davvero dal tuo dominio sia che nessuno l’ha modificata durante il transito.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) si colloca sopra gli altri due. Controlla i risultati di SPF e DKIM e indica ai server riceventi cosa fare con la posta che non li supera: monitorarla, metterla in quarantena o rifiutarla del tutto. Ti invia inoltre report su chi sta inviando posta a tuo nome, facendo emergere abusi che altrimenti non vedresti mai.
Cloudflare li descrive come i record che aiutano ad autenticare i mittenti email verificando che un messaggio provenga davvero dal dominio dichiarato. Pubblica tutti e tre e applica una policy DMARC rigorosa, e un messaggio che falsifica il tuo dominio verrà respinto prima di arrivare nella casella di posta.
Ecco il limite su cui inciampano molti team. Questi protocolli proteggono i domini che possiedi. Non hanno alcun effetto su quelli che non possiedi. Un attaccante che registra un dominio somigliante configura i propri record SPF e DKIM, firma correttamente la sua posta di phishing e supera ogni controllo di autenticazione del server ricevente. Non c’è nulla di falsificato, perché il dominio fraudolento invia posta a nome proprio.
Quindi una configurazione di autenticazione email del tutto blindata ferma un solo abuso: qualcuno che si spaccia esattamente per il tuo dominio. Non fa nulla contro le centinaia di registrazioni quasi identiche che un attaccante può creare contro il tuo brand. Considera SPF, DKIM e DMARC per quello che sono, le fondamenta, e riconosci la lacuna che lasciano aperta. I domini somiglianti vanno comunque trovati, e i record di autenticazione non possono farlo al posto tuo.
Strategie di rimozione dei domini: UDRP e rimedi legali
Una volta confermato un dominio impostore, la domanda è quale leva usare. Il rimedio giusto dipende da cosa sta facendo il dominio, da quanto in fretta deve essere rimosso e da quanto è solida la tua rivendicazione sul marchio.
Procedure UDRP (Uniform Domain-Name Dispute-Resolution Policy)
La Uniform Domain-Name Dispute-Resolution Policy (UDRP) è una procedura creata da ICANN per risolvere le controversie sulla registrazione dei domini. È molto più rapida ed economica di una causa: si basa su un unico scambio di atti, deciso da esperti di diritto dei marchi e di controversie sui domini. Un caso tipico si chiude in circa due mesi, e le tasse di deposito presso fornitori come WIPO partono da poche migliaia di dollari per una pratica con un solo dominio e un solo esperto, ben al di sotto del costo di un contenzioso.
Per vincere, in genere devi dimostrare tre cose: che il dominio è identico o confondibile con il tuo marchio, che il registrante non ha alcun interesse legittimo e che il dominio è stato registrato e usato in malafede. La guida alla procedura di WIPO spiega cosa richiede ciascun elemento. La UDRP è adatta soprattutto ai casi netti, in cui un dominio somigliante sfrutta chiaramente un marchio registrato con un’evidente malafede. Porta al trasferimento o alla cancellazione del dominio, non a un risarcimento.
Segnalazioni di abuso a provider di hosting e registrar
Quando una pagina di phishing è online e sta raccogliendo credenziali in questo momento, la UDRP è troppo lenta. Una segnalazione di abuso al provider di hosting o al registrar può mettere offline il contenuto in poche ore. La maggior parte dei provider ha canali per gli abusi obbligati ad agire sulle segnalazioni confermate di phishing e di violazione del marchio, e una segnalazione ben documentata che indica la frode in corso porta di solito alla sospensione più in fretta di qualsiasi procedura formale. Se il primo contatto si arena, passa al registrar di riferimento e poi al registro che gestisce il dominio di primo livello interessato.
Segnalazione alle forze dell’ordine
Le operazioni organizzate che gestiscono frodi sui pagamenti, furto di credenziali o distribuzione di malware sconfinano nel penale. Segnalarle alle forze dell’ordine o a un’unità nazionale contro il cybercrimine mette nel mirino l’operatore, non il singolo dominio. È una strada lenta, da riservare a obiettivi di alto valore che gestiscono campagne coordinate su molti domini.
Raccolta delle prove
Ognuno di questi rimedi si regge sulla documentazione. Prima di presentare qualsiasi cosa, raccogli le prove e annota data e ora:
- Screenshot a pagina intera del contenuto illecito, con l’URL visibile.
- Il codice HTML completo e gli eventuali asset del brand clonati.
- I record WHOIS che identificano registrante, registrar e data di registrazione.
- I record DNS e di hosting che collegano il dominio alla sua infrastruttura.
- Le prove del danno ai consumatori, come email di phishing o reclami per frode.
Raccogli tutto nel momento in cui confermi la minaccia, perché un truffatore che avverte la pressione può rimuovere la pagina e cancellare le tue prove nel giro di una notte.
Costruire un programma proattivo di protezione dei domini
I team che restano un passo avanti all’impersonificazione smettono di trattare ogni rimozione come un evento isolato e iniziano a gestire la difesa dei domini come una capacità permanente. Il cambiamento comincia prima che compaia qualsiasi minaccia.
Parti dalla registrazione difensiva. Acquista tu stesso le varianti più ovvie del tuo brand, compresi gli errori di ortografia comuni, i domini di primo livello più trafficati e le combinazioni con «secure» o «login» a cui un attaccante penserebbe per prime. Possederle direttamente le toglie dal bacino che un truffatore può registrare contro di te, e il costo annuale di qualche decina di nomi è irrisorio rispetto a una sola campagna di phishing attiva.
La registrazione da sola copre una fetta ridotta. Il resto dipende da un flusso di monitoraggio che lavori di continuo e convogli ciò che trova in una coda ordinata per priorità. Una pipeline efficace fa alcune cose in sequenza:
- Acquisisce i feed di rilevamento visti sopra e assegna a ogni corrispondenza un punteggio di rischio, pesando una pagina di phishing attiva più di un segnaposto parcheggiato.
- Invia i domini ad alto rischio confermati direttamente alla rimozione, mentre trattiene i casi ambigui per una revisione umana.
- Segue ogni dominio dal rilevamento alla rimozione, perché nulla resti in sospeso.
Qui conta l’equilibrio tra automazione e giudizio. L’automazione gestisce il volume, esaminando migliaia di registrazioni che nessun analista potrebbe leggere a mano. Il giudizio umano gestisce i casi limite, le valutazioni di marchio al confine e le operazioni coordinate che richiedono un investigatore invece di una regola.
La protezione dei domini fallisce anche quando resta chiusa in un solo team. Le minacce toccano ufficio legale, IT, marketing e assistenza clienti, quindi il programma deve coinvolgerli tutti e quattro. L’ufficio legale gestisce le rivendicazioni sui marchi e le richieste di rimozione. L’IT gestisce i record di autenticazione e il DNS. Il marketing segnala le impersonificazioni che emergono nella ricerca a pagamento e sui social. L’assistenza è spesso la prima a sentir parlare di una truffa da un cliente confuso, il che la rende un canale di allerta precoce da collegare alla coda.
Quando ti affidi a un servizio esterno, valutalo con una checklist chiara: copertura del rilevamento su domini, sottodomini, annunci e social; precisione di convalida che mantenga bassi i falsi positivi; velocità di rimozione misurata in ore, non in giorni; rapporti con registrar e provider di hosting che accelerino le rimozioni.
Infine, riporta i risultati del programma ai vertici in termini che un dirigente riconosce. Il tempo medio di rimozione, il volume di minacce confermate rimosse e l’andamento dell’impersonificazione attiva contro il tuo brand traducono le azioni di tutela in una riduzione del rischio leggibile dal consiglio di amministrazione, il che mantiene finanziata la protezione dei domini come parte dell’integrità del brand, invece di lasciarla sepolta come voce di spesa nella sicurezza.
Come MarqVision ferma l’impersonificazione di dominio prima che cresca
Tutto ciò che hai letto finora descrive il lavoro. Il nostro modulo Digital Risk Protection è il modo in cui lo svolgiamo alla scala che la minaccia richiede davvero, intercettando i domini somiglianti nella fase di registrazione vista sopra invece che dopo il clic di un cliente.
Il rilevamento parte ampio. Monitoriamo 1,3 miliardi di domini tra registrazioni gTLD, ccTLD e sTLD, e la nostra Domain Watchlist analizza ogni giorno 100 milioni di domini appena registrati, assegnando a ciascuno un punteggio con modelli di rischio basati sull’AI che segnalano le varianti che sfruttano il tuo brand. Seguiamo ogni giorno 5 milioni di domini nuovi o aggiornati, così un dominio con un errore di battitura o una combinazione appena registrato emerge quando è ancora parcheggiato, prima che vada online qualsiasi contenuto.
La copertura va oltre i domini. Lo stesso modulo sorveglia la pubblicità a pagamento su Meta e Google, i canali social e i contenuti dei siti web, intercettando sia i siti di phishing costruiti per rubare credenziali sia i siti e-commerce contraffatti che si spacciano per rivenditori autorizzati.
È sulla velocità che il programma dimostra il suo valore. Il nostro tempo mediano di risposta per le rimozioni di domini è di 5,3 ore, contro uno standard di settore misurato in giorni, e la precisione di convalida resta sopra il 90%, così gli analisti dedicano il loro tempo alle minacce confermate invece che ai falsi positivi. Tre partnership sostengono questo ritmo:
- Google TCRP ci garantisce revisione prioritaria e invio in blocco per le rimozioni DMCA.
- L’Abuse API di Cloudflare rivela il vero provider di hosting dietro un dominio e automatizza la segnalazione di abuso.
- Il nostro status di partner Meta Trusted Reporting garantisce un tasso di rimozione del 99% sugli annunci fraudolenti, in base ai risultati di tutela che monitoriamo.
Il nostro obiettivo per il 2026 è la piena automazione con l’AI su tutti i canali DRP, così la velocità di rimozione continua a crescere insieme al volume degli attacchi.
Il punto più profondo riporta all’asimmetria con cui si è aperto questo articolo. Lo offriamo come risultato, non come uno strumento che devi gestire tu. Non devi organizzare un team per leggere i feed di registrazione o rincorrere i registrar. Ci occupiamo noi di rilevamento, convalida e rimozione, e te ne rendiamo conto in termini che il tuo consiglio di amministrazione comprende già.
Considerazioni finali su impersonificazione di dominio e tutela del brand
L’impersonificazione di dominio si basa su una premessa semplice: registrare un dominio somigliante costa meno di quanto costi al brand preso di mira rimediare. L’attacco riesce quando il rilevamento resta indietro rispetto alla distribuzione, ed è per questo che i feed di monitoraggio che fanno emergere le minacce al momento della registrazione contano più di qualsiasi strumento adottato dopo il clic di un cliente. I tuoi record di autenticazione fermano lo spoofing, ma non fanno nulla contro le centinaia di domini quasi identici che un attaccante può creare contro il tuo marchio. Richiedi una demo per vedere come riduciamo la finestra tra registrazione e rimozione, e perché la velocità in quella fase trasforma la protezione dei domini da pulizia reattiva a vera prevenzione.
Domande frequenti
Impersonificazione di dominio o spoofing: cosa cambia per i team di tutela del brand?
L’impersonificazione di dominio consiste nel registrare domini somiglianti che ricordano visivamente il tuo brand (come amaz0n.com), mentre lo spoofing falsifica le intestazioni email per imitare esattamente il tuo dominio senza registrare nulla. L’impersonificazione fa leva sulla percezione umana e richiede monitoraggio dei domini e rimozione, mentre lo spoofing prende di mira i sistemi di posta e si ferma a livello di protocollo con SPF, DKIM e DMARC.
Quanto dura in genere una procedura UDRP rispetto alle segnalazioni di abuso ai provider di hosting?
Le procedure UDRP si chiudono in circa due mesi, con tasse di deposito a partire da poche migliaia di dollari, il che le rende più rapide ed economiche di un contenzioso per le violazioni di marchio evidenti. Le segnalazioni di abuso ai provider di hosting possono mettere offline il contenuto in poche ore quando il phishing sta raccogliendo credenziali, ed è per questo che i team usano la UDRP per i casi netti e le segnalazioni dirette quando la velocità conta di più.
I protocolli di autenticazione email possono fermare gli attacchi di impersonificazione di dominio?
No. SPF, DKIM e DMARC proteggono i domini che possiedi bloccando i messaggi falsificati che usano esattamente il tuo dominio, ma non hanno alcun effetto sui domini somiglianti registrati separatamente dagli attaccanti. Un truffatore che gestisce amazon-secure.com supera senza problemi tutti i controlli di autenticazione, perché quel dominio fraudolento invia posta a nome proprio. Per questo serve il monitoraggio dei domini in aggiunta ai protocolli di autenticazione.
Qual è il business case per investire nella protezione dall’impersonificazione di dominio?
Il costo di un solo attacco di impersonificazione riuscito supera regolarmente il budget annuale di monitoraggio che la maggior parte dei brand stanzia. IBM riporta che le violazioni da phishing costano in media 4,8 milioni di dollari per incidente, mentre l’impersonificazione dei brand è cresciuta del 360% dal 2020. La spesa per rilevamento e rimozione è modesta rispetto all’esposizione alle violazioni, alla responsabilità per frode e all’erosione della fiducia dei clienti.
Quando i team legali dovrebbero privilegiare la velocità di rimozione rispetto alla UDRP?
Punta sulla rimozione immediata tramite segnalazioni di abuso ai provider di hosting quando una pagina di phishing è online e sta raccogliendo attivamente credenziali o dati di pagamento in questo momento. La UDRP è adatta ai casi di marchio netti, in cui serve un trasferimento o una cancellazione definitivi ma puoi permetterti i due mesi di attesa. La segnalazione alle forze dell’ordine è indicata per le operazioni organizzate che gestiscono campagne di frode coordinate su più domini.
Che cosa significa precisione di convalida nel monitoraggio dell’impersonificazione di dominio, e perché è importante?
La precisione di convalida misura quanto spesso un sistema di monitoraggio identifica correttamente un dominio segnalato come minaccia reale anziché come falso positivo. Un sistema poco preciso sommerge il team di registrazioni dubbie o innocue (domini vicini al brand di proprietà di aziende legittime, siti di fan o rivenditori), costringendo gli analisti a smistare rumore invece di agire sulle minacce confermate. Una precisione elevata (pari o superiore al 90%) significa che i domini inviati alla tua coda di tutela meritano davvero un intervento, così i team legali e di tutela del brand dedicano il loro tempo alle rimozioni invece che allo smistamento. Per le organizzazioni che svolgono un monitoraggio ad alto volume su milioni di registrazioni giornaliere, la precisione determina direttamente il costo della tutela: ogni falso positivo che arriva a un revisore umano è tempo che il team non può dedicare a una campagna di phishing attiva.