Piratería de APK: los riesgos de los MOD APK - junio de 2026
La piratería de APK cuesta millones a las empresas. Entiende las amenazas de los MOD APK y aplica estrategias de protección probadas para tu app. (junio de 2026)
 Ryan Williams4 min de lectura
En esta página6
Las apps de Android son un producto clave para innumerables empresas. De los videojuegos y las apps de video en streaming a servicios esenciales del sector financiero y sanitario, y todo lo que hay entre medias, empresas de todos los sectores prestan servicios a los miles de millones de dispositivos Android activos en todo el mundo.
En 2026, estas apps se enfrentan a una amenaza de piratería importante. Es una forma de piratería de medios, en la que la distribución no autorizada de contenido digital socava tanto los ingresos como la seguridad de los usuarios.
Portales de descarga de APK dedicados, como APKPure, clones de APKMirror y foros como los hilos de XDA, alojan versiones modificadas de muchas apps de marca, conocidas como MOD APK. Estas apps modificadas dan a los usuarios acceso gratuito a funciones de pago, eliminan los anuncios y ofrecen otras ventajas, mientras ponen en peligro la seguridad de esos mismos usuarios.
El crecimiento de la piratería de APK debería preocupar mucho a cualquier empresa con una app en el ecosistema Android. Por suerte, hay solución.
En este artículo ofrecemos una visión general de los MOD APK: qué son, cómo se crean y qué riesgos suponen para las empresas y para los usuarios.
En resumen:
- Los MOD APK son apps de Android modificadas que eliminan la seguridad, desbloquean funciones de pago y a menudo inyectan malware, y se difunden a través de sitios y foros fuera de los controles de seguridad de Google Play.
- Los piratas pueden crackear tu app en las 24-48 horas siguientes a su lanzamiento con ataques en tres fases: extraen el APK de Google Play, eliminan las comprobaciones de licencia e insertan código malicioso, y después distribuyen los archivos reempaquetados en sitios ilegales.
- Las apps de videojuegos, de suscripción y financieras son las que más riesgo corren. Los MOD APK esquivan por completo las compras dentro de la app, eliminan los muros de suscripción e insertan keyloggers que capturan las credenciales y los datos de transacciones de los usuarios.
- La ofuscación de código con ProGuard/R8, la validación en el servidor mediante endpoints de backend y la detección de manipulación con la Play Integrity API crean capas de defensa que funcionan con independencia de la seguridad de Google Play.
- La IA de MarqVision detecta y retira apps pirateadas rastreando más de 1500 sitios de distribución, y reduce el tiempo de detección de semanas de búsqueda manual a alertas automatizadas en minutos.
¿Qué son los APK y los MOD APK?
Un APK (Android Package Kit) es el formato de archivo que usa el sistema operativo Android para distribuir e instalar apps móviles. Cuando un usuario descarga una app de Google Play Store, en realidad descarga un archivo APK. El archivo contiene todos los componentes que la app necesita para funcionar correctamente en los dispositivos.
Ten en cuenta que un APK y una app no son lo mismo. Dicho de forma sencilla, el usuario descarga el APK, el instalador desempaqueta los archivos que contiene y la app se instala a partir de esos archivos.
Los MOD APK son versiones modificadas de un APK. Son versiones no oficiales de apps alteradas por alguien distinto del desarrollador original, normalmente para desbloquear funciones premium, eliminar anuncios o añadir funciones nuevas. En resumen, los MOD APK son una forma popular de obtener acceso completo a apps de Android sin pagar.
Cómo funciona la piratería de APK
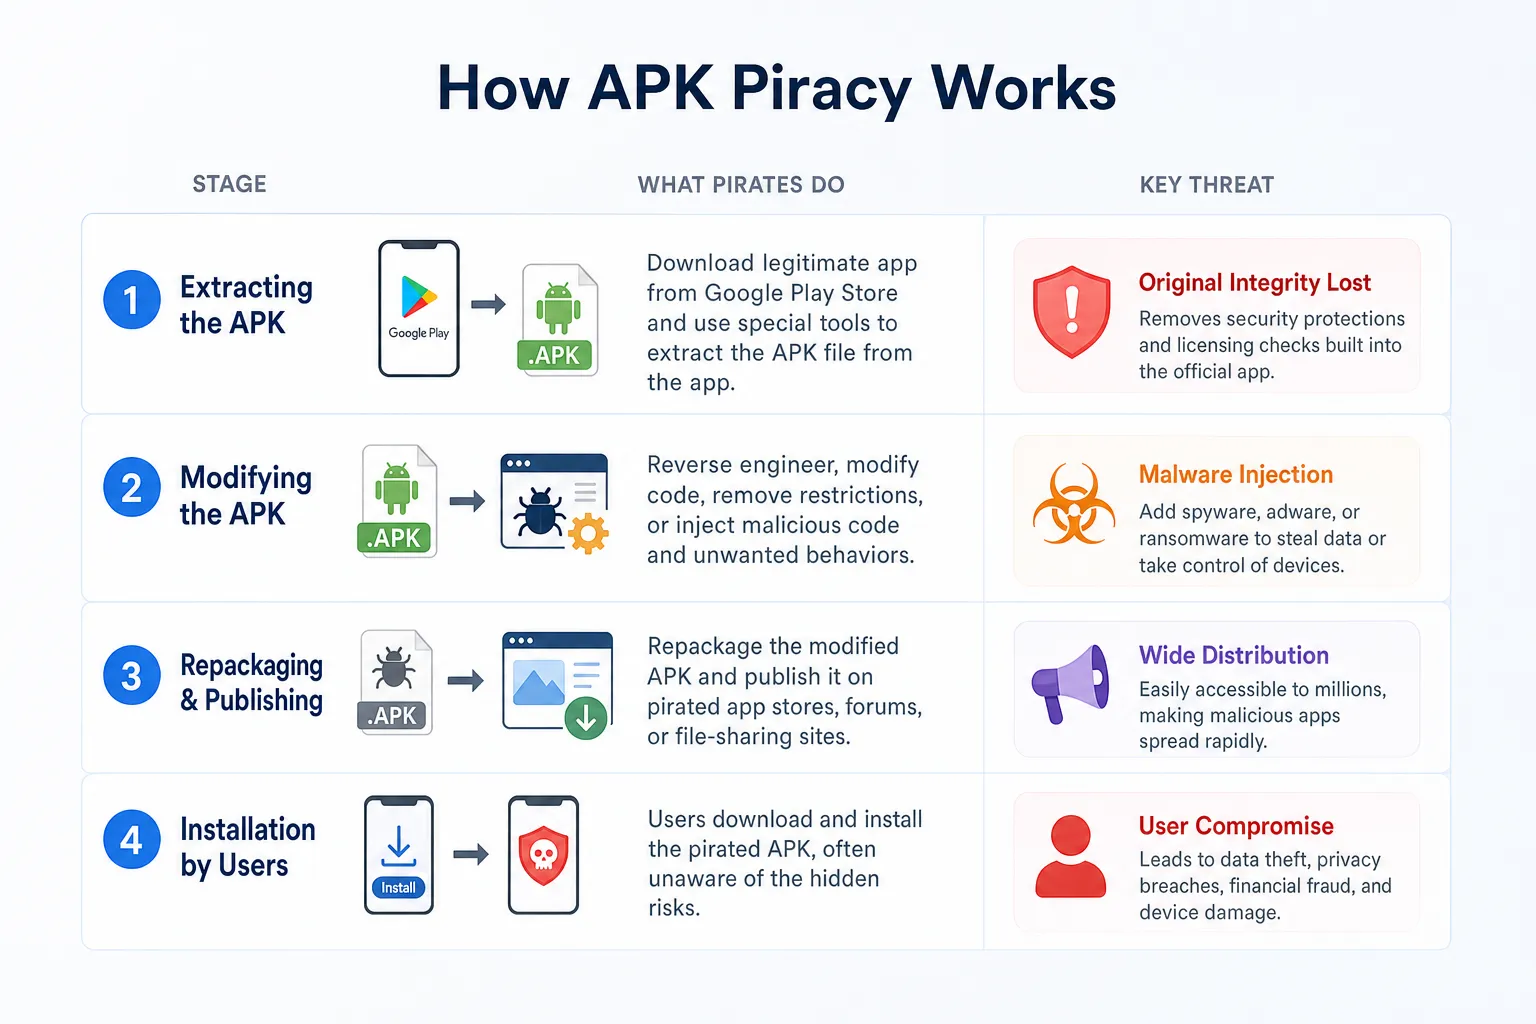
La piratería de APK es un proceso paso a paso que empieza por localizar apps muy demandadas, continúa con la extracción y la modificación de archivos APK legítimos para convertirlos en MOD APK y termina con su distribución ilegal en plataformas online.
1 - Extracción del APK
Los piratas se centran primero en apps populares con una amplia base de usuarios. Extraen el archivo APK de una app legítima, a menudo descargándola de Google Play Store y usando herramientas especiales para obtener el APK de su dispositivo.
2 - Modificación y reempaquetado
Después, los piratas modifican el archivo APK. Crackean el código para eliminar medidas de seguridad, como las comprobaciones de licencia que verifican que la app se usa legalmente. Al quitar estas protecciones, la app puede usarse sin pagar.
A veces, en esta fase se inserta código malicioso, como malware o spyware, lo que convierte una app pirateada en una amenaza potencial para los usuarios. Las investigaciones sobre ataques de reempaquetado de apps de Android confirman cómo los atacantes redistribuyen gratis apps de pago y alteran su comportamiento. Los datos personales de los usuarios, o incluso el acceso a sus dispositivos o cuentas bancarias, pueden quedar en riesgo.
Tras modificar el APK, los piratas lo reempaquetan. Compilan el código alterado de nuevo en un archivo APK listo para distribuir. El nuevo archivo puede parecerse al original, pero funciona de otra manera porque se han eliminado funciones de seguridad o añadido elementos maliciosos.
3 - Distribución de MOD APK
Después, los piratas distribuyen los APK reempaquetados en diversas plataformas ilegales, como sitios de descarga de APK y tiendas de apps no oficiales. Estas plataformas suelen carecer de los controles de seguridad de las tiendas legítimas como Google Play, lo que facilita a los piratas difundir sus versiones hackeadas.
Los piratas también promocionan los MOD APK en foros, grupos de redes sociales y otras comunidades online. Es habitual que usen técnicas de SEO hábiles para que estas versiones aparezcan arriba en los resultados de búsqueda.
El daño de la piratería de APK para las empresas
La piratería de APK tiene consecuencias de gran alcance que pueden afectar gravemente a las empresas del sector del software. Perder ingresos, aumentar la carga de atención al cliente y animar a otros a optar por la piratería son daños habituales de la piratería de APK.
Los sectores con más riesgo
Las empresas de videojuegos móviles sufren amenazas especialmente graves por los MOD APK que esquivan los sistemas de compras dentro de la app. Al modificar juegos populares, los piratas desbloquean la moneda premium, eliminan los temporizadores de energía y dan a los jugadores recursos ilimitados, lo que destruye por completo el modelo de ingresos del juego. Por ejemplo, los MOD APK de juegos de puzles freemium suelen desactivar el sistema de compra de gemas o monedas, de modo que los usuarios acceden a todos los potenciadores y niveles sin gastar un dólar, mientras que la versión legítima depende de los ingresos por microtransacciones.
Las apps de suscripción, como los servicios de streaming, las herramientas de productividad y las plataformas de fitness, son objetivo de ataques de relleno de credenciales y de cuentas compartidas. Los piratas crackean las comprobaciones de verificación de la suscripción y permiten acceso gratuito ilimitado a contenido y funciones premium. Los MOD APK de apps de entrenamiento personal, por ejemplo, eliminan por completo el muro de la suscripción mensual y dan acceso total a planes de ejercicio, seguimiento nutricional y clases en vivo que los suscriptores de pago financian con sus cuotas recurrentes.
Las apps financieras y de comercio electrónico son las que sufren los riesgos de seguridad más graves cuando circulan versiones modificadas. Los MOD APK dirigidos a apps bancarias o de pago suelen contener keyloggers y recolectores de credenciales que capturan datos de acceso, números de cuenta y datos de transacciones. Una versión modificada de una app de pago móvil popular puede parecer que funciona con normalidad mientras envía en silencio las credenciales de los usuarios a servidores remotos, lo que expone tanto a los usuarios como al proveedor de la app a responsabilidades por fraude y al escrutinio regulatorio.
Pérdidas económicas
El impacto más inmediato de la piratería de APK para una empresa es la pérdida económica. Cuando los usuarios descargan versiones pirateadas de una app, acceden a sus funciones sin pagar a tu empresa, lo que se traduce en grandes pérdidas de ingresos por ventas de la app y compras dentro de la app.
Para empresas de cualquier tamaño, estas pérdidas pueden acumularse muy rápido y hacer económicamente inviable seguir prestando el servicio de la app.
Más demanda de atención al cliente
La piratería puede disparar en silencio tus costos de soporte. Quienes usan versiones pirateadas suelen toparse con errores causados por el APK modificado y luego contactan con tu equipo de soporte para pedir ayuda, sin darse cuenta de que están usando una copia ilegítima.
Esta demanda adicional desvía recursos de los clientes legítimos y somete a una presión innecesaria a tu infraestructura de soporte.
La normalización de la piratería
La piratería generalizada erosiona tu ventaja competitiva. Cuando es fácil encontrar versiones pirateadas de tu app, los clientes de pago tienen menos motivos para seguir pagando. Si ven que sus amigos y compañeros obtienen la misma app gratis, la suscripción mensual empieza a parecer opcional.
Esa presión debilita tu modelo de negocio y hace más difícil financiar nuevos desarrollos y funciones. Cuanto más normal se vuelve la piratería, más caen las ventas legítimas, y menos recursos te quedan para mantener y hacer crecer la app con el tiempo.
Malware en los MOD APK
La gente descarga MOD APK para desbloquear gratis funciones premium o bloqueadas, confiando en desconocidos que han modificado la app. En muchos casos, la app ofrece exactamente lo prometido: funciones premium, sin anuncios y sin bloqueos geográficos.
Pero esa confianza a menudo está fuera de lugar. Como cualquiera puede modificar y reempaquetar un APK, estos archivos son un vector habitual de malware y spyware ocultos que se incluyen en la descarga sin que el usuario lo sepa.
Para las empresas que hay detrás de estas apps, puede ser tentador verlo como una especie de justicia: los usuarios que descargan archivos ilegales para esquivar los muros de pago y acaban siendo víctimas de malware deberían haberlo pensado mejor.
Aun así, ninguna empresa quiere que su nombre aparezca asociado a archivos dañinos. Usar indebidamente una marca de esta forma es inaceptable, sean cuales sean las decisiones que tomaron antes las víctimas.
Cómo evitar la modificación de APK: buenas prácticas de desarrollo
La ofuscación de código es tu primera línea de defensa contra la modificación de APK. Aplica ProGuard o R8 durante la compilación para renombrar clases, métodos y variables con cadenas sin sentido, lo que convierte el código legible en un laberinto que aumenta muchísimo el tiempo y la habilidad necesarios para hacer ingeniería inversa de tu app. Configura reglas de ofuscación que protejan la lógica crítica de autenticación, los flujos de procesamiento de pagos y las comprobaciones de licencia, y conserva los símbolos de depuración necesarios para los informes de fallos.
Saca del cliente toda la lógica de validación. Nunca confíes en que la app aplique por sí sola las funciones premium, el estado de la suscripción o los permisos de acceso. En su lugar, valida cada acción crítica en tu backend: confirma los derechos del usuario, comprueba las claves de licencia y verifica los recibos de transacciones mediante endpoints de servidor que los piratas no pueden tocar. Añade certificate pinning para bloquear los ataques de intermediario que intentan esquivar estas comprobaciones, y usa autenticación basada en tokens con plazos de caducidad cortos para reducir la ventana de explotación.
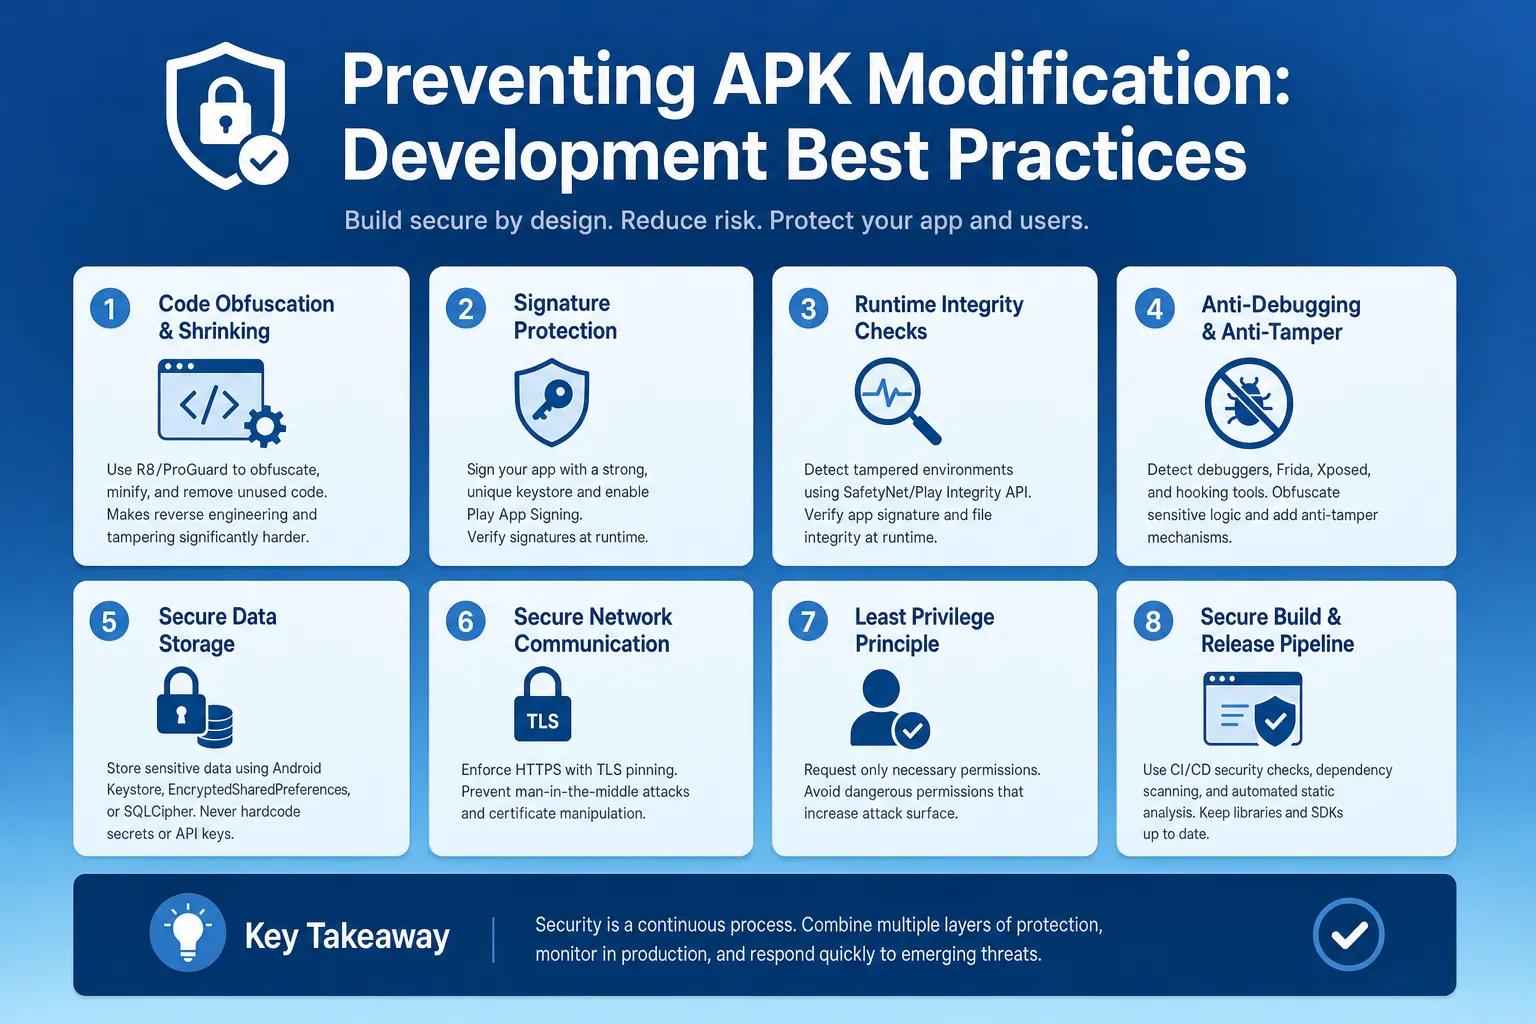
Los mecanismos de detección de manipulación te avisan cuando una app ha sido modificada. Integra comprobaciones de integridad en tiempo de ejecución que verifiquen que la firma del APK coincide con tu versión oficial, detecten intentos de conectar un depurador e identifiquen los entornos de emulación que se usan habitualmente para crackear. Usa la SafetyNet Attestation API (o su sucesora, la Play Integrity API) para confirmar que la app se ejecuta en un dispositivo Android auténtico y sin modificar. Cuando se detecte una manipulación, limita las funciones de forma progresiva o invita al usuario a descargar la versión legítima, una respuesta que preserva la experiencia de usuario y protege tus ingresos.
Las auditorías de seguridad periódicas detectan vulnerabilidades antes de que los piratas las exploten. Haz pruebas de penetración centradas en escenarios de modificación de APK, revisa la eficacia de tu ofuscación tras cada versión importante y observa con qué rapidez los investigadores de seguridad o los hackers éticos consiguen romper tus protecciones. Actualiza tus medidas defensivas cada trimestre a medida que aparecen nuevas técnicas de elusión, y trata el refuerzo de la seguridad como una prioridad de desarrollo continua, no como una implementación puntual.
Cómo frenar las amenazas de los APK modificados
Supervisar activamente internet en busca de copias pirateadas de tu app y conseguir que se retiren es un método eficaz, aunque imperfecto, para combatir la piratería de APK. Ya sea buscando por tu cuenta o con herramientas de rastreo web, encontrar y retirar las distribuciones no autorizadas de tu app en distintas plataformas es una forma de frenar la difusión de los MOD APK.
Una vez identificadas, puedes actuar con rapidez para que se retiren estas copias mediante avisos de retirada DMCA o por marca. Muchos sitios tienen procedimientos sencillos para presentar estas solicitudes, aunque en las apps de mensajería privada será más difícil.
La solución de la IA
Aunque la tecnología ha facilitado crackear, modificar y distribuir software pirateado, del otro lado existen soluciones de software antipiratería lo bastante ágiles y potentes como para encontrar y retirar MOD APK en minutos.
La protección de marca con IA ha cambiado las reglas del juego frente a la piratería digital. El modelo de IA avanzado de MarqVision puede identificar y retirar rápidamente las copias de apps pirateadas y mitigar el daño antes de que se produzca.
Preguntas frecuentes
¿Puedo proteger mi APK sin depender solo de la seguridad de Google Play Store?
Sí. Aunque Play Store ofrece protecciones básicas, implementar tu propia validación en el servidor, la ofuscación de código con ProGuard o R8 y comprobaciones de integridad en tiempo de ejecución mediante la Play Integrity API crea capas de defensa que funcionan con independencia de los controles de la tienda y detectan amenazas que Play Store pasa por alto.
MOD APK frente a la instalación legítima de APK fuera de la tienda: ¿cuál es la diferencia?
La instalación legítima de APK fuera de la tienda (sideloading) consiste en descargar archivos APK oficiales directamente de fuentes verificadas (como el sitio web del desarrollador) para instalarlos a mano, mientras que los MOD APK son versiones modificadas y no autorizadas que rompen funciones de seguridad, desbloquean contenido de pago o inyectan código malicioso. La diferencia clave es la intención: el sideloading entrega la app auténtica por un canal alternativo, mientras que los MOD APK alteran el funcionamiento de la app para esquivar el pago o introducir amenazas.
¿Cuánto suelen tardar los piratas en crackear una app recién lanzada?
Las apps populares con modelos de ingresos sólidos sufren intentos de crackeo en las 24-48 horas siguientes a su lanzamiento. Los piratas atacan de inmediato las apps más demandadas y, sin ofuscación de código ni validación en el servidor, las primeras versiones MOD APK pueden aparecer en sitios de distribución a los pocos días de tu lanzamiento oficial.
¿Cuál es la forma más rápida de detectar versiones pirateadas de mi app en 2026?
Las plataformas de supervisión con IA analizan de forma continua sitios de distribución de APK, foros y redes sociales para marcar copias no autorizadas a partir de la firma, el nombre del paquete y los activos visuales de tu app. La IA de MarqVision detecta y retira apps pirateadas en minutos rastreando más de 1500 plataformas donde se difunden los MOD APK, y reduce el tiempo de detección de semanas de búsqueda manual a alertas automatizadas.
¿Debo centrarme primero en las solicitudes de retirada o en reforzar la seguridad de la app?
Refuerza primero la seguridad de tu app si no has implementado ofuscación de código, validación en el servidor ni detección de manipulación. Estas defensas dificultan el crackeo y frenan la difusión de los MOD APK. Si tu app ya sufre una distribución activa, presenta retiradas al mismo tiempo, pero recuerda que reforzar la seguridad reduce la rapidez con que reaparecen nuevas versiones pirateadas tras cada ciclo de retiradas.