Pirataria de APK: os riscos dos MOD APKs — junho de 2026
A pirataria de APK custa milhões às empresas. Entenda as ameaças dos MOD APKs e aplique estratégias comprovadas para proteger o seu app. (junho de 2026)
 Ryan Williams4 min de leitura
Nesta página6
Os apps Android são um produto essencial para inúmeras empresas. De games e streaming de vídeo a serviços centrais nos setores financeiro e de saúde, e tudo o que há entre eles, empresas de todos os setores atendem os bilhões de dispositivos Android ativos no mundo.
Em 2026, esses apps enfrentam uma grande ameaça de pirataria. Essa ameaça é uma forma de pirataria de mídia, em que a distribuição não autorizada de conteúdo digital prejudica tanto a receita quanto a segurança dos usuários.
Portais dedicados ao download de APKs, como APKPure e clones do APKMirror, e fóruns como os tópicos do XDA hospedam versões modificadas de muitos apps de marca, conhecidas como MOD APKs. Esses apps modificados dão aos usuários acesso gratuito a recursos pagos, removem anúncios e oferecem outras vantagens, ao mesmo tempo em que ameaçam a segurança desses mesmos usuários.
O crescimento da pirataria de APK deveria preocupar seriamente qualquer empresa com um app no ecossistema Android. Felizmente, existe uma solução.
Neste artigo, apresentamos uma visão geral dos MOD APKs: o que são, como são criados e os riscos que representam para empresas e usuários.
Resumo:
- MOD APKs são apps Android modificados que eliminam a segurança, desbloqueiam recursos pagos e muitas vezes injetam malware, espalhando-se por sites e fóruns fora das verificações de segurança do Google Play.
- Os piratas conseguem crackear seu app em 24 a 48 horas após o lançamento com ataques em três etapas: extraem o APK do Google Play, removem as verificações de licença e inserem código malicioso, e depois distribuem os arquivos reempacotados por sites ilegais.
- Apps de games, de assinatura e financeiros correm o maior risco. Os MOD APKs contornam totalmente as compras no app, eliminam as barreiras de assinatura e inserem keyloggers que capturam credenciais e dados de transações dos usuários.
- A ofuscação de código com ProGuard/R8, a validação no servidor por meio de endpoints de backend e a detecção de adulteração com a Play Integrity API criam camadas de defesa que funcionam independentemente da segurança do Google Play.
- A IA da MarqVision detecta e remove apps piratas varrendo mais de 1.500 sites de distribuição, reduzindo o tempo de detecção de semanas de busca manual para alertas automatizados em minutos.
O que são APKs e MOD APKs?
Um APK (Android Package Kit) é o formato de arquivo usado pelo sistema operacional Android para distribuir e instalar apps. Quando os usuários baixam um app na Google Play Store, na verdade estão baixando um arquivo APK. O arquivo contém todos os componentes de que o app precisa para funcionar corretamente nos dispositivos.
Lembre-se de que APK e app não são a mesma coisa. Simplificando: os usuários baixam o APK, o instalador descompacta os arquivos contidos nele e, em seguida, o app é instalado a partir desses arquivos.
MOD APKs são versões modificadas de um APK. São versões não oficiais de apps alteradas por alguém que não é o desenvolvedor original, geralmente para desbloquear recursos premium, remover anúncios ou acrescentar novas funcionalidades. Em resumo, os MOD APKs são uma forma popular de ter acesso completo a apps Android sem pagar.
Como funciona a pirataria de APK
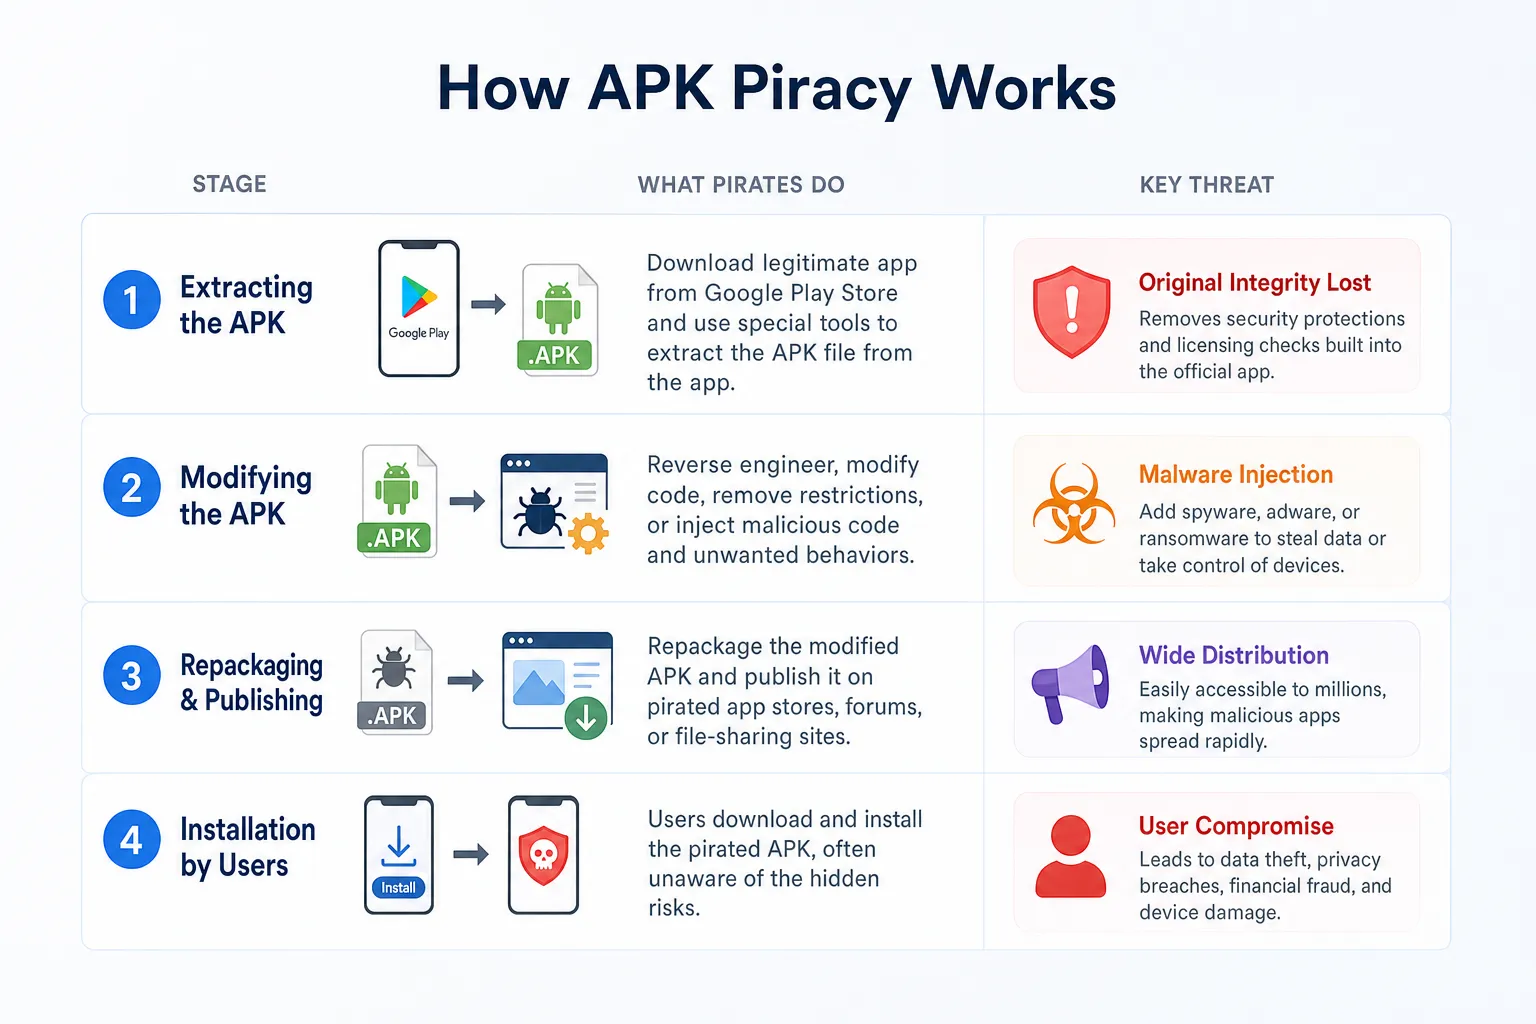
A pirataria de APK é um processo em etapas: começa com a identificação de apps muito procurados, continua com a extração e a modificação de arquivos APK legítimos, que viram MOD APKs, e termina com sua distribuição ilegal em plataformas online.
1 - Extração do APK
Primeiro, os piratas miram apps populares, com uma grande base de usuários. Eles extraem o arquivo APK de um app legítimo, muitas vezes baixando-o na Google Play Store e usando ferramentas especiais para tirar o APK do dispositivo.
2 - Modificação e reempacotamento
Em seguida, os piratas modificam o arquivo APK. Eles quebram o código para remover medidas de segurança, como as verificações de licença, que confirmam que o app está sendo usado legalmente. Sem essas proteções, o app pode ser usado sem pagar.
Às vezes, nessa etapa, é inserido código malicioso, como malware ou spyware, o que transforma um app pirata em uma ameaça em potencial para os usuários. Pesquisas sobre ataques de reempacotamento de apps Android confirmam como os atacantes redistribuem apps pagos de graça e adulteram seu comportamento. Os dados pessoais dos usuários, ou até o acesso aos seus dispositivos ou contas bancárias, podem ficar em risco.
Depois de modificar o APK, os piratas o reempacotam. Eles compilam o código alterado de volta em um arquivo APK, pronto para distribuição. O novo arquivo pode parecer semelhante ao original, mas funciona de forma diferente, por causa dos recursos de segurança removidos ou dos elementos maliciosos acrescentados.
3 - Distribuição de MOD APKs
Os piratas então distribuem os APKs reempacotados em várias plataformas ilegais, incluindo sites de download de APK e lojas de apps não oficiais. Essas plataformas muitas vezes não têm as verificações de segurança das lojas legítimas, como o Google Play, o que facilita a disseminação das versões hackeadas.
Os piratas também divulgam os MOD APKs em fóruns, grupos de redes sociais e outras comunidades online. É comum usarem técnicas de SEO bem elaboradas para que essas versões apareçam no topo dos resultados de busca.
Os danos da pirataria de APK para as empresas
A pirataria de APK tem consequências amplas, que podem afetar gravemente as empresas do setor de software. Perda de receita, aumento da demanda de suporte ao cliente e o estímulo para que outros também optem pela pirataria são danos comuns causados pela pirataria de APK.
Setores mais expostos
As empresas de games mobile enfrentam ameaças especialmente graves dos MOD APKs que contornam os sistemas de compra no app. Ao modificar games populares, os piratas desbloqueiam moedas premium, removem os temporizadores de energia e dão aos jogadores recursos ilimitados, o que acaba completamente com o modelo de receita do game. Por exemplo, MOD APKs de games de quebra-cabeça freemium costumam desativar o sistema de compra de gemas ou moedas, permitindo que os usuários acessem todos os power-ups e desbloqueios de fase sem gastar um centavo, enquanto a versão legítima depende da receita de microtransações.
Apps de assinatura, incluindo serviços de streaming, ferramentas de produtividade e plataformas de fitness, são alvo de ataques de credential stuffing e de exploração do compartilhamento de contas. Os piratas quebram as verificações de assinatura e liberam acesso gratuito e ilimitado a conteúdos e recursos premium. MOD APKs de apps de treino, por exemplo, eliminam totalmente a barreira da assinatura mensal e dão aos usuários acesso completo a planos de treino, acompanhamento nutricional e aulas ao vivo que os assinantes pagantes financiam com mensalidades recorrentes.
Apps financeiros e de e-commerce enfrentam os riscos de segurança mais graves quando versões modificadas circulam. MOD APKs que miram apps bancários ou de pagamento muitas vezes contêm keyloggers e coletores de credenciais que capturam dados de login, números de conta e dados de transações. Uma versão modificada de um app de pagamento popular pode parecer funcionar normalmente enquanto envia, em silêncio, as credenciais dos usuários para servidores remotos, expondo tanto os usuários quanto o provedor do app a responsabilidade por fraudes e ao escrutínio de reguladores.
Perdas financeiras
O impacto mais imediato da pirataria de APK para uma empresa é a perda financeira. Quando os usuários baixam versões piratas de um app, eles têm acesso aos recursos sem pagar à sua empresa, o que soma grandes valores de receita perdida com vendas do app e compras no app.
Para empresas de todos os tamanhos, essas perdas podem se acumular muito rápido e tornar financeiramente inviável continuar oferecendo o serviço.
Aumento da demanda de suporte ao cliente
A pirataria pode aumentar, em silêncio, seus custos de suporte. Quem usa versões piratas muitas vezes encontra bugs causados pelo APK modificado e procura o seu time de suporte, sem perceber que está usando uma cópia ilegítima.
Essa demanda adicional desvia recursos dos clientes reais e sobrecarrega desnecessariamente a sua estrutura de suporte.
Normalização da pirataria
A pirataria generalizada corrói a sua vantagem competitiva. Quando é fácil encontrar versões piratas do seu app, os clientes pagantes têm menos motivos para continuar pagando. Se veem amigos e colegas usando o mesmo app de graça, a assinatura mensal começa a parecer opcional.
Essa pressão enfraquece o seu modelo de negócio e dificulta o financiamento de novos desenvolvimentos e recursos. Quanto mais normal a pirataria se torna, mais as vendas legítimas caem, e menos recursos sobram para manter e fazer o app crescer ao longo do tempo.
Malware em MOD APKs
As pessoas baixam MOD APKs para desbloquear de graça recursos premium ou bloqueados, confiando em quem quer que tenha modificado o app. Em muitos casos, o app entrega exatamente o que prometeu: recursos premium, nada de anúncios e bloqueios geográficos contornados.
Mas essa confiança muitas vezes é mal depositada. Como qualquer pessoa pode modificar e reempacotar um APK, esses arquivos são um vetor comum de malware e spyware ocultos, incluídos no download sem que o usuário saiba.
Para as empresas por trás desses apps, pode ser tentador ver nisso uma espécie de justiça poética: quem baixa arquivos ilegais para não pagar e depois cai em malware deveria ter pensado melhor.
Ainda assim, nenhuma empresa quer seu nome associado a arquivos nocivos. Usar uma marca dessa forma é inaceitável, sejam quais forem as escolhas feitas pelas vítimas.
Como evitar a modificação de APKs: boas práticas de desenvolvimento
A ofuscação de código é a sua primeira linha de defesa contra a modificação de APKs. Implemente o ProGuard ou o R8 no processo de build para renomear classes, métodos e variáveis com sequências sem sentido, transformando um código legível em um labirinto que aumenta muito o tempo e a habilidade necessários para fazer engenharia reversa do seu app. Configure regras de ofuscação para proteger a lógica de autenticação, os fluxos de processamento de pagamentos e as verificações de licença mais críticos, preservando os símbolos de depuração necessários para os relatórios de falhas.
Tire totalmente o controle da validação do lado do cliente. Nunca confie no app para controlar sozinho os recursos premium, o status da assinatura ou as permissões de acesso. Em vez disso, valide cada ação crítica no seu backend: confirme os direitos do usuário, verifique as chaves de licença e confira os comprovantes de transação por meio de endpoints no servidor, fora do alcance dos piratas. Adicione certificate pinning para bloquear ataques man-in-the-middle que tentem contornar essas verificações e use autenticação por token com prazos de expiração curtos para reduzir a janela de exploração.
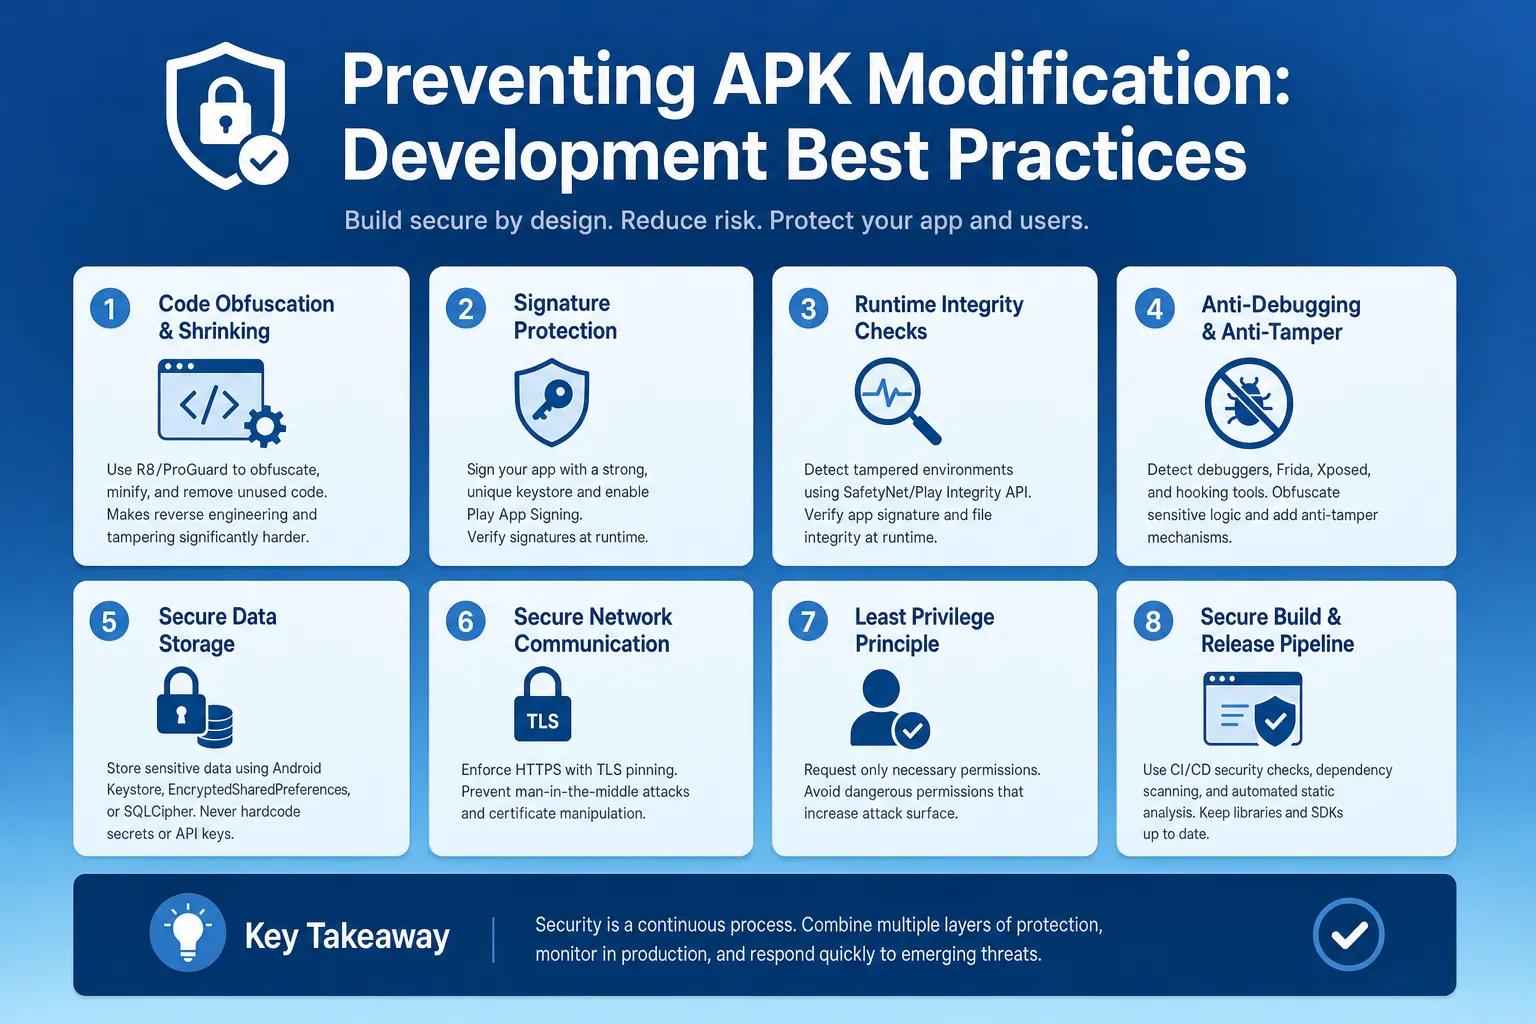
Mecanismos de detecção de adulteração avisam quando um app foi modificado. Integre verificações de integridade em tempo de execução que confirmem se a assinatura do APK corresponde à sua versão oficial, detectem tentativas de anexar depuradores e identifiquem ambientes de emulação comumente usados para crackear apps. Use a SafetyNet Attestation API (ou sua sucessora, a Play Integrity API) para confirmar que o app está rodando em um dispositivo Android original e não modificado. Quando houver adulteração, reduza as funcionalidades de forma gradual ou peça aos usuários que baixem a versão legítima, uma resposta que preserva a experiência do usuário e protege a sua receita.
Auditorias de segurança regulares encontram vulnerabilidades antes que os piratas as explorem. Faça testes de invasão focados em cenários de modificação de APK, revise a eficácia da sua ofuscação após cada grande lançamento e acompanhe com que rapidez pesquisadores de segurança ou hackers éticos conseguem quebrar as suas proteções. Atualize as suas medidas de defesa a cada trimestre, conforme surgem novas técnicas de evasão, e trate o reforço da segurança como uma prioridade contínua de desenvolvimento, e não como uma implementação única.
Como deter as ameaças de APKs modificados
Monitorar ativamente a internet em busca de cópias piratas do seu app e trabalhar para removê-las é um método eficaz, embora imperfeito, de combater a pirataria de APK. Seja buscando por conta própria ou usando ferramentas de rastreamento da web, encontrar e remover as distribuições não autorizadas do seu app nas várias plataformas é uma forma de conter a disseminação de MOD APKs.
Depois de identificá-las, você pode agir rapidamente para remover essas cópias por meio de notificações de remoção via DMCA ou por infração de marca. Muitos sites têm procedimentos simples para enviar esses pedidos, embora isso seja mais difícil em apps de mensagem privados.
A solução com IA
Embora a tecnologia tenha facilitado crackear, modificar e distribuir software pirata, existem do outro lado soluções de software antipirataria ágeis e poderosas o suficiente para encontrar e remover MOD APKs em minutos.
A proteção de marca com IA mudou o jogo contra a pirataria digital. O modelo de IA avançado da MarqVision consegue identificar e remover rapidamente ocorrências de apps piratas, contendo os danos antes que aconteçam.
Perguntas frequentes
Posso proteger meu APK sem depender apenas da segurança da Google Play Store?
Sim. Embora a Play Store ofereça proteções básicas, implementar a sua própria validação no servidor, a ofuscação de código com ProGuard ou R8 e verificações de integridade em tempo de execução com a Play Integrity API cria camadas de defesa que funcionam independentemente dos controles da loja e identificam ameaças que a Play Store deixa passar.
MOD APKs x instalação legítima de APKs fora da loja: qual é a diferença?
A instalação legítima de APKs fora da loja (sideloading) envolve baixar arquivos APK oficiais diretamente de fontes verificadas (como o site do desenvolvedor) para instalação manual, enquanto os MOD APKs são versões modificadas e não autorizadas que quebram recursos de segurança, desbloqueiam conteúdo pago ou injetam código malicioso. A diferença principal é a intenção: o sideloading entrega o app original por um canal alternativo, enquanto os MOD APKs alteram o funcionamento do app para fugir do pagamento ou introduzir ameaças.
Quanto tempo os piratas costumam levar para crackear o lançamento de um novo app?
Apps populares com modelos de receita fortes sofrem tentativas de cracking em 24 a 48 horas após o lançamento. Os piratas miram os apps de alta demanda imediatamente e, sem ofuscação de código ou validação no servidor, as primeiras versões de MOD APKs podem aparecer em sites de distribuição poucos dias após o seu lançamento oficial.
Qual é a forma mais rápida de detectar versões piratas do meu app em 2026?
Plataformas de monitoramento com IA varrem continuamente sites de distribuição de APKs, fóruns e redes sociais para sinalizar cópias não autorizadas com base na assinatura, no nome do pacote e nos ativos visuais do seu app. A IA da MarqVision detecta e remove apps piratas em minutos, varrendo mais de 1.500 plataformas onde os MOD APKs se espalham, e reduz o tempo de detecção de semanas de busca manual para alertas automatizados.
Devo priorizar os pedidos de remoção ou o reforço da segurança do app?
Reforce primeiro a segurança do app se você ainda não implementou ofuscação de código, validação no servidor ou detecção de adulteração. Essas defesas dificultam o cracking e desaceleram a disseminação de MOD APKs. Para apps que já sofrem distribuição ativa, faça os pedidos de remoção ao mesmo tempo, mas lembre-se de que o reforço da segurança reduz a rapidez com que novas versões piratas reaparecem após cada ciclo de remoção.