Piratage d’APK : les risques des MOD APK (juin 2026)
Le piratage d’APK coûte des millions aux entreprises. Comprenez la menace des MOD APK et appliquez des stratégies de protection éprouvées.
 Ryan Williams4 min de lecture
Sur cette page6
Les applications Android sont un produit essentiel pour d’innombrables entreprises. Jeux, streaming vidéo, services clés dans la finance ou la santé, et tout ce qui se trouve entre les deux : des entreprises de tous les secteurs proposent leurs services sur les milliards d’appareils Android actifs dans le monde.
En 2026, ces applications font face à une menace de piratage majeure. Il s’agit d’une forme de piratage de médias, où la diffusion non autorisée de contenus numériques nuit à la fois au chiffre d’affaires et à la sécurité des utilisateurs.
Des portails de téléchargement d’APK comme APKPure, des clones d’APKMirror et des forums comme les fils de XDA hébergent des versions modifiées de nombreuses applications de marque, appelées MOD APK. Ces applications modifiées donnent un accès gratuit aux fonctionnalités payantes, suppriment les publicités et offrent d’autres avantages, tout en menaçant la sécurité de ces mêmes utilisateurs.
L’essor du piratage d’APK devrait inquiéter toute entreprise présente dans l’écosystème Android. Heureusement, il existe une solution.
Dans cet article, nous faisons le point sur les MOD APK : ce qu’ils sont, comment ils sont créés et quels risques ils font peser sur les entreprises comme sur les utilisateurs.
En bref :
- Les MOD APK sont des applications Android modifiées qui suppriment les protections, débloquent les fonctionnalités payantes et injectent souvent des logiciels malveillants, tout en circulant sur des sites et des forums qui échappent aux contrôles de sécurité de Google Play.
- Les pirates peuvent cracker votre application dans les 24 à 48 heures suivant sa sortie, en trois étapes : extraction de l’APK depuis Google Play, suppression des vérifications de licence et insertion de code malveillant, puis diffusion des fichiers reconditionnés sur des sites illégaux.
- Les applications de jeu, par abonnement et financières sont les plus exposées. Les MOD APK contournent entièrement les achats intégrés, suppriment les barrières d’abonnement et insèrent des enregistreurs de frappe qui capturent les identifiants et les données de transaction des utilisateurs.
- L’obfuscation du code avec ProGuard/R8, la validation côté serveur via des endpoints backend et la détection des falsifications avec la Play Integrity API créent des couches de défense indépendantes de la sécurité de Google Play.
- L’IA de MarqVision détecte et retire les applications piratées en explorant plus de 1 500 sites de diffusion : des semaines de recherche manuelle remplacées par des alertes automatisées en quelques minutes.
Que sont les APK et les MOD APK ?
Un APK (Android Package Kit) est le format de fichier utilisé par le système d’exploitation Android pour distribuer et installer les applications mobiles. Quand un utilisateur télécharge une application sur le Google Play Store, il télécharge en réalité un fichier APK. Ce fichier contient tous les composants dont l’application a besoin pour fonctionner correctement sur l’appareil.
Gardez en tête qu’un APK et une application, ce n’est pas la même chose. En résumé : l’utilisateur télécharge l’APK, l’installateur décompresse les fichiers qu’il contient, puis l’application est installée à partir de ces fichiers.
Les MOD APK sont des versions modifiées d’un APK. Ce sont des versions non officielles d’applications, modifiées par quelqu’un d’autre que le développeur d’origine, généralement pour débloquer des fonctionnalités premium, supprimer les publicités ou ajouter des fonctionnalités. En clair, les MOD APK sont un moyen répandu d’obtenir un accès complet à des applications Android sans payer.
Comment fonctionne le piratage d’APK
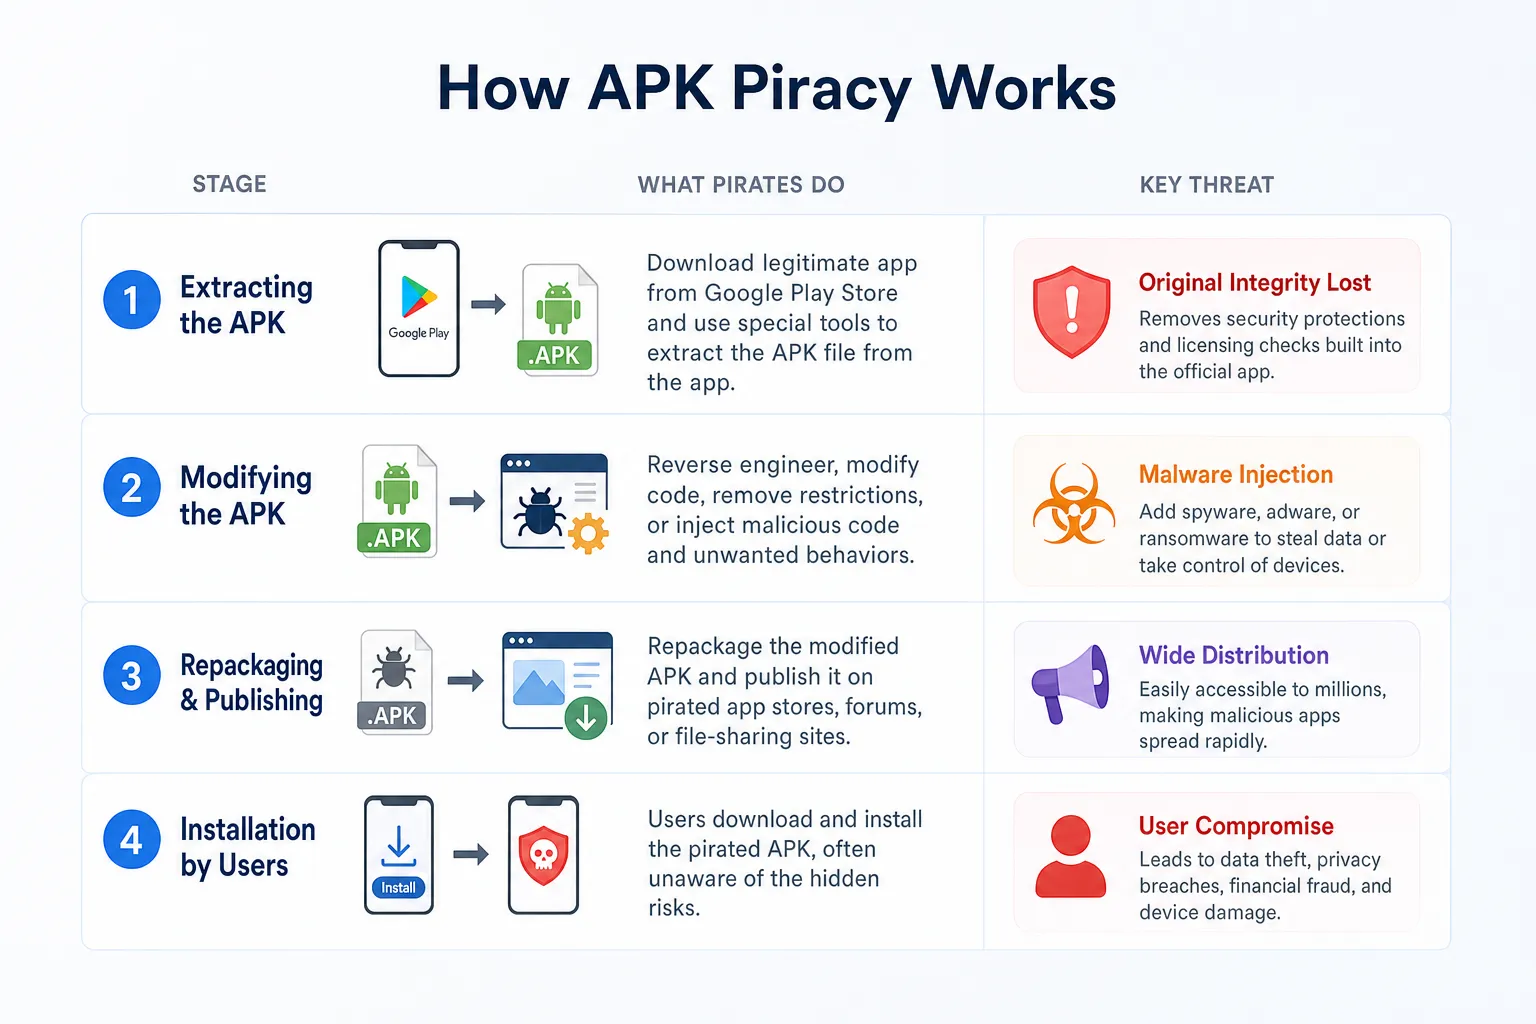
Le piratage d’APK suit un processus en plusieurs étapes : il commence par le repérage des applications les plus demandées, se poursuit par l’extraction et la modification des fichiers APK légitimes en MOD APK, et se termine par leur diffusion illégale sur des plateformes en ligne.
1 – Extraction de l’APK
Les pirates ciblent d’abord les applications populaires, qui ont une large base d’utilisateurs. Ils extraient le fichier APK d’une application légitime, souvent en la téléchargeant sur le Google Play Store puis en récupérant l’APK sur leur appareil à l’aide d’outils spécifiques.
2 – Modification et reconditionnement
Les pirates modifient ensuite le fichier APK. Ils crackent le code pour supprimer les protections, comme les vérifications de licence qui s’assurent que l’application est utilisée légalement. Une fois ces protections retirées, l’application peut être utilisée sans payer.
Parfois, du code malveillant comme un malware ou un spyware est inséré à cette étape, ce qui transforme l’application piratée en menace potentielle pour les utilisateurs. Les recherches sur les attaques par reconditionnement d’applications Android confirment que les attaquants redistribuent gratuitement des applications payantes et en altèrent le comportement. Les données personnelles des utilisateurs, voire l’accès à leur appareil ou à leurs comptes bancaires, peuvent être compromis.
Une fois l’APK modifié, les pirates le reconditionnent. Ils recompilent le code modifié en un fichier APK prêt à être diffusé. Le nouveau fichier peut ressembler à l’original mais fonctionne différemment, du fait des protections supprimées ou des éléments malveillants ajoutés.
3 – Diffusion des MOD APK
Les pirates diffusent ensuite les APK reconditionnés sur diverses plateformes illégales, dont des sites de téléchargement d’APK et des boutiques d’applications non officielles. Ces plateformes n’ont souvent pas les contrôles de sécurité des boutiques légitimes comme Google Play, ce qui facilite la propagation des versions piratées.
Les pirates font aussi la promotion des MOD APK sur des forums, des groupes sur les réseaux sociaux et d’autres communautés en ligne. Ils maîtrisent souvent le SEO pour que ces versions apparaissent en tête des résultats de recherche.
Les dégâts du piratage d’APK pour les entreprises
Le piratage d’APK a des conséquences étendues qui peuvent durement frapper les entreprises du logiciel. Perte de chiffre d’affaires, hausse des demandes au support client, banalisation du piratage : ce sont les dommages les plus courants.
Les secteurs les plus exposés
Les éditeurs de jeux mobiles sont particulièrement menacés par les MOD APK qui contournent les systèmes d’achats intégrés. En modifiant des jeux populaires, les pirates débloquent la monnaie premium, suppriment les minuteurs d’énergie et donnent aux joueurs des ressources illimitées, ce qui anéantit complètement le modèle économique du jeu. Par exemple, les MOD APK de jeux de puzzle freemium désactivent souvent l’achat de gemmes ou de pièces : les utilisateurs accèdent à tous les bonus et à tous les niveaux sans dépenser un centime, alors que la version légitime dépend des revenus des micro-transactions.
Les applications par abonnement, comme les services de streaming, les outils de productivité et les plateformes de fitness, sont visées par le bourrage d’identifiants et les abus de partage de comptes. Les pirates crackent les vérifications d’abonnement et offrent un accès gratuit et illimité aux contenus et fonctionnalités premium. Les MOD APK d’applications de coaching sportif, par exemple, suppriment entièrement la barrière de l’abonnement mensuel et donnent accès aux programmes d’entraînement, au suivi nutritionnel et aux cours en direct que les abonnés payants financent par leurs mensualités.
Les applications financières et e-commerce sont exposées aux risques de sécurité les plus graves quand des versions modifiées circulent. Les MOD APK qui ciblent les applications bancaires ou de paiement contiennent souvent des enregistreurs de frappe et des collecteurs d’identifiants qui capturent identifiants de connexion, numéros de compte et données de transaction. Une version modifiée d’une application de paiement mobile populaire peut sembler fonctionner normalement tout en transmettant en silence les identifiants des utilisateurs à des serveurs distants, exposant à la fois les utilisateurs et l’éditeur de l’application à des risques de fraude et à l’attention des régulateurs.
Pertes financières
L’impact le plus immédiat du piratage d’APK pour une entreprise est financier. Quand des utilisateurs téléchargent des versions piratées d’une application, ils accèdent à ses fonctionnalités sans rien payer à votre entreprise, ce qui représente au total d’importantes pertes de revenus sur les ventes de l’application et les achats intégrés.
Pour les entreprises de toutes tailles, ces pertes peuvent s’accumuler très vite et rendre financièrement intenable la poursuite du service.
Davantage de demandes au support client
Le piratage peut faire grimper discrètement vos coûts de support. Les utilisateurs de versions piratées rencontrent souvent des bugs causés par l’APK modifié, puis contactent votre support, sans se rendre compte qu’ils utilisent une copie illégitime.
Cette demande supplémentaire détourne des ressources au détriment des vrais clients et met inutilement sous pression votre infrastructure de support.
La banalisation du piratage
Un piratage généralisé grignote votre avantage concurrentiel. Quand les versions piratées de votre application sont faciles à trouver, les clients payants ont moins de raisons de continuer à payer. S’ils voient leurs amis et collègues obtenir la même application gratuitement, l’abonnement mensuel commence à sembler facultatif.
Cette pression affaiblit votre modèle économique et rend plus difficile le financement de nouveaux développements et de nouvelles fonctionnalités. Plus le piratage se banalise, plus les ventes légitimes reculent, et moins vous avez de moyens pour maintenir et faire évoluer l’application.
Les logiciels malveillants dans les MOD APK
Les utilisateurs téléchargent des MOD APK pour débloquer gratuitement des fonctionnalités premium ou bloquées, en faisant confiance à des inconnus qui ont modifié l’application. Souvent, l’application tient ses promesses : fonctionnalités premium, pas de publicités, contournement des blocages géographiques.
Mais cette confiance est souvent mal placée. Comme n’importe qui peut modifier et reconditionner un APK, ces fichiers sont un vecteur courant de malwares et de spywares cachés, intégrés au téléchargement à l’insu de l’utilisateur.
Pour les entreprises derrière ces applications, il peut être tentant d’y voir une forme de justice : les utilisateurs qui téléchargent des fichiers illégaux pour contourner un paywall, puis tombent sur un malware, n’avaient qu’à faire attention.
Reste qu’aucune entreprise ne veut voir son nom associé à des fichiers malveillants. Un tel détournement d’une marque est inacceptable, quels que soient les choix faits par les victimes.
Empêcher la modification des APK : les bonnes pratiques de développement
L’obfuscation du code est votre première ligne de défense contre la modification des APK. Utilisez ProGuard ou R8 lors du build pour renommer classes, méthodes et variables en chaînes dénuées de sens : le code lisible devient un labyrinthe, ce qui augmente fortement le temps et les compétences nécessaires pour faire la rétro-ingénierie de votre application. Configurez les règles d’obfuscation pour protéger la logique d’authentification, les flux de paiement et les vérifications de licence, tout en conservant les symboles de débogage nécessaires aux rapports de plantage.
Sortez entièrement la validation du client. Ne laissez jamais l’application décider seule de l’accès aux fonctionnalités premium, du statut d’abonnement ou des autorisations. Validez plutôt chaque action critique côté backend : confirmez les droits de l’utilisateur, vérifiez les clés de licence et contrôlez les reçus de transaction via des endpoints serveur hors de portée des pirates. Ajoutez l’épinglage de certificats pour bloquer les attaques de l’homme du milieu qui tentent de contourner ces vérifications, et utilisez une authentification par jetons à courte durée de validité pour réduire la fenêtre d’exploitation.
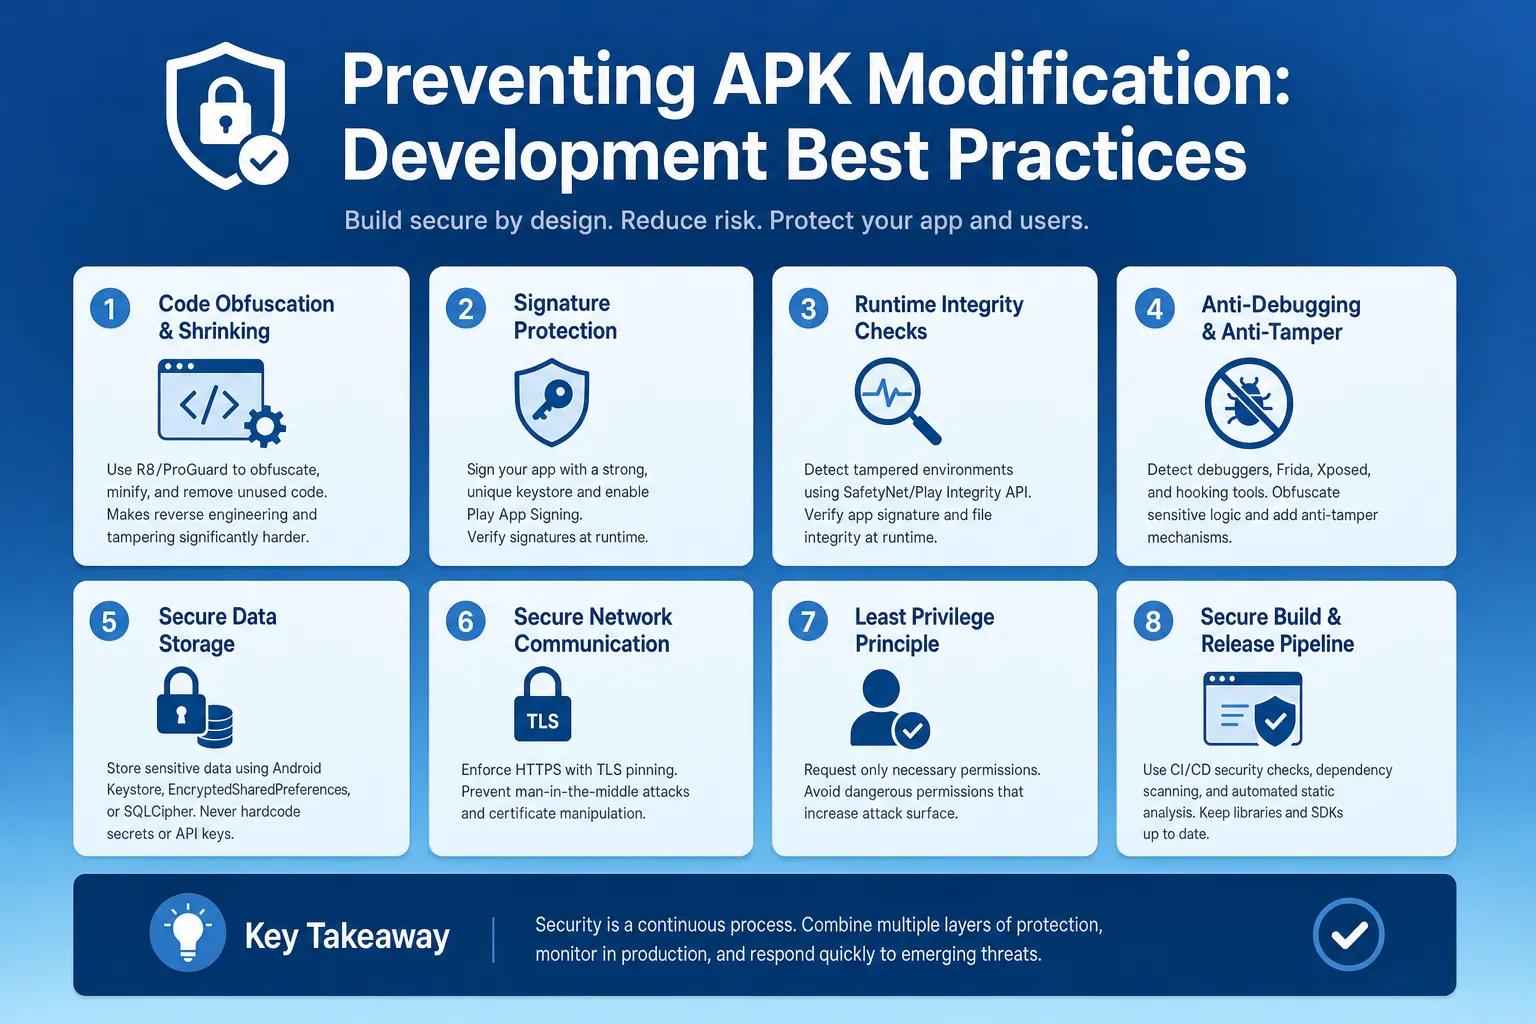
Les mécanismes de détection des falsifications vous alertent quand une application a été modifiée. Intégrez des contrôles d’intégrité à l’exécution qui vérifient que la signature de l’APK correspond à votre version officielle, détectent les tentatives d’attacher un débogueur et repèrent les émulateurs couramment utilisés pour le cracking. Utilisez la SafetyNet Attestation API (ou son successeur, la Play Integrity API) pour confirmer que l’application tourne sur un appareil Android authentique et non modifié. En cas de falsification, dégradez progressivement les fonctionnalités ou invitez l’utilisateur à télécharger la version légitime : une réponse qui préserve l’expérience utilisateur tout en protégeant votre chiffre d’affaires.
Des audits de sécurité réguliers détectent les failles avant que les pirates ne les exploitent. Menez des tests d’intrusion centrés sur les scénarios de modification d’APK, vérifiez l’efficacité de votre obfuscation après chaque version majeure et mesurez le temps qu’il faut à des chercheurs en sécurité ou à des hackers éthiques pour casser vos protections. Mettez à jour vos défenses chaque trimestre à mesure que de nouvelles techniques de contournement apparaissent, et faites du renforcement de la sécurité une priorité continue de développement plutôt qu’un chantier ponctuel.
Comment stopper les menaces liées aux APK modifiés
Surveiller activement Internet pour repérer les copies piratées de votre application et les faire retirer est une méthode efficace, quoique imparfaite, de lutte contre le piratage d’APK. Que vous cherchiez vous-même ou utilisiez des outils d’exploration du web, trouver et retirer les diffusions non autorisées de votre application sur les différentes plateformes permet de limiter la propagation des MOD APK.
Une fois les copies identifiées, vous pouvez agir rapidement pour les faire retirer via des notifications de retrait DMCA ou pour atteinte à la marque. De nombreux sites proposent des procédures simples pour envoyer ces demandes ; ce sera en revanche plus difficile sur les messageries privées.
La solution IA
Si la technologie a facilité le cracking, la modification et la diffusion de logiciels piratés, il existe en face des logiciels anti-piratage assez agiles et puissants pour trouver et retirer les MOD APK en quelques minutes.
La protection de marque par IA change la donne face au piratage numérique. Le modèle d’IA avancé de MarqVision identifie et retire rapidement les applications piratées, pour limiter les dégâts avant qu’ils ne surviennent.
FAQ
Peut-on protéger ses APK sans s’en remettre uniquement à la sécurité du Google Play Store ?
Oui. Le Play Store offre une protection de base, mais mettre en place votre propre validation côté serveur, une obfuscation du code avec ProGuard ou R8 et des contrôles d’intégrité à l’exécution via la Play Integrity API crée des couches de défense indépendantes des contrôles de la boutique, qui détectent les menaces qu’elle laisse passer.
MOD APK ou installation légitime d’un APK hors boutique : quelle différence ?
L’installation légitime hors boutique consiste à télécharger des fichiers APK officiels directement depuis des sources vérifiées (comme le site du développeur) pour les installer manuellement, tandis que les MOD APK sont des versions modifiées et non autorisées qui cassent les protections, débloquent les contenus payants ou injectent du code malveillant. La différence tient à l’intention : l’installation hors boutique livre l’application authentique par un autre canal, alors que le MOD APK altère son fonctionnement pour contourner le paiement ou introduire des menaces.
Combien de temps faut-il en général aux pirates pour cracker une nouvelle application ?
Les applications populaires au modèle économique solide font l’objet de tentatives de cracking dans les 24 à 48 heures suivant leur sortie. Les pirates ciblent immédiatement les applications très demandées et, sans obfuscation du code ni validation côté serveur, les premiers MOD APK peuvent apparaître sur les sites de diffusion quelques jours après votre lancement officiel.
Quel est le moyen le plus rapide de détecter les versions piratées de mon application en 2026 ?
Les plateformes de surveillance pilotées par l’IA scannent en continu les sites de diffusion d’APK, les forums et les réseaux sociaux pour signaler les copies non autorisées à partir de la signature de votre application, de son nom de package et de ses visuels. L’IA de MarqVision détecte et retire les applications piratées en quelques minutes en explorant plus de 1 500 plateformes où circulent les MOD APK : des semaines de recherche manuelle remplacées par des alertes automatisées.
Faut-il d’abord miser sur les demandes de retrait ou sur le renforcement de la sécurité de l’application ?
Renforcez d’abord la sécurité de votre application si vous n’avez pas encore mis en place l’obfuscation du code, la validation côté serveur ou la détection des falsifications. Ces défenses compliquent le cracking et ralentissent la propagation des MOD APK. Si votre application est déjà diffusée activement, menez les retraits en parallèle, en gardant à l’esprit que le renforcement de la sécurité ralentit la réapparition de nouvelles versions piratées après chaque cycle de retraits.