APK-Piraterie: die Risiken von MOD-APKs – Juni 2026
APK-Piraterie kostet Unternehmen Millionen. Was MOD-APKs gefährlich macht und wie Sie Ihre App mit bewährten Strategien schützen. (Juni 2026)
 Ryan Williams4 Min. Lesezeit
Auf dieser Seite6
Android-Apps sind für unzählige Unternehmen ein zentrales Produkt. Von Gaming- und Video-Streaming-Apps bis zu Kerndiensten im Finanz- und Gesundheitswesen und allem dazwischen: Unternehmen aller Branchen bieten ihre Dienste auf den Milliarden aktiver Android-Geräte weltweit an.
2026 sind diese Apps einer erheblichen Bedrohung durch Piraterie ausgesetzt. Es handelt sich um eine Form der Medienpiraterie, bei der die unerlaubte Verbreitung digitaler Inhalte sowohl den Umsatz als auch die Sicherheit der Nutzer untergräbt.
Spezielle APK-Downloadportale wie APKPure, Klone von APKMirror und Threads in Foren wie XDA hosten veränderte Versionen vieler Marken-Apps, sogenannte MOD-APKs. Diese modifizierten Apps geben Nutzern kostenlosen Zugang zu kostenpflichtigen Funktionen, entfernen Werbung und bieten weitere Vorteile, gefährden aber zugleich die Sicherheit genau dieser Nutzer.
Die wachsende APK-Piraterie sollte jedes Unternehmen mit einer App im Android-Ökosystem ernsthaft beunruhigen. Zum Glück gibt es eine Lösung.
In diesem Artikel geben wir einen Überblick über MOD-APKs: was sie sind, wie sie entstehen und welche Risiken sie für Unternehmen und Nutzer bergen.
Kurz gesagt:
- MOD-APKs sind veränderte Android-Apps, die Sicherheitsfunktionen entfernen, kostenpflichtige Funktionen freischalten und oft Malware einschleusen. Sie verbreiten sich über Websites und Foren außerhalb der Sicherheitsprüfungen von Google Play.
- Piraten können Ihre App innerhalb von 24–48 Stunden nach dem Release knacken, in drei Schritten: APK aus Google Play extrahieren, Lizenzprüfungen entfernen und Schadcode einfügen, dann die neu gepackten Dateien über illegale Seiten verbreiten.
- Gaming-, Abo- und Finanz-Apps sind am stärksten gefährdet. MOD-APKs umgehen In-App-Käufe vollständig, beseitigen Abo-Schranken und schleusen Keylogger ein, die Zugangsdaten und Transaktionsdaten abgreifen.
- Code-Verschleierung mit ProGuard/R8, serverseitige Validierung über Backend-Endpunkte und Manipulationserkennung über die Play Integrity API schaffen Schutzebenen, die unabhängig von der Sicherheit von Google Play funktionieren.
- Die KI von MarqVision erkennt und entfernt raubkopierte Apps, indem sie über 1.500 Verbreitungsseiten durchsucht. Statt wochenlanger manueller Suche gibt es automatisierte Warnmeldungen innerhalb von Minuten.
Was sind APKs und MOD-APKs?
Ein APK (Android Package Kit) ist das Dateiformat, mit dem das Betriebssystem Android mobile Apps verteilt und installiert. Wer eine App aus dem Google Play Store herunterlädt, lädt in Wirklichkeit eine APK-Datei herunter. Sie enthält alle Komponenten, die die App braucht, um auf Geräten richtig zu laufen.
Beachten Sie: APKs und Apps sind nicht dasselbe. Vereinfacht gesagt laden Nutzer das APK herunter, der Installer entpackt die darin enthaltenen Dateien, und aus diesen Dateien wird dann die App installiert.
MOD-APKs sind veränderte Versionen eines APK. Es sind inoffizielle Versionen von Apps, die von jemand anderem als dem ursprünglichen Entwickler verändert wurden, meist um Premium-Funktionen freizuschalten, Werbung zu entfernen oder neue Funktionen hinzuzufügen. Kurz: MOD-APKs sind ein beliebter Weg, vollen Zugang zu Android-Apps zu bekommen, ohne zu bezahlen.
So funktioniert APK-Piraterie
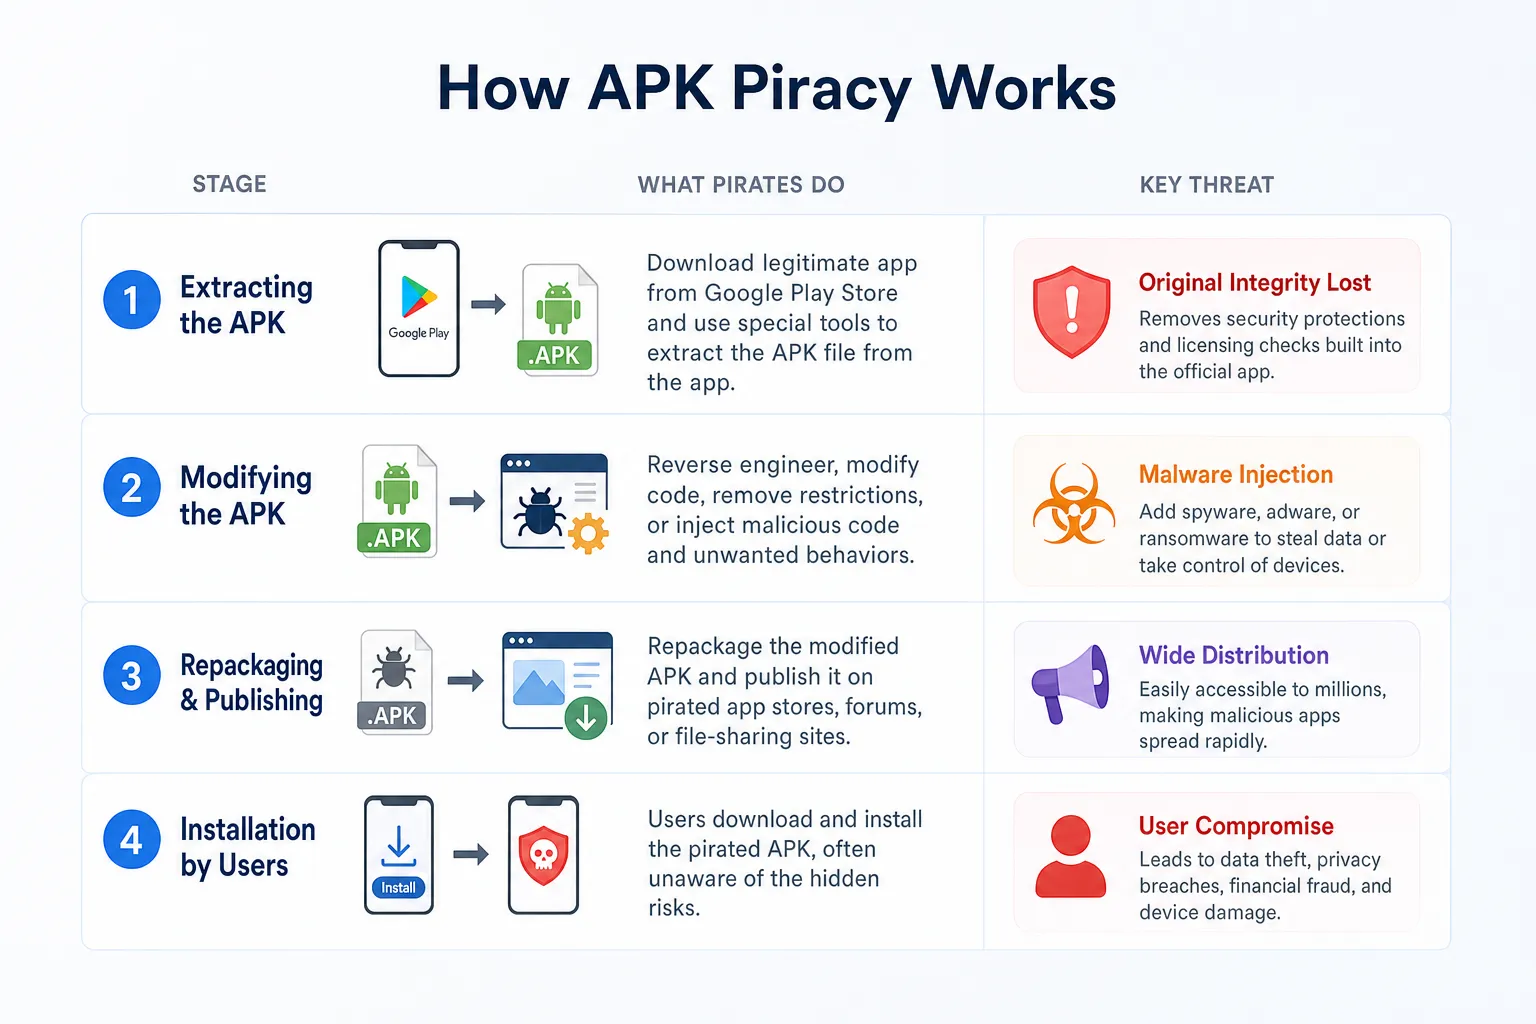
APK-Piraterie läuft Schritt für Schritt ab: Sie beginnt mit der Suche nach gefragten Apps, geht weiter mit dem Extrahieren und Verändern legitimer APK-Dateien zu MOD-APKs und endet mit ihrer illegalen Verbreitung auf Online-Plattformen.
1 – APK extrahieren
Piraten nehmen zuerst beliebte Apps mit großer Nutzerbasis ins Visier. Sie extrahieren die APK-Datei aus einer legitimen App, oft indem sie sie aus dem Google Play Store herunterladen und das APK mit speziellen Tools von ihrem Gerät holen.
2 – Verändern und neu verpacken
Als Nächstes verändern Piraten die APK-Datei. Sie knacken den Code, um Sicherheitsmaßnahmen wie Lizenzprüfungen zu entfernen, die sicherstellen, dass die App legal genutzt wird. Ohne diese Schutzmechanismen lässt sich die App kostenlos nutzen.
Manchmal wird in diesem Schritt Schadcode wie Malware oder Spyware eingefügt, wodurch eine raubkopierte App zur Gefahr für Nutzer wird. Forschung zu Repackaging-Angriffen auf Android-Apps bestätigt, wie Angreifer kostenpflichtige Apps kostenlos weiterverbreiten und ihr Verhalten manipulieren. Persönliche Daten der Nutzer oder sogar der Zugriff auf ihre Geräte oder Bankkonten können dadurch gefährdet sein.
Nach der Veränderung packen die Piraten das APK neu. Sie kompilieren den veränderten Code wieder zu einer APK-Datei, die verbreitet werden kann. Die neue Datei sieht dem Original womöglich ähnlich, funktioniert aber durch die entfernten Sicherheitsfunktionen oder die hinzugefügten schädlichen Elemente anders.
3 – MOD-APKs verbreiten
Anschließend verbreiten Piraten die neu gepackten APKs auf verschiedenen illegalen Plattformen, darunter APK-Downloadseiten und inoffizielle App-Stores. Diesen Plattformen fehlen oft die Sicherheitsprüfungen legitimer Stores wie Google Play, was es Piraten leicht macht, ihre gehackten Versionen zu verbreiten.
Außerdem bewerben Piraten die MOD-APKs in Foren, Social-Media-Gruppen und anderen Online-Communitys. Häufig setzen sie geschickt SEO ein, damit diese Versionen weit oben in den Suchergebnissen erscheinen.
Wie APK-Piraterie Unternehmen schadet
APK-Piraterie hat weitreichende Folgen, die Unternehmen der Softwarebranche schwer treffen können. Entgangener Umsatz, höherer Supportaufwand und die Ermutigung anderer, ebenfalls auf Raubkopien zu setzen, sind typische Schäden.
Die am stärksten gefährdeten Branchen
Mobile-Gaming-Unternehmen sind besonders durch MOD-APKs bedroht, die In-App-Kaufsysteme umgehen. Piraten verändern beliebte Spiele, schalten Premiumwährung frei, entfernen Energie-Timer und geben Spielern unbegrenzte Ressourcen. Damit bricht das Erlösmodell des Spiels komplett weg. MOD-APKs von Freemium-Puzzlespielen deaktivieren beispielsweise häufig das Kaufsystem für Edelsteine oder Münzen, sodass Nutzer alle Power-ups und Level freischalten, ohne einen Dollar auszugeben, während die legitime Version auf Einnahmen aus Mikrotransaktionen angewiesen ist.
Abo-basierte Apps wie Streamingdienste, Produktivitätstools und Fitnessplattformen sind Ziel von Credential Stuffing und Missbrauch durch Account-Sharing. Piraten knacken die Abo-Prüfung und ermöglichen unbegrenzten kostenlosen Zugang zu Premium-Inhalten und -Funktionen. MOD-APKs von Fitness-Coaching-Apps entfernen etwa die monatliche Abo-Schranke komplett und geben Nutzern vollen Zugriff auf Trainingspläne, Ernährungstracking und Live-Kurse, die zahlende Abonnenten mit wiederkehrenden Gebühren finanzieren.
Finanz- und E-Commerce-Apps tragen die schwersten Sicherheitsrisiken, wenn veränderte Versionen im Umlauf sind. MOD-APKs, die Banking- oder Bezahl-Apps ins Visier nehmen, enthalten oft Keylogger und Programme zum Abgreifen von Zugangsdaten, die Logins, Kontonummern und Transaktionsdaten erfassen. Eine veränderte Version einer beliebten mobilen Bezahl-App kann scheinbar normal funktionieren, während sie im Hintergrund Zugangsdaten an entfernte Server sendet. Für einzelne Nutzer wie für den App-Anbieter drohen dann Haftungsrisiken bei Betrug und Ärger mit den Aufsichtsbehörden.
Finanzielle Verluste
Die unmittelbarste Folge von APK-Piraterie für ein Unternehmen ist der finanzielle Verlust. Wer raubkopierte Versionen einer App herunterlädt, nutzt deren Funktionen, ohne Ihr Unternehmen zu bezahlen. Das summiert sich zu großen Umsatzverlusten bei App-Verkäufen und In-App-Käufen.
Für Unternehmen jeder Größe können sich diese Verluste sehr schnell summieren und den Weiterbetrieb der App wirtschaftlich unmöglich machen.
Mehr Aufwand im Kundensupport
Piraterie kann Ihre Supportkosten unbemerkt in die Höhe treiben. Wer raubkopierte Versionen nutzt, stößt oft auf Fehler, die durch das veränderte APK entstehen, und wendet sich dann an Ihr Supportteam, ohne zu wissen, dass er eine illegitime Kopie verwendet.
Dieser zusätzliche Aufwand zieht Ressourcen von echten Kunden ab und belastet Ihre Support-Infrastruktur unnötig.
Piraterie wird zur Normalität
Weit verbreitete Piraterie untergräbt Ihren Wettbewerbsvorteil. Wenn raubkopierte Versionen Ihrer App leicht zu finden sind, haben zahlende Kunden weniger Grund, weiter zu zahlen. Sehen sie, dass Freunde und Kollegen dieselbe App kostenlos nutzen, wirkt das Monatsabo plötzlich verzichtbar.
Dieser Druck schwächt Ihr Geschäftsmodell und erschwert die Finanzierung neuer Entwicklungen und Funktionen. Je normaler Piraterie wird, desto stärker sinken die legitimen Verkäufe, und desto weniger Mittel bleiben, um die App langfristig zu pflegen und weiterzuentwickeln.
Malware in MOD-APKs
Nutzer laden MOD-APKs herunter, um Premium- oder gesperrte Funktionen kostenlos freizuschalten, und vertrauen dabei Fremden, die die App verändert haben. In vielen Fällen liefert die App genau das Versprochene: Premium-Funktionen, keine Werbung und umgangene Geo-Sperren.
Doch dieses Vertrauen ist oft fehl am Platz. Weil jeder ein APK verändern und neu packen kann, sind diese Dateien ein häufiger Weg für versteckte Malware und Spyware, die ohne Wissen der Nutzer mit dem Download ausgeliefert wird.
Für die Unternehmen hinter diesen Apps mag das wie eine Art Gerechtigkeit wirken: Wer illegale Dateien lädt, um Bezahlschranken zu umgehen, und dann Opfer von Malware wird, hätte es besser wissen müssen.
Trotzdem möchte kein Unternehmen seinen Namen mit schädlichen Dateien in Verbindung gebracht sehen. Ein solcher Missbrauch einer Marke ist inakzeptabel, ganz gleich, welche Entscheidungen die Opfer vorher getroffen haben.
APK-Manipulation verhindern: Best Practices für Entwickler
Code-Verschleierung ist Ihre erste Verteidigungslinie gegen Veränderungen am APK. Setzen Sie ProGuard oder R8 im Build-Prozess ein, um Klassen, Methoden und Variablen in bedeutungslose Zeichenfolgen umzubenennen. So wird lesbarer Code zum Labyrinth, und Zeit und Können, die für das Reverse Engineering Ihrer App nötig sind, steigen drastisch. Konfigurieren Sie die Verschleierungsregeln so, dass kritische Authentifizierungslogik, Zahlungsabläufe und Lizenzprüfungen geschützt sind, während die für Absturzberichte nötigen Debugging-Symbole erhalten bleiben.
Verlagern Sie die Validierung vollständig weg vom Client. Verlassen Sie sich nie darauf, dass die App Premium-Funktionen, Abo-Status oder Zugriffsrechte selbst durchsetzt. Validieren Sie stattdessen jede kritische Aktion in Ihrem Backend: Bestätigen Sie Nutzerberechtigungen, prüfen Sie Lizenzschlüssel und verifizieren Sie Transaktionsbelege über Server-Endpunkte, an die Piraten nicht herankommen. Ergänzen Sie Certificate Pinning, um Man-in-the-Middle-Angriffe zu blockieren, die diese Prüfungen umgehen wollen, und nutzen Sie tokenbasierte Authentifizierung mit kurzer Gültigkeit, um das Zeitfenster für Missbrauch zu verkleinern.
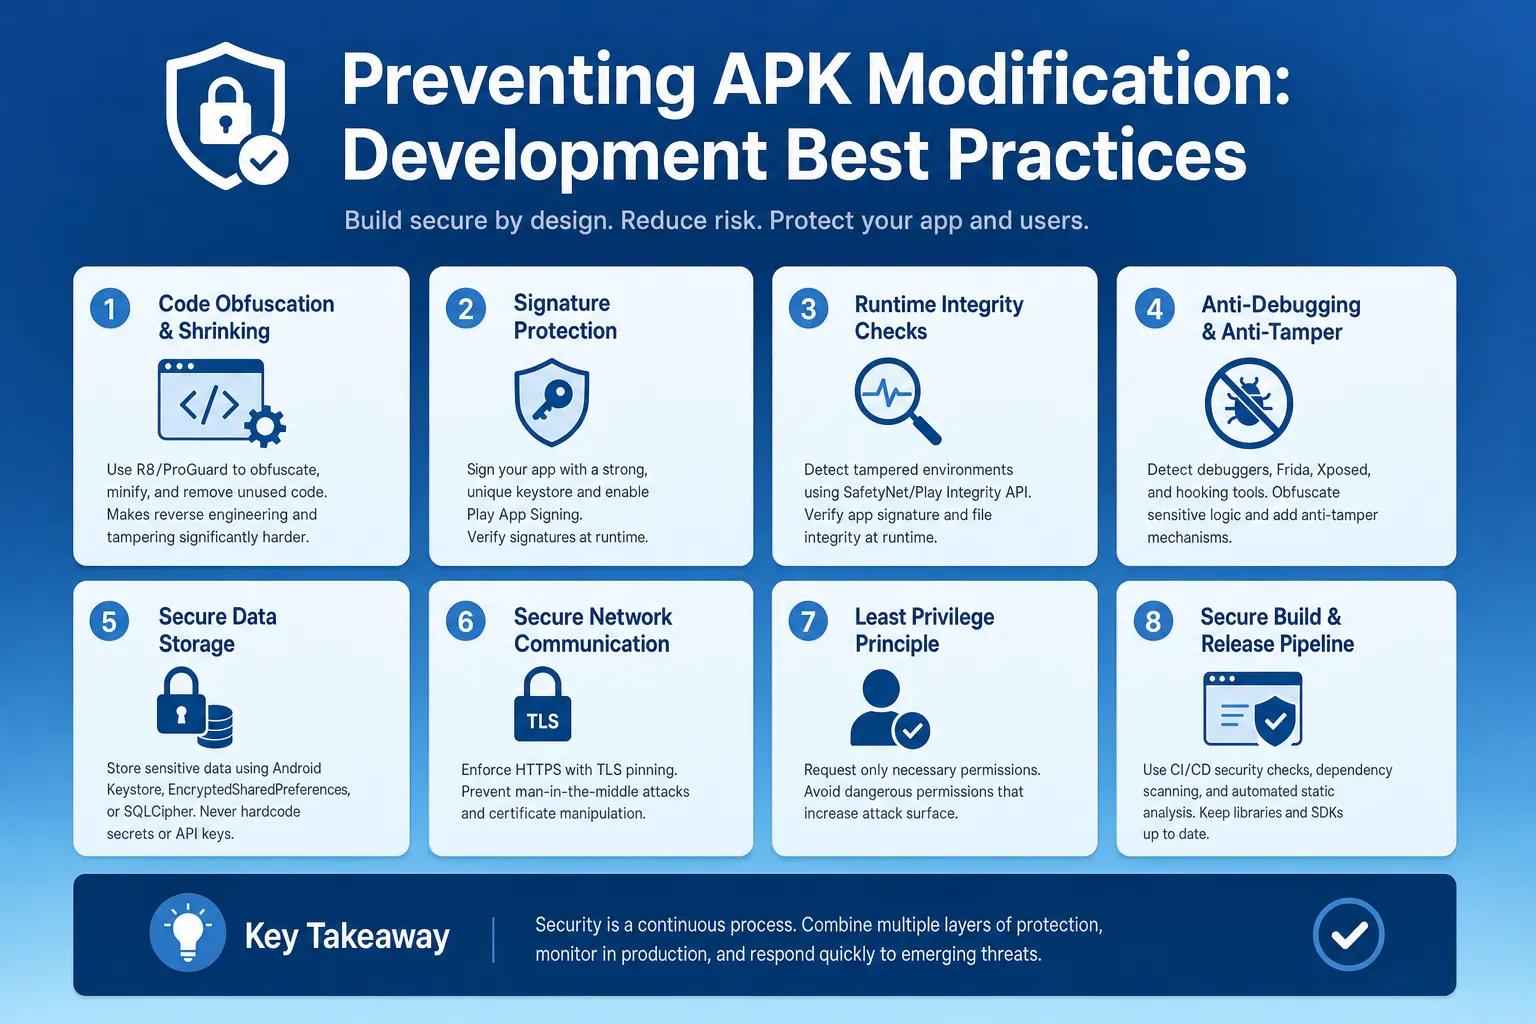
Manipulationserkennung warnt Sie, wenn eine App verändert wurde. Integrieren Sie Integritätsprüfungen zur Laufzeit, die verifizieren, dass die APK-Signatur mit Ihrem offiziellen Release übereinstimmt, Versuche zum Anhängen eines Debuggers erkennen und Emulator-Umgebungen identifizieren, die häufig zum Knacken genutzt werden. Nutzen Sie die SafetyNet Attestation API (oder ihre Nachfolgerin, die Play Integrity API), um zu bestätigen, dass die App auf einem echten, unveränderten Android-Gerät läuft. Wird eine Manipulation erkannt, schränken Sie Funktionen schrittweise ein oder fordern Nutzer auf, die legitime Version herunterzuladen. Diese Reaktion erhält das Nutzererlebnis und schützt gleichzeitig Ihren Umsatz.
Regelmäßige Sicherheitsaudits finden Schwachstellen, bevor Piraten sie ausnutzen. Führen Sie Penetrationstests mit Fokus auf Szenarien zur Veränderung von APKs durch, überprüfen Sie nach jedem größeren Release die Wirksamkeit Ihrer Verschleierung und beobachten Sie, wie schnell Sicherheitsforscher oder ethische Hacker Ihre Schutzmaßnahmen knacken können. Aktualisieren Sie Ihre Abwehrmaßnahmen quartalsweise, wenn neue Umgehungstechniken auftauchen, und behandeln Sie Sicherheitshärtung als fortlaufende Entwicklungspriorität statt als einmalige Umsetzung.
So wehren Sie APK-Modding ab
Das Internet aktiv nach Raubkopien Ihrer App zu durchsuchen und deren Entfernung zu veranlassen, ist eine wirksame, wenn auch unvollkommene Methode gegen APK-Piraterie. Ob Sie selbst suchen oder Web-Crawling-Tools nutzen: Unerlaubte Verbreitungen Ihrer App auf verschiedenen Plattformen zu finden und zu entfernen, bremst die Ausbreitung von MOD-APKs.
Sobald sie identifiziert sind, können Sie schnell handeln und die Kopien per DMCA- oder markenrechtlichem Löschantrag entfernen lassen. Viele Seiten haben einfache Verfahren für solche Anträge, bei privaten Messaging-Apps ist es jedoch deutlich schwieriger.
Die KI-Lösung
Technologie hat das Knacken, Verändern und Verbreiten raubkopierter Software erleichtert. Auf der anderen Seite gibt es jedoch Anti-Piraterie-Lösungen, die wendig und leistungsstark genug sind, um MOD-APKs in Minuten zu finden und zu entfernen.
KI-gestützter Markenschutz hat den Kampf gegen digitale Piraterie grundlegend verändert. Das fortschrittliche KI-Modell von MarqVision erkennt und entfernt raubkopierte Apps schnell und begrenzt den Schaden, bevor er entsteht.
FAQ
Kann ich APK-Schutz aufbauen, ohne mich allein auf die Sicherheit des Google Play Store zu verlassen?
Ja. Der Play Store bietet einen Grundschutz. Mit eigener serverseitiger Validierung, Code-Verschleierung durch ProGuard oder R8 und Integritätsprüfungen zur Laufzeit über die Play Integrity API schaffen Sie zusätzliche Schutzebenen, die unabhängig von den Kontrollen des Marktplatzes funktionieren und Bedrohungen erfassen, die der Play Store übersieht.
MOD-APKs und legitimes Sideloading: Wo liegt der Unterschied?
Beim legitimen Sideloading werden offizielle APK-Dateien direkt aus verifizierten Quellen (etwa der Website des Entwicklers) heruntergeladen und manuell installiert. MOD-APKs sind dagegen nicht autorisierte, veränderte Versionen, die Sicherheitsfunktionen knacken, kostenpflichtige Inhalte freischalten oder Schadcode einschleusen. Der entscheidende Unterschied ist die Absicht: Sideloading liefert die echte App über einen anderen Kanal, MOD-APKs verändern die Funktionen der App, um Zahlungen zu umgehen oder Bedrohungen einzuschleusen.
Wie schnell knacken Piraten in der Regel eine neue App-Version?
Beliebte Apps mit starkem Erlösmodell werden innerhalb von 24–48 Stunden nach dem Release angegriffen. Piraten nehmen stark nachgefragte Apps sofort ins Visier, und ohne Code-Verschleierung oder serverseitige Validierung können erste MOD-APK-Versionen wenige Tage nach Ihrem offiziellen Launch auf Verbreitungsseiten auftauchen.
Wie erkenne ich raubkopierte Versionen meiner App 2026 am schnellsten?
KI-gestützte Überwachungsplattformen scannen APK-Verbreitungsseiten, Foren und Social-Media-Plattformen kontinuierlich und markieren unerlaubte Kopien anhand der Signatur, des Paketnamens und der visuellen Elemente Ihrer App. Die KI von MarqVision erkennt und entfernt raubkopierte Apps in Minuten, indem sie über 1.500 Plattformen durchsucht, auf denen sich MOD-APKs verbreiten. Statt wochenlanger manueller Suche gibt es automatisierte Warnmeldungen.
Sollte ich zuerst auf Löschanträge setzen oder die App-Sicherheit stärken?
Stärken Sie zuerst Ihre App-Sicherheit, wenn Sie noch keine Code-Verschleierung, serverseitige Validierung oder Manipulationserkennung eingeführt haben. Diese Abwehrmaßnahmen erschweren das Knacken und bremsen die Verbreitung von MOD-APKs. Bei Apps, die bereits aktiv verbreitet werden, sollten Sie parallel Löschungen veranlassen. Denken Sie aber daran: Eine gehärtete App sorgt dafür, dass nach jeder Löschrunde neue Raubkopien langsamer wieder auftauchen.