Pirateria APK: i rischi delle MOD APK - giugno 2026
La pirateria APK costa milioni alle aziende. Scopri le minacce delle MOD APK e le strategie collaudate per proteggere la tua app. (giugno 2026)
 Ryan Williams4 min di lettura
In questa pagina6
Le app Android sono un prodotto fondamentale per innumerevoli aziende. Dai giochi e dallo streaming video fino ai servizi essenziali di finanza e sanità, passando per tutto ciò che sta in mezzo, aziende di ogni settore offrono servizi ai miliardi di dispositivi Android attivi nel mondo.
Nel 2026 queste app affrontano una grave minaccia di pirateria. È una forma di pirateria dei media, in cui la distribuzione non autorizzata di contenuti digitali compromette sia i ricavi sia la sicurezza degli utenti.
Portali dedicati al download di APK come APKPure, cloni di APKMirror e forum come i thread di XDA ospitano versioni modificate di molte app di brand, note come MOD APK. Queste app modificate offrono agli utenti l’accesso gratuito alle funzionalità a pagamento, eliminano la pubblicità e offrono altri vantaggi, ma allo stesso tempo minacciano la sicurezza di quegli stessi utenti.
La crescita della pirateria APK dovrebbe preoccupare seriamente qualsiasi azienda con un’app nell’ecosistema Android. Per fortuna, una soluzione c’è.
In questo articolo offriamo una panoramica delle MOD APK: cosa sono, come vengono create e quali rischi comportano per aziende e utenti.
In breve:
- Le MOD APK sono app Android modificate che eliminano le protezioni, sbloccano le funzionalità a pagamento e spesso iniettano malware, diffondendosi tramite siti e forum che sfuggono ai controlli di sicurezza di Google Play.
- I pirati possono craccare la tua app entro 24–48 ore dal rilascio con attacchi in tre fasi: estrazione dell’APK da Google Play, rimozione dei controlli di licenza e inserimento di codice dannoso, poi distribuzione dei file ricompilati tramite siti illegali.
- Le app di gioco, in abbonamento e finanziarie sono le più a rischio. Le MOD APK aggirano completamente gli acquisti in-app, eliminano i blocchi degli abbonamenti e inseriscono keylogger che catturano credenziali e dati delle transazioni.
- L’offuscamento del codice con ProGuard/R8, la convalida lato server tramite endpoint di backend e il rilevamento delle manomissioni con la Play Integrity API creano livelli di difesa che funzionano indipendentemente dalla sicurezza di Google Play.
- L’AI di MarqVision rileva e rimuove le app piratate analizzando oltre 1.500 siti di distribuzione, riducendo i tempi di rilevamento da settimane di ricerche manuali ad avvisi automatici in pochi minuti.
Cosa sono le APK e le MOD APK?
Un’APK (Android Package Kit) è il formato di file usato dal sistema operativo Android per distribuire e installare le app mobili. Quando gli utenti scaricano un’app dal Google Play Store, in realtà scaricano un file APK. Il file contiene tutti i componenti necessari perché l’app funzioni correttamente sui dispositivi.
Tieni presente che APK e app non sono la stessa cosa. In parole semplici: l’utente scarica l’APK, il programma di installazione estrae i file contenuti nell’APK e l’app viene installata a partire da quei file.
Le MOD APK sono versioni modificate di un’APK. Si tratta di versioni non ufficiali di app alterate da qualcuno diverso dallo sviluppatore originale, di solito per sbloccare funzionalità premium, eliminare la pubblicità o aggiungere nuove funzioni. In breve, le MOD APK sono un modo molto diffuso per ottenere l’accesso completo alle app Android senza pagare.
Come funziona la pirateria APK
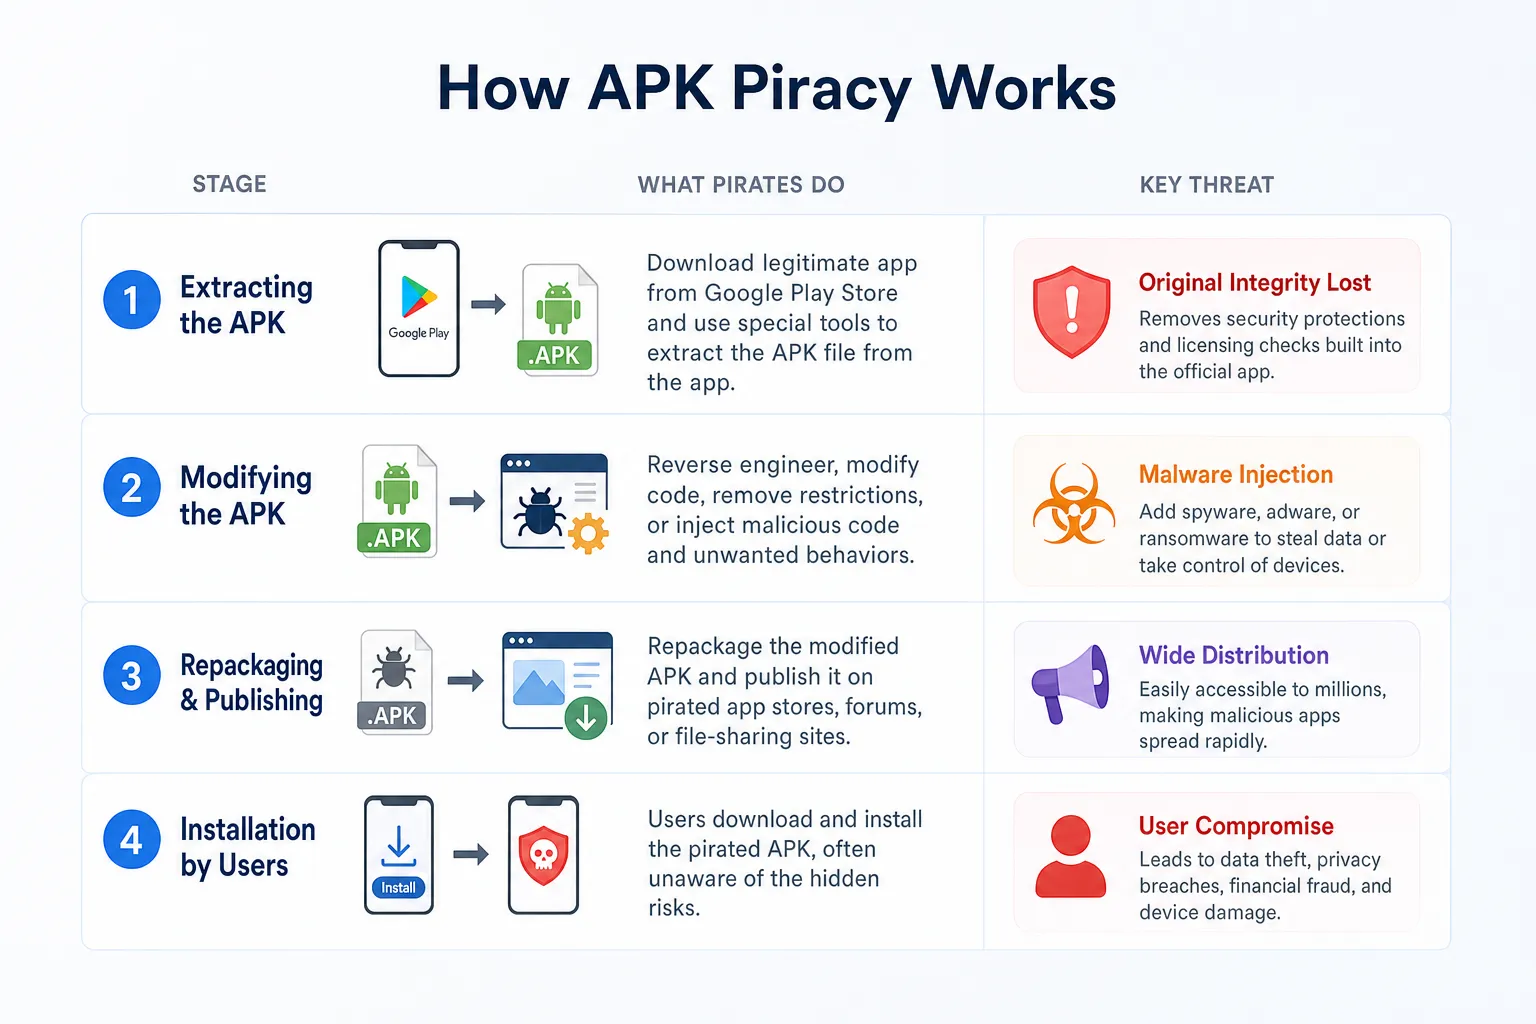
La pirateria APK è un processo per fasi: inizia con l’individuazione delle app più richieste, prosegue con l’estrazione e la modifica dei file APK legittimi in MOD APK e si conclude con la loro distribuzione illegale sulle piattaforme online.
1 - Estrazione dell’APK
I pirati prendono di mira prima le app popolari con un’ampia base di utenti. Estraggono il file APK da un’app legittima, spesso scaricandola dal Google Play Store e usando strumenti appositi per recuperare l’APK dal proprio dispositivo.
2 - Modifica e ricompilazione
Poi i pirati modificano il file APK. Craccano il codice per eliminare le misure di sicurezza, come i controlli di licenza che verificano che l’app venga usata legalmente. Rimuovendo queste protezioni, l’app può essere usata senza pagare.
A volte, in questa fase, viene inserito codice dannoso come malware o spyware, trasformando un’app piratata in una potenziale minaccia per gli utenti. Le ricerche sugli attacchi di repackaging delle app Android confermano come gli attaccanti ridistribuiscano gratuitamente le app a pagamento e ne manomettano il comportamento. I dati personali degli utenti, o persino l’accesso ai loro dispositivi o conti bancari, possono essere messi a rischio.
Dopo aver modificato l’APK, i pirati lo ricompilano: riconvertono il codice alterato in un file APK pronto per la distribuzione. Il nuovo file può sembrare simile all’originale, ma funziona diversamente a causa delle protezioni rimosse o degli elementi dannosi aggiunti.
3 - Distribuzione delle MOD APK
I pirati distribuiscono quindi le APK ricompilate su varie piattaforme illegali, tra cui siti di download di APK e app store non ufficiali. Queste piattaforme spesso non hanno i controlli di sicurezza degli store legittimi come Google Play, e questo rende facile diffondere le versioni craccate.
I pirati promuovono le MOD APK anche su forum, gruppi social e altre community online. Di solito usano tecniche SEO astute perché queste versioni compaiano in alto nei risultati di ricerca.
I danni della pirateria APK per le aziende
La pirateria APK ha conseguenze di vasta portata che possono colpire duramente le aziende del software. Ricavi persi, maggiori richieste all’assistenza clienti e un incentivo per altri a scegliere la via della pirateria sono danni comuni.
I settori più a rischio
Le aziende di mobile gaming affrontano minacce particolarmente gravi da parte delle MOD APK che aggirano i sistemi di acquisto in-app. Modificando i giochi più popolari, i pirati sbloccano la valuta premium, eliminano i timer dell’energia e concedono risorse illimitate, annullando del tutto il modello di ricavi del gioco. Per esempio, le MOD APK dei puzzle game freemium disattivano comunemente il sistema di acquisto di gemme o monete, consentendo di accedere a tutti i potenziamenti e livelli senza spendere un dollaro, mentre la versione legittima dipende dai ricavi delle microtransazioni.
Le app in abbonamento, come servizi di streaming, strumenti di produttività e piattaforme di fitness, sono prese di mira con credential stuffing e abusi della condivisione degli account. I pirati craccano i controlli di verifica dell’abbonamento e consentono l’accesso gratuito e illimitato a contenuti e funzionalità premium. Le MOD APK delle app di coaching sportivo, per esempio, eliminano completamente il blocco dell’abbonamento mensile e danno pieno accesso a piani di allenamento, monitoraggio dell’alimentazione e lezioni in diretta che gli abbonati paganti finanziano con quote ricorrenti.
Le app finanziarie e di e-commerce affrontano i rischi di sicurezza più gravi quando circolano versioni modificate. Le MOD APK che prendono di mira app bancarie o di pagamento contengono spesso keylogger e strumenti di raccolta delle credenziali che catturano dati di accesso, numeri di conto e dati delle transazioni. Una versione modificata di una nota app di pagamento mobile può sembrare funzionare normalmente mentre trasmette in silenzio le credenziali degli utenti a server remoti, esponendo sia i singoli utenti sia il fornitore dell’app a responsabilità per frode e a controlli delle autorità.
Perdite finanziarie
L’impatto più immediato della pirateria APK per un’azienda è la perdita economica. Quando gli utenti scaricano versioni piratate di un’app, accedono alle sue funzionalità senza pagare la tua azienda, e questo si traduce in grandi quantità di ricavi persi da vendite dell’app e acquisti in-app.
Per aziende di ogni dimensione, queste perdite possono accumularsi molto in fretta e rendere economicamente insostenibile continuare a offrire il servizio.
Più richieste all’assistenza clienti
La pirateria può far salire silenziosamente i costi dell’assistenza. Chi usa versioni piratate incontra spesso bug causati dall’APK modificata e poi contatta il tuo team di assistenza, senza rendersi conto di usare una copia illegittima.
Questa domanda aggiuntiva sottrae risorse ai clienti veri e mette sotto pressione inutilmente la tua infrastruttura di assistenza.
La pirateria diventa normale
Una pirateria diffusa erode il tuo vantaggio competitivo. Quando le versioni piratate della tua app sono facili da trovare, i clienti paganti hanno meno motivi per continuare a pagare. Se vedono amici e colleghi ottenere la stessa app gratis, l’abbonamento mensile inizia a sembrare facoltativo.
Questa pressione indebolisce il tuo modello di business e rende più difficile finanziare nuovi sviluppi e funzionalità. Più la pirateria diventa normale, più calano le vendite legittime, e restano meno risorse per mantenere e far crescere l’app nel tempo.
Malware nelle MOD APK
Le persone scaricano le MOD APK per sbloccare gratis funzionalità premium o bloccate, fidandosi di sconosciuti che hanno modificato l’app. In molti casi l’app offre esattamente ciò che promette: funzionalità premium, niente pubblicità e blocchi geografici aggirati.
Ma quella fiducia è spesso mal riposta. Poiché chiunque può modificare e ricompilare un’APK, questi file sono un veicolo comune per malware e spyware nascosti, inclusi nel download all’insaputa dell’utente.
Per le aziende dietro queste app, si potrebbe essere tentati di vederla come una forma di giustizia: chi scarica file illegali per aggirare i paywall e poi cade vittima di un malware avrebbe dovuto pensarci prima.
Eppure nessuna azienda vuole che il proprio nome sia associato a file dannosi. Usare impropriamente un brand in questo modo è inaccettabile, qualunque sia la scelta fatta in precedenza dalle vittime.
Prevenire la modifica delle APK: buone pratiche di sviluppo
L’offuscamento del codice è la tua prima linea di difesa contro la modifica delle APK. Usa ProGuard o R8 durante la build per rinominare classi, metodi e variabili in stringhe senza significato, trasformando un codice leggibile in un labirinto che aumenta drasticamente il tempo e le competenze necessari per decompilare la tua app. Configura le regole di offuscamento per proteggere la logica di autenticazione, i flussi di pagamento e i controlli di licenza, mantenendo i simboli di debug necessari per la segnalazione dei crash.
Sposta del tutto i controlli di convalida fuori dal client. Non affidare mai all’app da sola l’applicazione di funzionalità premium, stato dell’abbonamento o permessi di accesso. Convalida invece ogni azione critica sul backend: conferma i diritti dell’utente, controlla le chiavi di licenza e verifica le ricevute delle transazioni tramite endpoint server che i pirati non possono toccare. Aggiungi il certificate pinning per bloccare gli attacchi man-in-the-middle che cercano di aggirare questi controlli, e usa un’autenticazione basata su token con scadenze brevi per ridurre la finestra di sfruttamento.
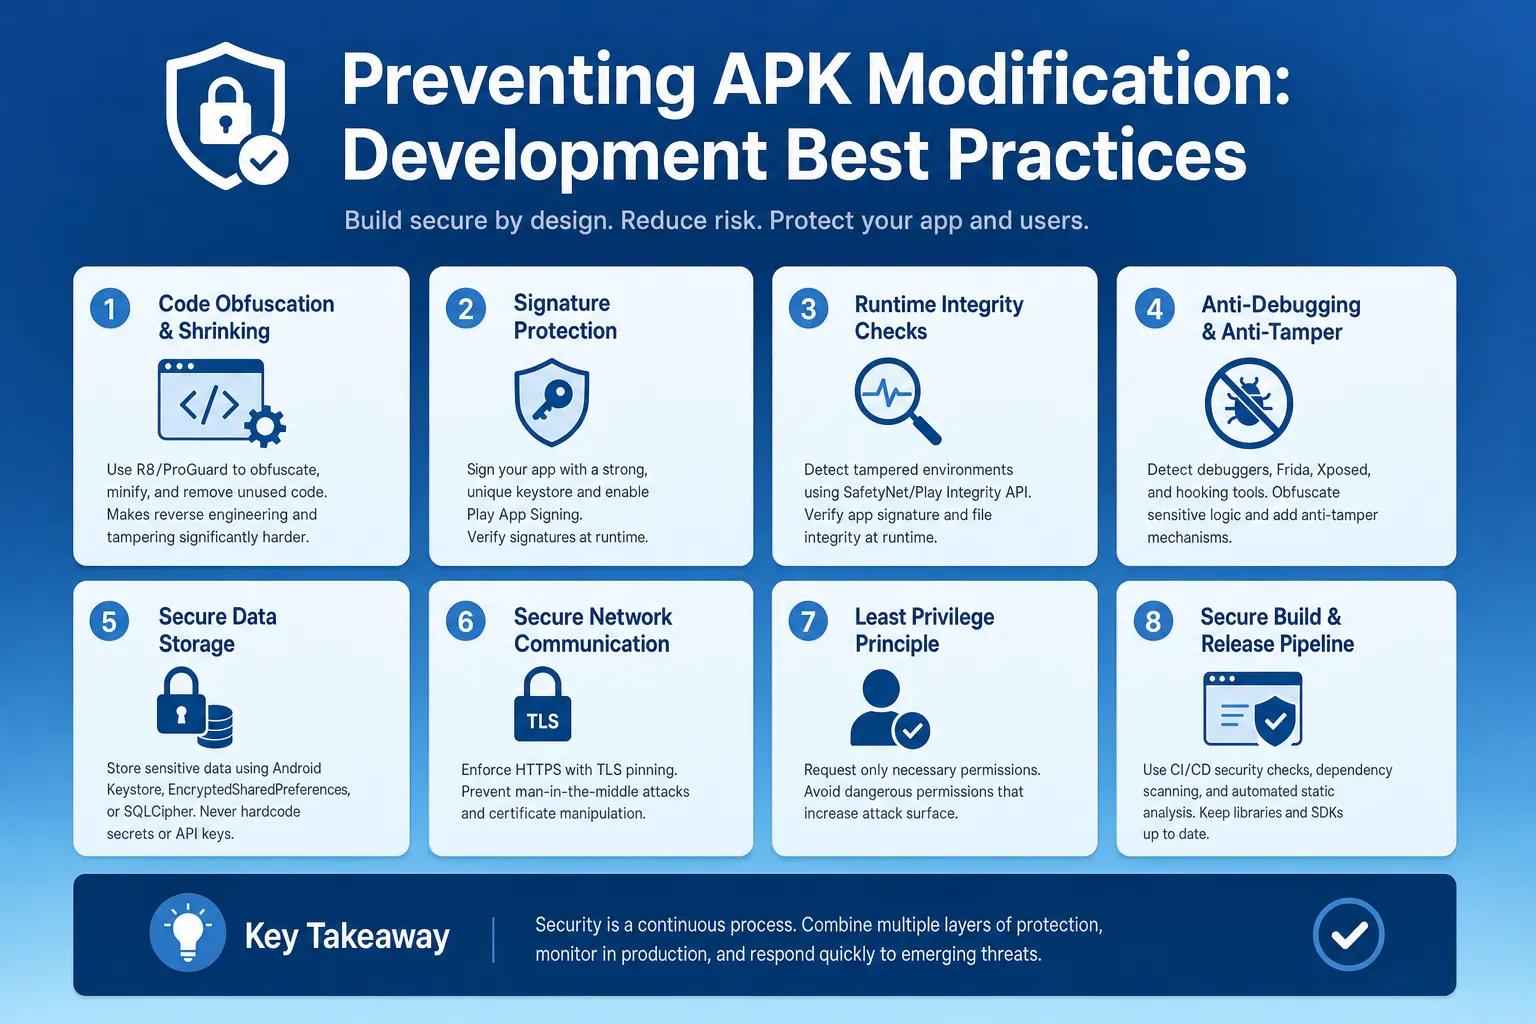
I meccanismi di rilevamento delle manomissioni ti avvisano quando un’app è stata modificata. Integra controlli di integrità in fase di esecuzione che verificano che la firma dell’APK corrisponda alla tua release ufficiale, rilevano i tentativi di collegare un debugger e identificano gli ambienti di emulazione usati comunemente per craccare. Usa la SafetyNet Attestation API (o la sua erede, la Play Integrity API) per confermare che l’app giri su un dispositivo Android autentico e non modificato. Quando rilevi una manomissione, riduci gradualmente le funzionalità o invita l’utente a scaricare la versione legittima: una risposta che preserva l’esperienza d’uso proteggendo i tuoi ricavi.
Audit di sicurezza regolari individuano le vulnerabilità prima che i pirati le sfruttino. Esegui penetration test incentrati sugli scenari di modifica delle APK, verifica l’efficacia dell’offuscamento dopo ogni release importante e monitora quanto in fretta ricercatori di sicurezza o hacker etici riescono a superare le tue protezioni. Aggiorna le misure difensive ogni trimestre, man mano che emergono nuove tecniche di elusione, e tratta il rafforzamento della sicurezza come una priorità di sviluppo continua, non come un intervento una tantum.
Come fermare le minacce delle APK modificate
Monitorare attivamente internet alla ricerca di copie piratate della tua app e adoperarsi per farle rimuovere è un metodo efficace, anche se imperfetto, per combattere la pirateria APK. Cercando in prima persona o usando strumenti di web crawling, trovare e rimuovere le distribuzioni non autorizzate della tua app sulle varie piattaforme è un modo per limitare la diffusione delle MOD APK.
Una volta individuate, puoi agire rapidamente per farle rimuovere con notifiche DMCA o segnalazioni per violazione di marchio. Molti siti hanno procedure semplici per inviare queste richieste, anche se sulle app di messaggistica privata la sfida è più difficile.
La soluzione AI
Se la tecnologia ha reso più facile craccare, modificare e distribuire software piratato, dall’altra parte esistono soluzioni software antipirateria abbastanza agili e potenti da trovare e rimuovere le MOD APK in pochi minuti.
La brand protection basata sull’AI ha cambiato le regole del gioco contro la pirateria digitale. Il modello AI avanzato di MarqVision può individuare e rimuovere rapidamente le copie piratate delle app, limitando i danni prima che si verifichino.
Domande frequenti
Posso proteggere le mie APK senza affidarmi solo alla sicurezza del Google Play Store?
Sì. Il Play Store offre protezioni di base, ma implementare una tua convalida lato server, l’offuscamento del codice con ProGuard o R8 e controlli di integrità in fase di esecuzione con la Play Integrity API crea livelli di difesa che funzionano indipendentemente dai controlli dello store e intercettano le minacce che il Play Store non vede.
MOD APK e sideloading legittimo di APK: qual è la differenza?
Il sideloading legittimo consiste nello scaricare file APK ufficiali direttamente da fonti verificate (come il sito dello sviluppatore) per installarli manualmente, mentre le MOD APK sono versioni modificate e non autorizzate che craccano le protezioni, sbloccano contenuti a pagamento o iniettano codice dannoso. La differenza chiave è l’intento: il sideloading distribuisce l’app autentica tramite un canale alternativo, mentre le MOD APK alterano il funzionamento dell’app per evitare il pagamento o introdurre minacce.
Quanto tempo impiegano di solito i pirati a craccare una nuova release?
Le app popolari con modelli di ricavi solidi subiscono tentativi di crack entro 24–48 ore dal rilascio. I pirati prendono di mira subito le app più richieste e, senza offuscamento del codice o convalida lato server, le prime MOD APK possono comparire sui siti di distribuzione a pochi giorni dal lancio ufficiale.
Qual è il modo più rapido per rilevare le versioni piratate della mia app nel 2026?
Le piattaforme di monitoraggio basate sull’AI analizzano di continuo siti di distribuzione di APK, forum e piattaforme social per segnalare le copie non autorizzate in base alla firma dell’app, al nome del pacchetto e agli asset visivi. L’AI di MarqVision rileva e rimuove le app piratate in pochi minuti analizzando oltre 1.500 piattaforme in cui si diffondono le MOD APK, riducendo i tempi di rilevamento da settimane di ricerche manuali ad avvisi automatici.
Devo concentrarmi prima sulle richieste di rimozione o sul rafforzamento della sicurezza dell’app?
Rafforza prima la sicurezza dell’app se non hai ancora implementato offuscamento del codice, convalida lato server o rilevamento delle manomissioni. Queste difese rendono più difficile craccare e rallentano la diffusione delle MOD APK. Per le app già distribuite attivamente, procedi in parallelo con le rimozioni, ma ricorda che il rafforzamento della sicurezza riduce la velocità con cui nuove versioni piratate ricompaiono dopo ogni ciclo di rimozioni.