
Protection des dirigeants : le guide complet pour les équipes juridiques et de protection de marque – juin 2026
Guide complet de la protection des dirigeants pour les équipes juridiques et de protection de marque (juin 2026) : menaces, conformité, risques numériques.
 Christopher ChaeHead of Marketing4 min de lecture
Sur cette page11
- Qu’est-ce que la protection des dirigeants ?
- Les arguments juridiques et fiduciaires en faveur de la protection des dirigeants
- L’évolution des menaces visant les dirigeants en 2026
- Évaluation des menaces et renseignement de protection
- Gestion de l’empreinte numérique et réduction de l’exposition en ligne
- Bâtir un programme de protection des dirigeants en entreprise
- Croissance du marché de la protection des dirigeants et tendances d’investissement
- Protection des dirigeants et risque de réputation de la marque : là où ils se rejoignent
- Comment MarqVision protège les dirigeants grâce à la protection de marque numérique
- Pour conclure : la sécurité des dirigeants à l’ère numérique
- Questions fréquentes
Vous documentez les contrats, vous suivez les dépôts de propriété intellectuelle, et l’on attend de vous un dossier défendable quand la protection des dirigeants devient une question juridique. L’environnement des menaces a changé : les attaques contre les dirigeants ont doublé en 2025, et la phase de reconnaissance se joue désormais en ligne : les attaquants reconstituent l’emploi du temps d’une personne protégée, les informations sur sa famille et son adresse personnelle à partir de publications sur les réseaux sociaux et de registres publics, bien avant de se présenter physiquement. En 2026, la protection des dirigeants est une gestion des risques guidée par le renseignement, qui couvre à la fois le monde physique et le monde numérique. Pour votre équipe, la sécurité des dirigeants devient une obligation fiduciaire, et la responsabilité retombe sur l’entreprise quand des menaces crédibles restent sans réponse.
En bref :
- Le ciblage des dirigeants a doublé en 2025 ; les menaces ont augmenté de 225 % depuis 2023 et les CEO représentent 64 % des incidents.
- Votre devoir de protection s’étend à vos dirigeants partout où ils vont : au bureau, en déplacement, lors d’apparitions publiques et sur le trajet domicile-travail.
- La plupart des attaques physiques commencent par une reconnaissance en ligne, à partir des registres publics et des réseaux sociaux.
- Documentez les évaluations des menaces et traitez la protection comme un sujet de gouvernance au niveau du conseil d’administration, pas comme un avantage facultatif.
- MarqVision scanne chaque jour 1,3 milliard de domaines et fait retirer les domaines frauduleux en 5,3 heures (médiane).
Qu’est-ce que la protection des dirigeants ?
La protection des dirigeants (souvent abrégée EP, pour executive protection) est la discipline qui consiste à protéger des personnalités exposées contre les atteintes physiques, numériques et réputationnelles : CEO, fondateurs, administrateurs et leurs familles. Le travail est guidé par le renseignement : les décisions reposent sur des éléments concrets sur le risque réel, et non sur des suppositions.
Il y a dix ans, la protection des dirigeants se résumait à un garde du corps aux côtés de la personne protégée. Aujourd’hui, c’est une fonction de gestion des risques plus large qui surveille à la fois le monde physique et le monde en ligne, où une adresse personnelle divulguée ou une menace virale peut se propager plus vite qu’on ne traverse la ville en voiture.
En 2026, la plupart des programmes efficaces reposent sur trois piliers :
- L’évaluation des menaces : distinguer les menaces crédibles du bruit pour orienter les ressources là où le danger est réel.
- La préparation en amont : sécuriser les lieux, les itinéraires et la logistique avant l’arrivée de la personne protégée.
- La protection rapprochée : les agents, visibles ou discrets, qui accompagnent la personne protégée au quotidien.
Les arguments juridiques et fiduciaires en faveur de la protection des dirigeants
La protection des dirigeants repose d’abord sur le devoir de protection. Aux États-Unis, en vertu de la General Duty Clause de l’Occupational Safety and Health Act, les employeurs doivent préserver le lieu de travail des dangers reconnus, y compris la violence au travail visant les dirigeants. Quand une menace crédible existe et que l’entreprise ne fait rien, sa responsabilité est engagée.
Le devoir de protection s’étend au-delà du bureau : déplacements à l’étranger, apparitions publiques et trajet du retour. La responsabilité fiduciaire ajoute une couche supplémentaire, en exigeant des garanties documentées pour les personnes dont l’absence nuirait à l’entreprise.
Deux enseignements pratiques pour votre équipe :
- Documentez les évaluations des menaces et les décisions de protection, car un dossier défendable compte en cas de préjudice.
- Traitez la protection comme une exigence de conformité et de gestion des risques, pas comme un avantage facultatif.
Vue ainsi, la protection des dirigeants devient obligatoire et non plus facultative, de la même façon que stopper les sites qui se font passer pour votre entreprise protège les actifs de la société.
L’évolution des menaces visant les dirigeants en 2026
Le danger physique et l’exposition numérique s’alimentent désormais mutuellement. Une localisation divulguée apparaît en ligne, une campagne coordonnée l’amplifie, et ce qui a commencé par une publication hostile peut arriver à la porte de la personne protégée en quelques heures.
Les chiffres parlent d’eux-mêmes. Le ciblage des dirigeants a doublé en 2025, un record. Les CEO en concentrent l’essentiel, avec 64 % des incidents, mais les menaces contre les autres dirigeants ont augmenté de 225 % depuis 2023.
La liste des menaces actuelles est longue :
- Violences physiques et traque
- Doxing des adresses personnelles et des informations familiales
- Deepfakes usurpant l’identité de dirigeants
- Campagnes de harcèlement en ligne coordonnées
Le meurtre de Brian Thompson, CEO d’UnitedHealthcare, à New York en décembre 2024 a bouleversé la planification de la sécurité des entreprises. Pour beaucoup d’entre elles, la sécurité des dirigeants est passée du statut de simple ligne budgétaire à celui de priorité critique de gestion des risques.
Évaluation des menaces et renseignement de protection
Le renseignement de protection est le moteur qui indique à votre équipe où regarder. L’objectif : repérer les signaux d’alerte tant qu’ils sont encore en ligne, avant qu’une obsession ne se transforme en visite. Les programmes efficaces associent une évaluation structurée des menaces à une surveillance numérique qui observe la formation du risque sur les canaux ouverts comme cachés.
Une fonction de renseignement opérationnelle pour les équipes juridiques et de protection de marque s’appuie généralement sur plusieurs sources :
- L’évaluation comportementale des menaces, qui suit l’escalade, l’obsession et le langage de griefs envers une personne protégée.
- Le renseignement en sources ouvertes, issu des réseaux sociaux, de la presse et des registres publics.
- La surveillance du dark web et des forums fermés, où kits de doxing et listes de cibles s’échangent discrètement.
- L’analyse de l’empreinte numérique, qui recense ce qu’un acteur hostile peut déjà trouver sur un dirigeant et sa famille.
Une fois notés et triés, ces signaux permettent de distinguer le simple défoulement d’un projet crédible. Beaucoup d’équipes évaluent les menaces selon une grille structurée : l’auteur a-t-il nommé la personne protégée, mentionné un lieu ou un événement précis, montré une obsession à travers plusieurs publications, ou exprimé l’intention et la capacité d’agir ? Une insulte vague obtient une note faible ; un message qui mentionne l’école d’un enfant avec une date obtient une note élevée et déclenche un examen immédiat.
Le résultat est un profil de menace vivant pour chaque personne protégée, mis à jour à mesure que de nouveaux signaux apparaissent. Chaque cas crédible a un responsable, une décision documentée et un calendrier de revue : une obsession de faible intensité qui s’aggrave est repérée au passage suivant au lieu de resurgir par surprise. Cette traçabilité alimente aussi le dossier défendable dont votre équipe juridique a besoin, en reliant chaque mesure de protection aux éléments qui l’ont motivée.
Gestion de l’empreinte numérique et réduction de l’exposition en ligne
La plupart des attaques physiques commencent par une reconnaissance en ligne. Avant de se présenter à un portail, l’attaquant assemble un portrait à partir de sources publiques éparses.
Plus un dirigeant partage, plus ce portrait est facile à constituer.
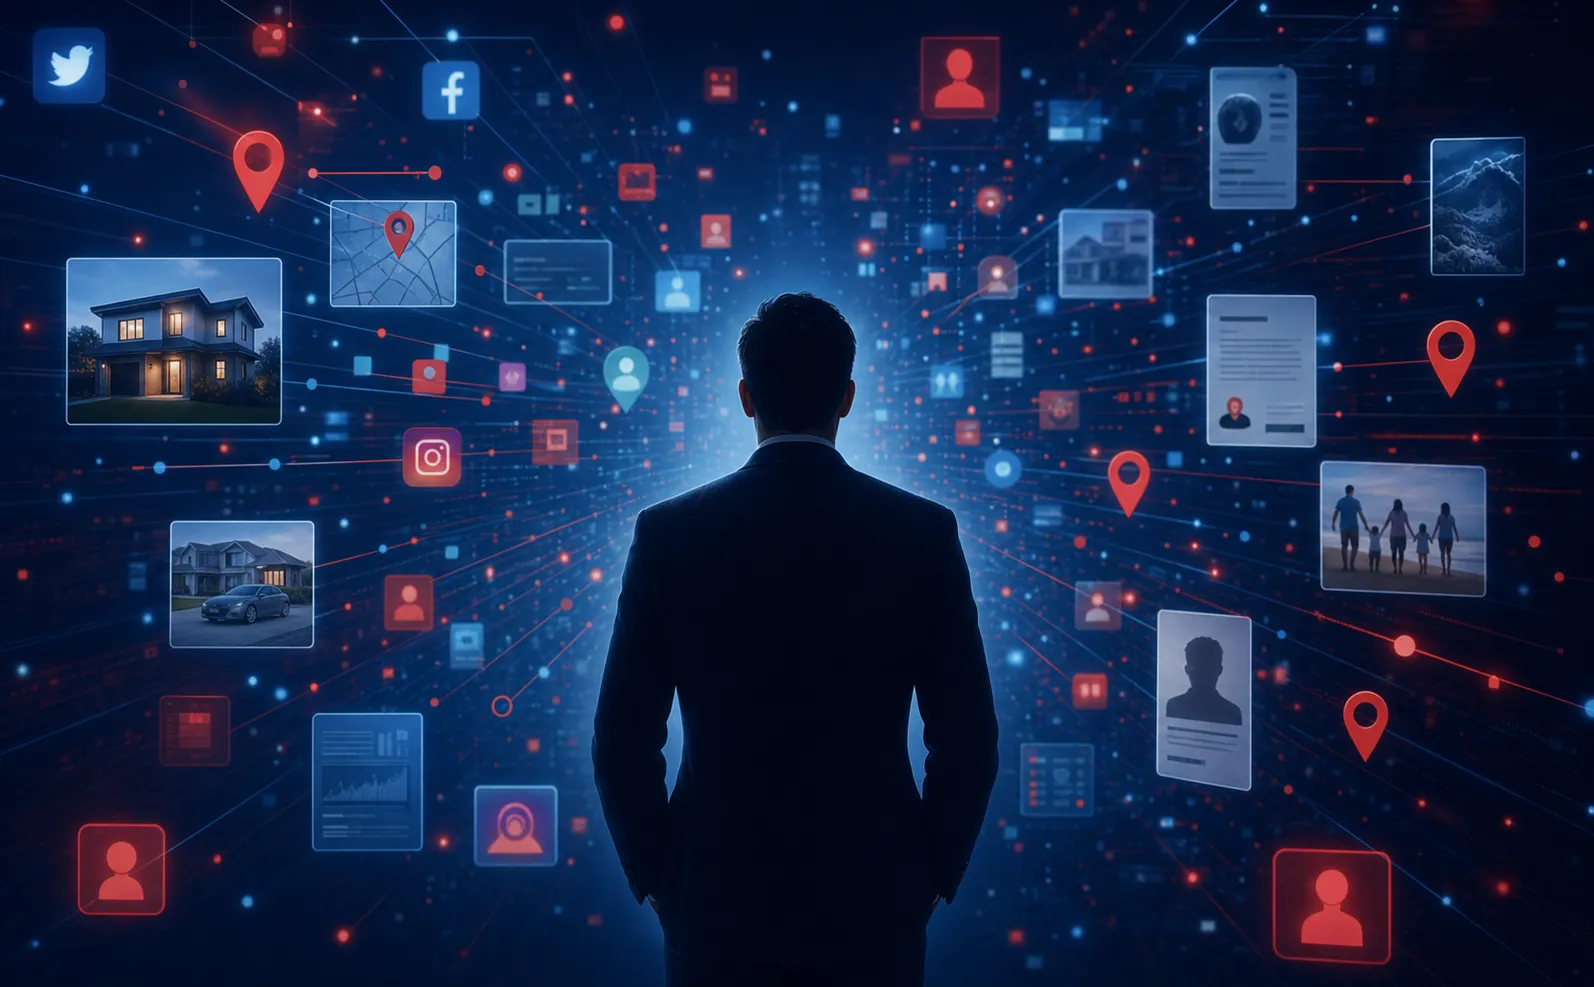
Les équipes de sécurité parlent d’exposition du mode de vie (Pattern of Life). Des publications sur l’école d’un enfant, une salle de sport fréquentée régulièrement, une résidence secondaire ou un vol géolocalisé en temps réel livrent à un acteur malveillant le rythme de la semaine d’une personne protégée. Les registres publics complètent rapidement la carte :
- Des registres fonciers qui révèlent une résidence
- Des contrats de services publics liés à un nom
- Des dons à des campagnes électorales qui mentionnent une adresse
- Des comptes sociaux de membres de la famille qui divulguent des détails que le dirigeant n’a jamais publiés
Quand ces informations sont utilisées à des fins malveillantes, on parle de doxing : la publication délibérée d’informations privées pour menacer, faire chanter ou intimider. Cette tactique fonctionne de la même manière que les attaques de phishing visant les marques, qui ciblent les actifs de l’entreprise. Pour votre équipe, réduire l’exposition numérique des dirigeants prive de matière la reconnaissance dont dépend le ciblage physique.
Bâtir un programme de protection des dirigeants en entreprise
Un programme opérationnel commence par la gouvernance : quelqu’un en est responsable, et la direction sait qui. Il repose ensuite sur quatre composantes qui concernent à la fois le juridique, les RH et la communication : des niveaux de protection, un canal unique de remontée des menaces, des protocoles d’escalade, ainsi que des mesures pour les déplacements et les résidences.
- Des niveaux de protection qui hiérarchisent la couverture selon le rôle et l’exposition, par exemple niveau 1 (CEO, fondateur et famille proche, avec protection rapprochée 24 h/24), niveau 2 (administrateurs et comité de direction, avec couverture des événements et des déplacements) et niveau 3 (vice-présidents et porte-parole très exposés, avec surveillance uniquement).
- Un canal unique de remontée des menaces, comme une boîte security@ surveillée, une ligne d’urgence 24 h/24 ou une intégration à votre système de tickets SOC, pour que les signalements arrivent quelque part, et pas nulle part.
- Des protocoles d’escalade qui définissent qui agit quand un signal devient crédible, par exemple transmettre une fuite confirmée d’adresse personnelle au responsable du renseignement de protection en moins d’une heure, et au juridique et au RSSI en moins de 4 heures.
- Des mesures de sécurité pour les déplacements et les résidences adaptées à chaque niveau, comme la planification des itinéraires avec transport terrestre sécurisé pour les déplacements de niveau 1, des audits des alarmes et des caméras des résidences, et des briefings de risque avant tout voyage vers une destination à haut risque.
Bien mené, un plan de protection des dirigeants écarte les distractions pour que les dirigeants restent concentrés sur l’entreprise.
Croissance du marché de la protection des dirigeants et tendances d’investissement
Les tendances d’investissement révèlent les priorités des entreprises. Le marché de la protection des dirigeants s’élevait à 427,8 millions de dollars en 2024 et devrait atteindre 853,7 millions de dollars d’ici 2032, soit un taux de croissance annuel composé de 10,4 %, les services de protection rapprochée représentant 45 % de ce marché.
34 % des entreprises du S&P 500 font état de dépenses de sécurité dans leurs documents de procuration 2025, soit une hausse de 21 % sur un an. Parmi les grandes sociétés cotées, 73 % disposent désormais d’une protection dédiée pour leurs dirigeants. Comme point de référence : la protection au sommet devient la norme, et non plus l’exception.
Protection des dirigeants et risque de réputation de la marque : là où ils se rejoignent
Une attaque contre un dirigeant reste rarement limitée à une seule personne. Quand un dirigeant est agressé, menacé ou usurpé, le nom de l’entreprise est entraîné avec lui, puisque la personne protégée est le visage public que les clients et les médias associent à la marque. Un seul incident peut provoquer une atteinte à la réputation et une érosion de la confiance des clients en un seul cycle d’actualité.
C’est pourquoi la protection des dirigeants soutient la continuité de l’activité autant que la sécurité des personnes, d’autant que l’usurpation d’identité sur les réseaux sociaux menace la crédibilité de la direction. Pour les équipes de protection de marque, le ciblage des dirigeants est un événement de réputation. Protéger les personnes au sommet, c’est protéger l’intégrité de la marque construite autour d’elles, car votre budget de marque ne doit pas financer vos usurpateurs.
Comment MarqVision protège les dirigeants grâce à la protection de marque numérique
C’est sur le volet numérique de la protection des dirigeants que nous intervenons. Notre module Digital Risk Protection scanne chaque jour plus de 1,3 milliard de domaines grâce à une détection en temps réel des domaines similaires, et signale les usurpations de marque, les sites de phishing et les faux comptes visant la direction sur les réseaux sociaux, dans les publicités payantes et sur le web ouvert.
Quand un domaine frauduleux ou un compte usurpateur apparaît, c’est la vitesse qui décide de l’issue. Nous faisons retirer les faux domaines en 5,3 heures (médiane), bien plus vite que la référence du secteur, qui se compte en jours. En tant que partenaire Meta Trusted Reporting, nous faisons retirer les publicités frauduleuses avec un taux de retrait de 99 % grâce à nos capacités de protection de marque sur Instagram, et notre intégration Cloudflare rend le retrait des domaines abusifs 20 fois plus rapide.
Pour votre équipe, cela signifie que les menaces de reconnaissance et d’usurpation sont repérées et neutralisées avant de se transformer en danger physique, conformément au devoir de protection dû à vos dirigeants.
Pour conclure : la sécurité des dirigeants à l’ère numérique
Protéger vos dirigeants, c’est maîtriser les informations disponibles sur eux en ligne, puisque c’est là que les acteurs malveillants commencent à construire le profil de leur cible. Le volet numérique de la protection des dirigeants n’est plus facultatif : il fait partie du devoir de protection qui incombe à votre organisation. Demandez une démo pour voir comment nous faisons retirer les domaines frauduleux et les comptes usurpateurs avant qu’ils ne deviennent des menaces physiques.
Questions fréquentes
Quelle est la principale différence entre protection des dirigeants et sûreté d’entreprise ?
La protection des dirigeants est une gestion des risques dédiée aux personnalités exposées, centrée sur les menaces physiques, numériques et réputationnelles, tandis que la sûreté d’entreprise protège les locaux et la sécurité de l’ensemble du personnel. La protection des dirigeants combine renseignement sur les menaces, préparation en amont et protection rapprochée qui suit la personne protégée partout, y compris en déplacement, à domicile et lors d’apparitions publiques.
La protection des dirigeants peut-elle réduire la responsabilité juridique de notre entreprise ?
Oui. En vertu de la General Duty Clause de l’OSHA, vous devez protéger vos dirigeants contre les risques reconnus de violence au travail. Ne pas agir face à des menaces crédibles expose votre responsabilité. Des évaluations des menaces et des décisions de protection documentées constituent un dossier défendable qui montre que vous avez rempli votre devoir de protection en cas de préjudice.
Protection des dirigeants ou protection rapprochée : de quoi notre direction a-t-elle besoin ?
La protection rapprochée désigne les agents qui accompagnent la personne protégée, tandis que la protection des dirigeants couvre l’ensemble du programme, y compris le renseignement sur les menaces, la surveillance numérique et la logistique préparée en amont. En 2026, la plupart des programmes efficaces combinent les deux : les équipes de renseignement repèrent les menaces tôt, et les agents de protection interviennent quand une présence physique est nécessaire.
En combien de temps le doxing peut-il se transformer en menace physique ?
En quelques heures. Une adresse divulguée apparaît en ligne, des campagnes coordonnées l’amplifient sur toutes les plateformes, et les acteurs malveillants assemblent leur reconnaissance à partir des registres fonciers, des réseaux sociaux et des comptes de la famille plus vite que la sécurité traditionnelle ne peut réagir. C’est pourquoi une surveillance numérique avec des délais de réponse médians inférieurs à six heures est devenue la norme pour la protection des dirigeants.
Que doivent documenter les équipes juridiques pour la conformité de la protection des dirigeants ?
Documentez chaque évaluation des menaces, chaque décision de protection et chaque attribution de niveau de couverture pour chaque personne protégée. Votre organisation a besoin de dossiers défendables montrant que vous avez identifié les risques, alloué les ressources de façon appropriée et traité la protection comme une exigence de conformité plutôt que comme un avantage facultatif. Ces dossiers comptent en cas de préjudice et de questions de responsabilité.


